

Wormy
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
persistence-mechanismslateral-movementdata-exfiltration+3
55
d4vinci/wormyquelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 netspi/sqlc2
SQLC2 est un script PowerShell pour déployer et gérer un système de commande et de contrôle qui utilise SQL Server à la fois comme serveur de…
 kamalx06/tornadoc2
Framework C2 basé sur le pull avec dix transports natifs, des gestionnaires multi-profils concurrents, des tâches signées ECDSA et un serveur…
 watchdogsecurity/ring3-kit
Cache le processus du Gestionnaire des tâches en utilisant le hooking de l'API NT (NtQuerySystemInformation)
 xcellerator/freebsd_kernel_hacking
Apprendre le hacking du noyau FreeBSD - Exercices
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 saadahla/pspersist
Déposer un script PowerShell dans %HOMEPATH%\Documents\WindowsPowershell\ , qui contient le chemin de l'implant , et chaque fois qu'un processus…
 skickar/digitrack
Attaques pour 5 $ ou moins à l'aide d'Arduino
 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
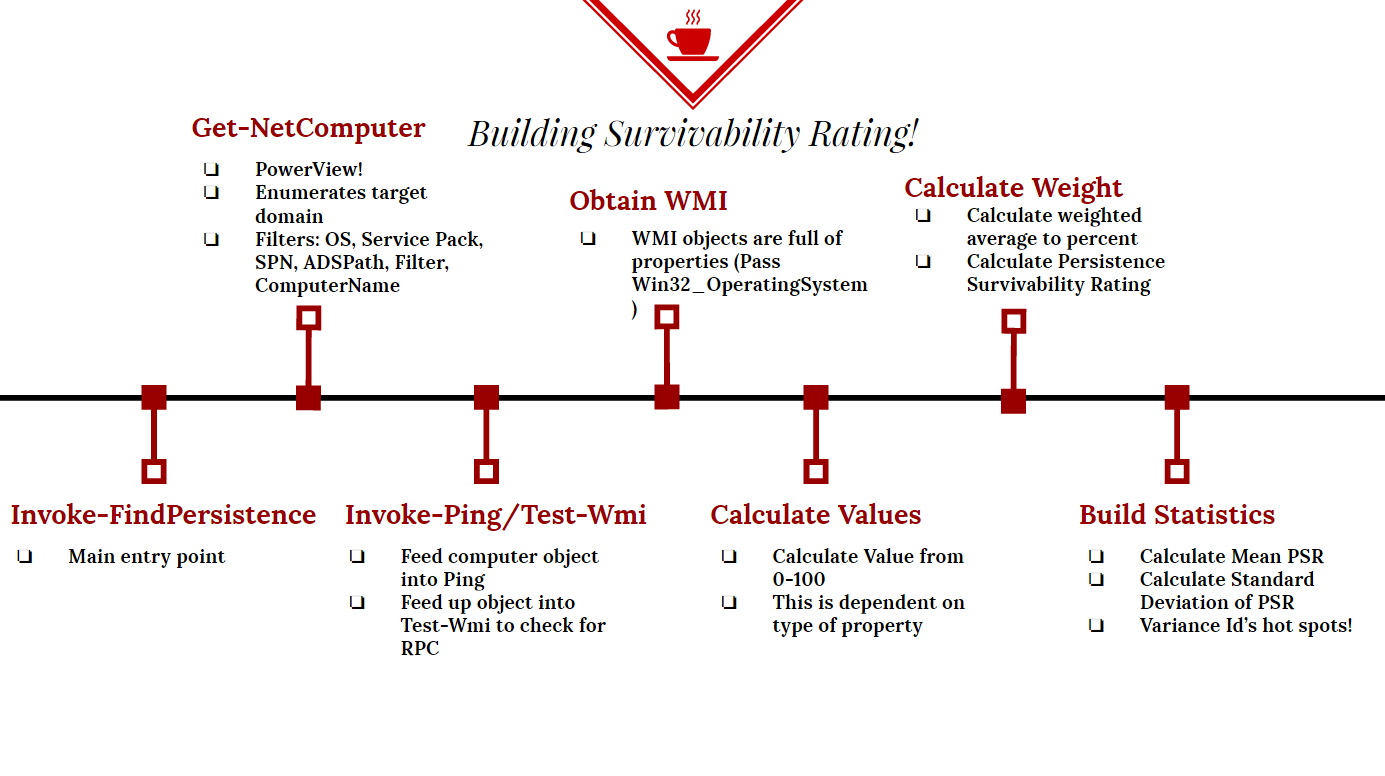 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
 i014n/righthand-persistence
Technique de persistance COM Windows
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell