
RelayKing-Depth
 depthsecurity/relayking-depth
Dominez le domaine. Relaie vers la royauté.
privilege-escalationreconnaissancevulnerability-scanners+7
depthsecurity/relayking-depthDominez le domaine. Relaie vers la royauté.
 zsxen/cve-2025-1974
Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…
 chiefautism/privacy-parser
inverse du filtre de confidentialité d'openai. même modèle 1.5b, renvoie les pii sous forme de spans structurés au lieu de les masquer
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 0n1con3/fluxer
FluxER - Le script bash qui installe et exécute l'outil Fluxion dans Termux. L'outil d'audit de sécurité sans fil utilisé pour effectuer des audits…
 trustedsec/titanis
Bibliothèque de protocoles Windows, incluant les implémentations SMB et RPC, entre autres.
 0ca/boxpwnr
A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
 azqzazq1/lid
LID — Linux Integrity Drift : contournement d'AppArmor via la réécriture de chemin eBPF. Manipulation d'arguments d'appel système avant LSM avec…
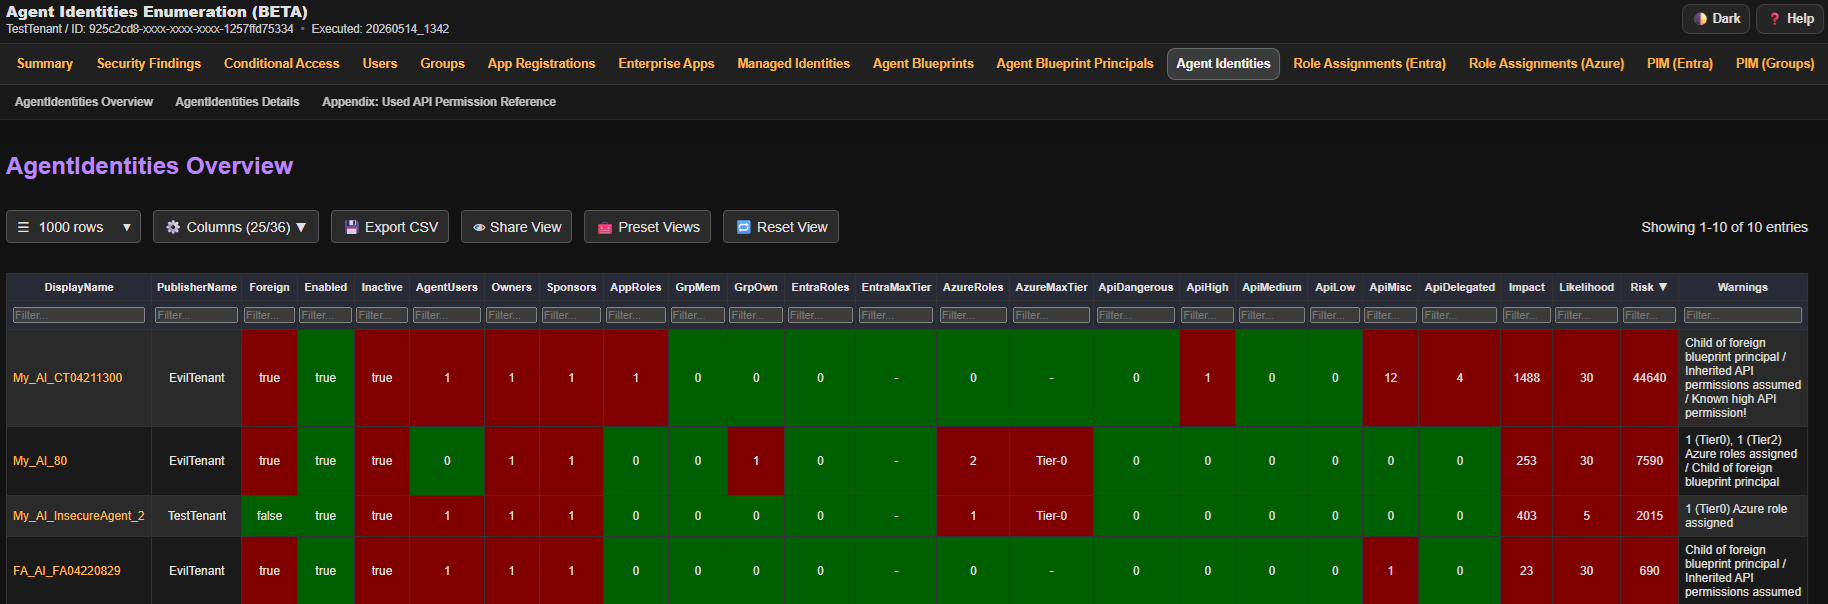 compasssecurity/entrafalcon
Un outil PowerShell léger pour évaluer la posture de sécurité des environnements Microsoft Entra ID. Il aide à identifier les objets privilégiés, les…
 cognisysgroup/cve-2024-6387-checker
Scanner réseau qui identifie les hôtes exécutant des versions d'OpenSSH vulnérables à CVE-2024-6387. Prend en charge les IP uniques, les plages CIDR,…
 sardine-web/cve-2024-6387_check
Une régression de sécurité (CVE-2006-5051) a été découverte dans le serveur OpenSSH (sshd). Il existe une condition de course qui peut amener sshd à…
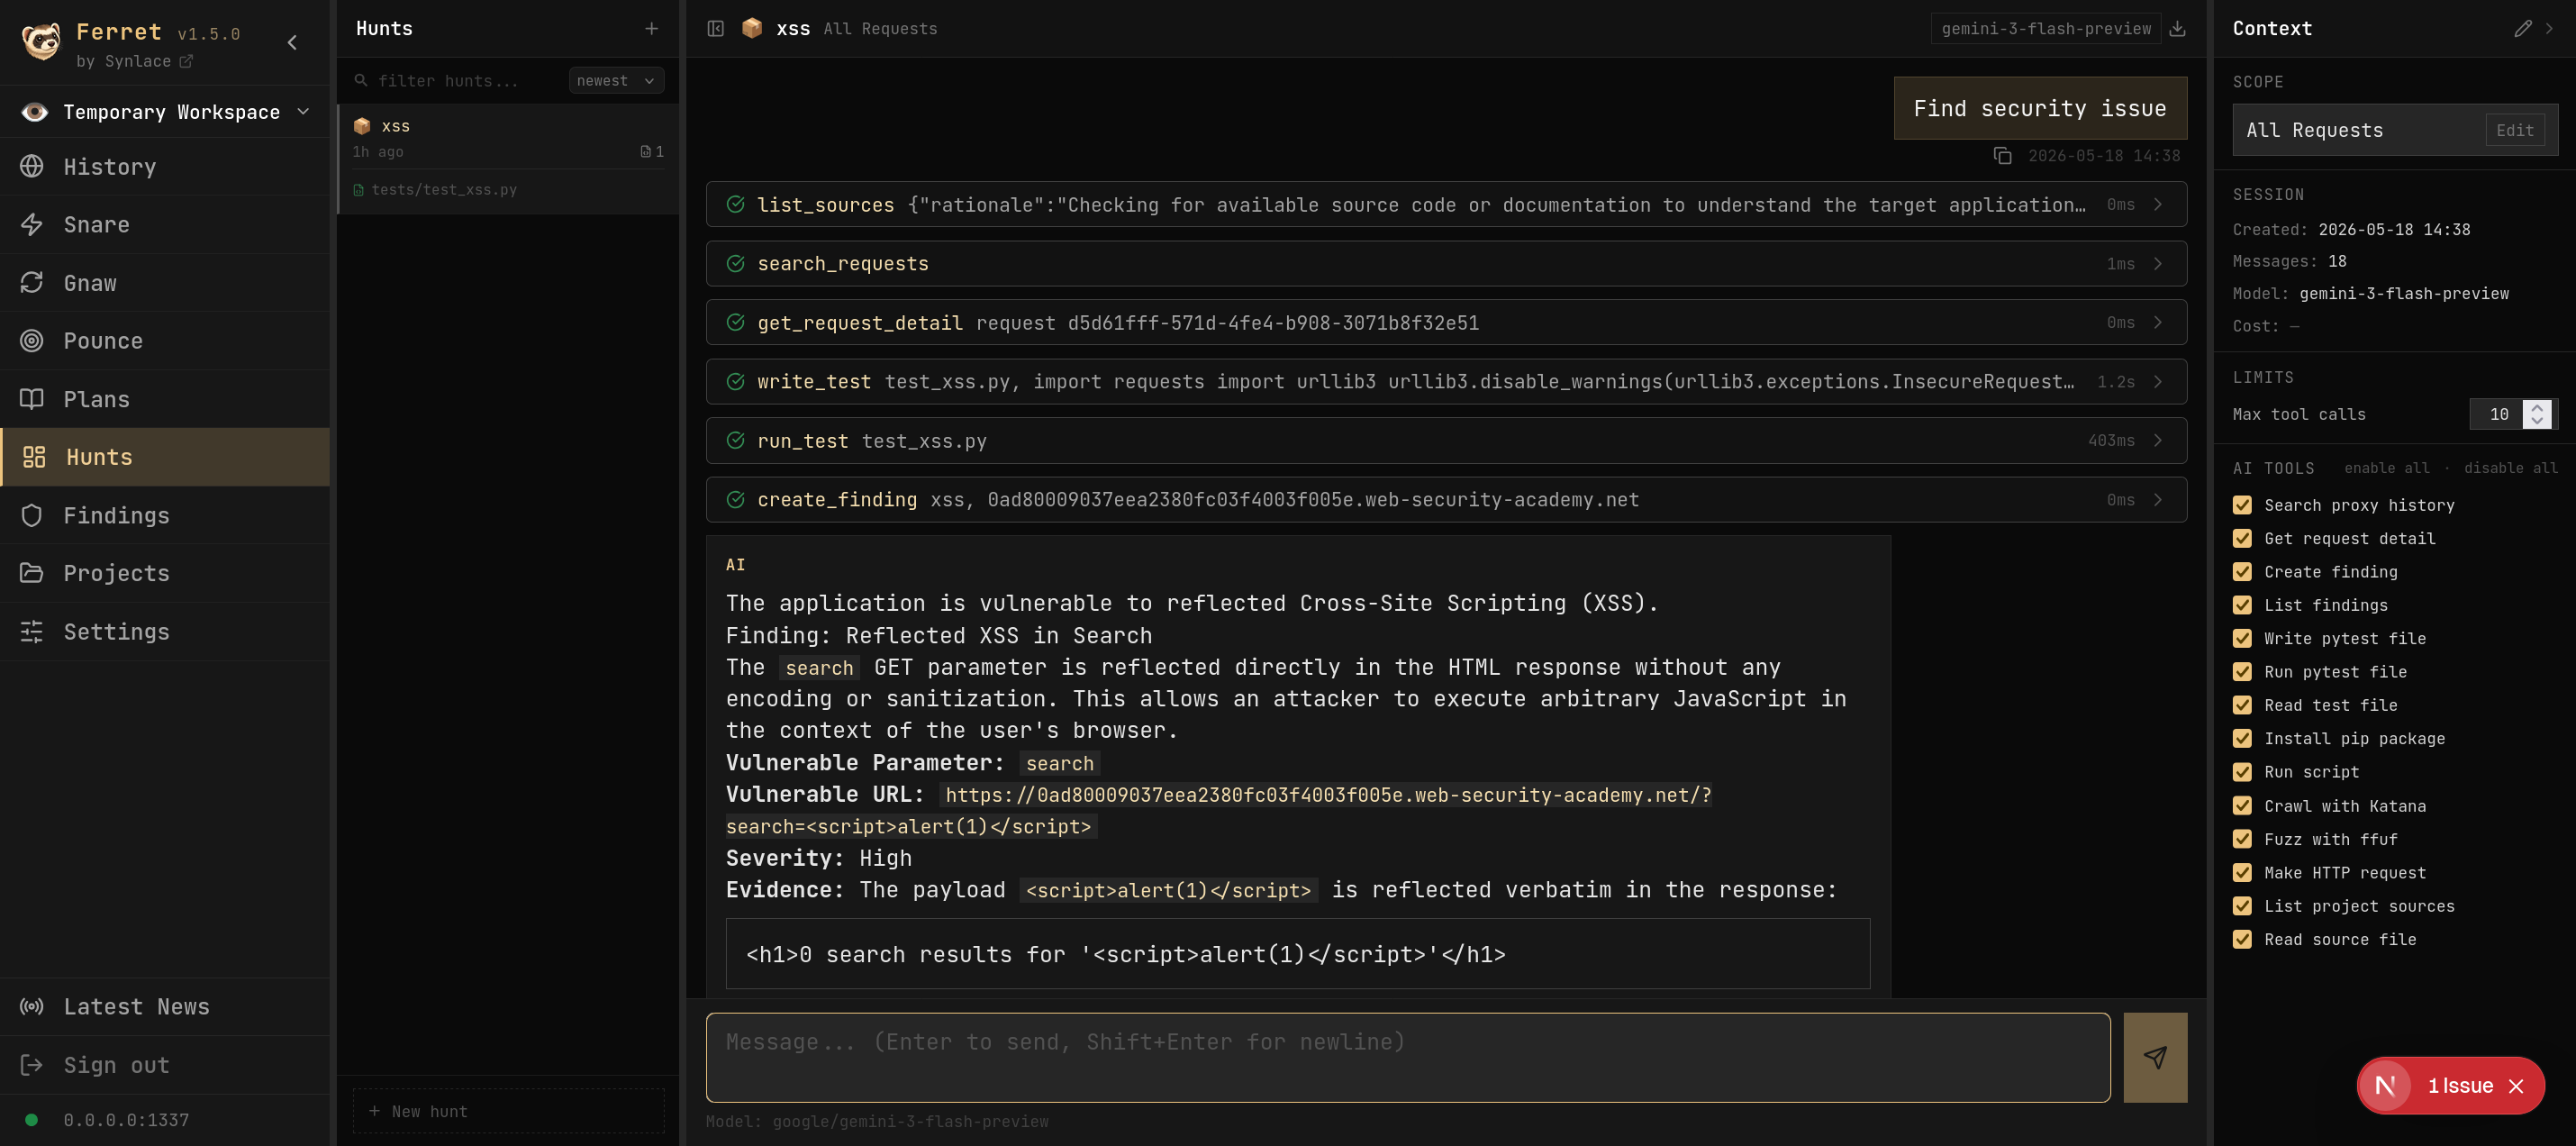 synlace/ferret
La suite collaborative de pentest pour applications web.
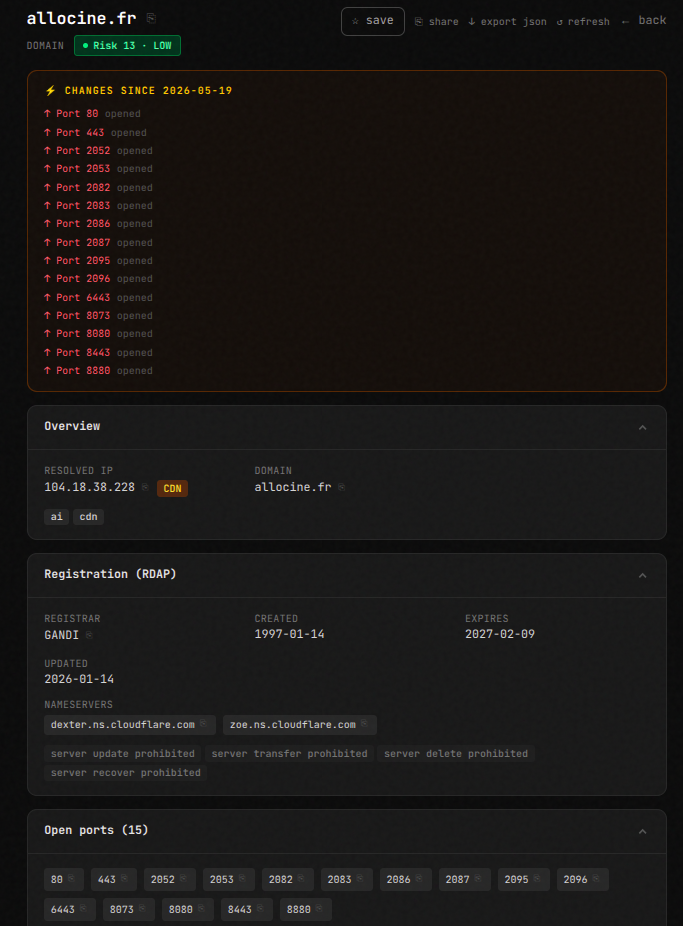 teycir/seekyou
Renseignement OSINT sur toute IP, domaine ou ASN
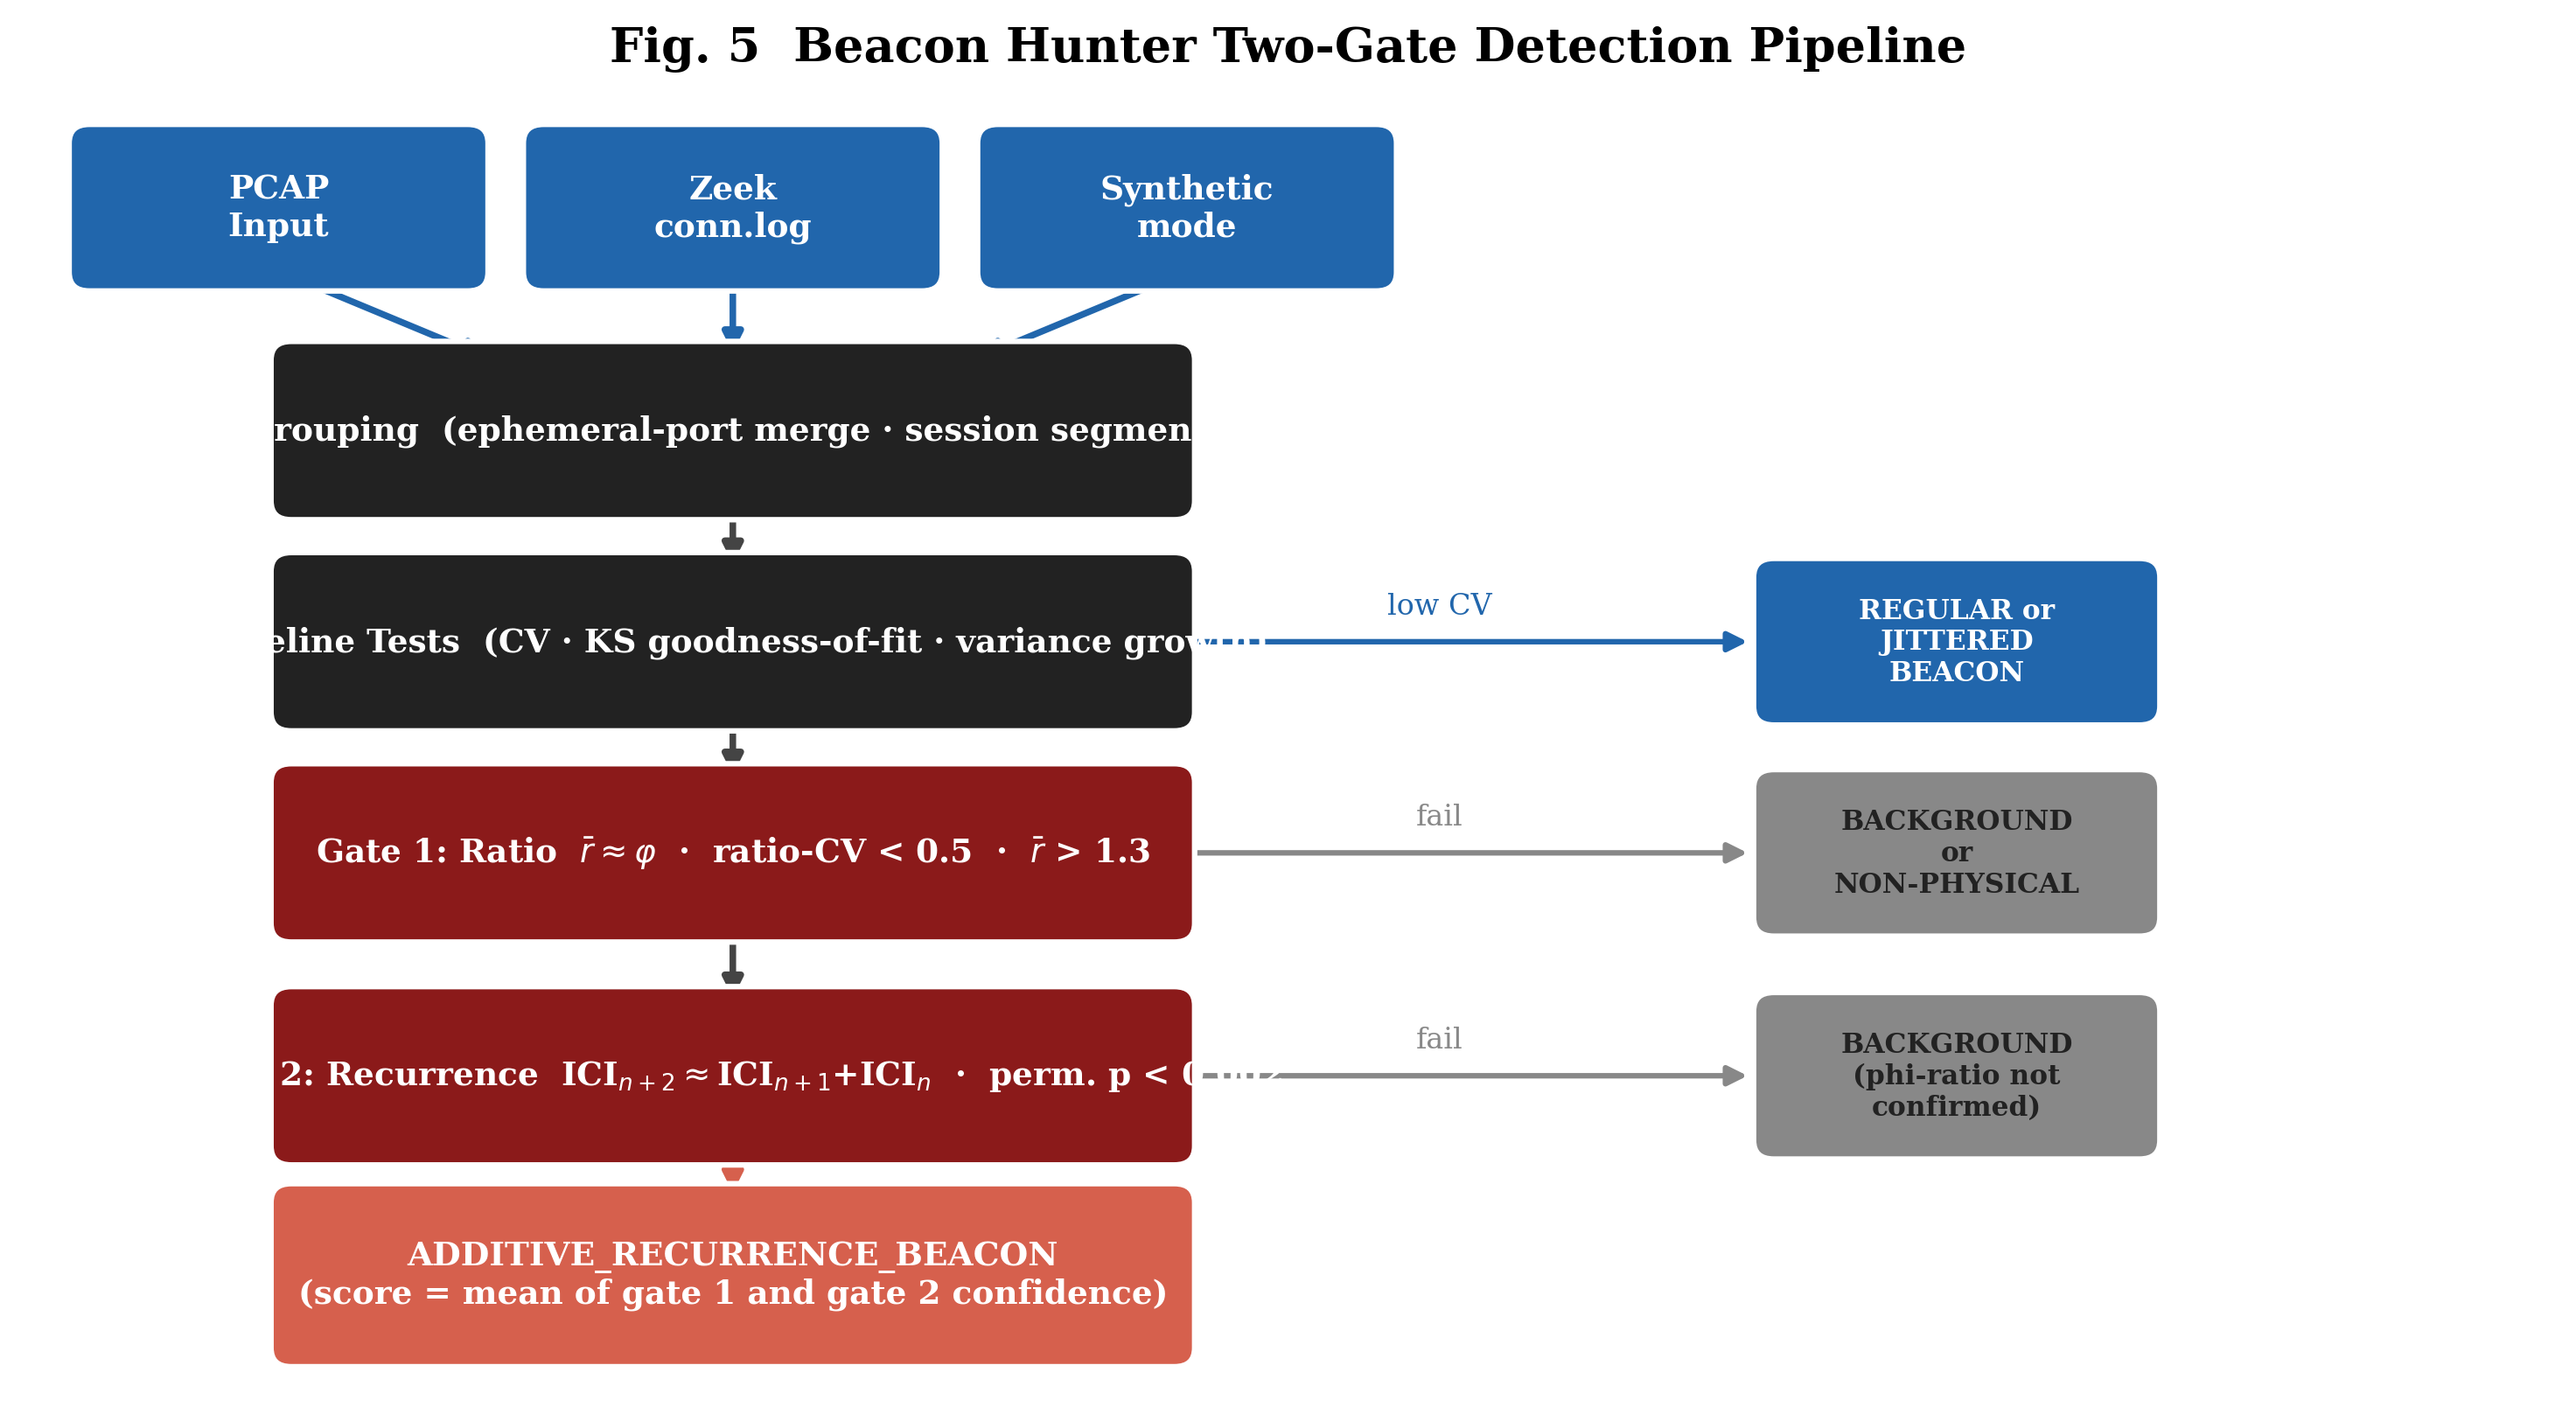 mrcord77/beacon-hunter
Détecte les balises C2 phi-structured qui contournent RITA et les détecteurs standard regularity-based.
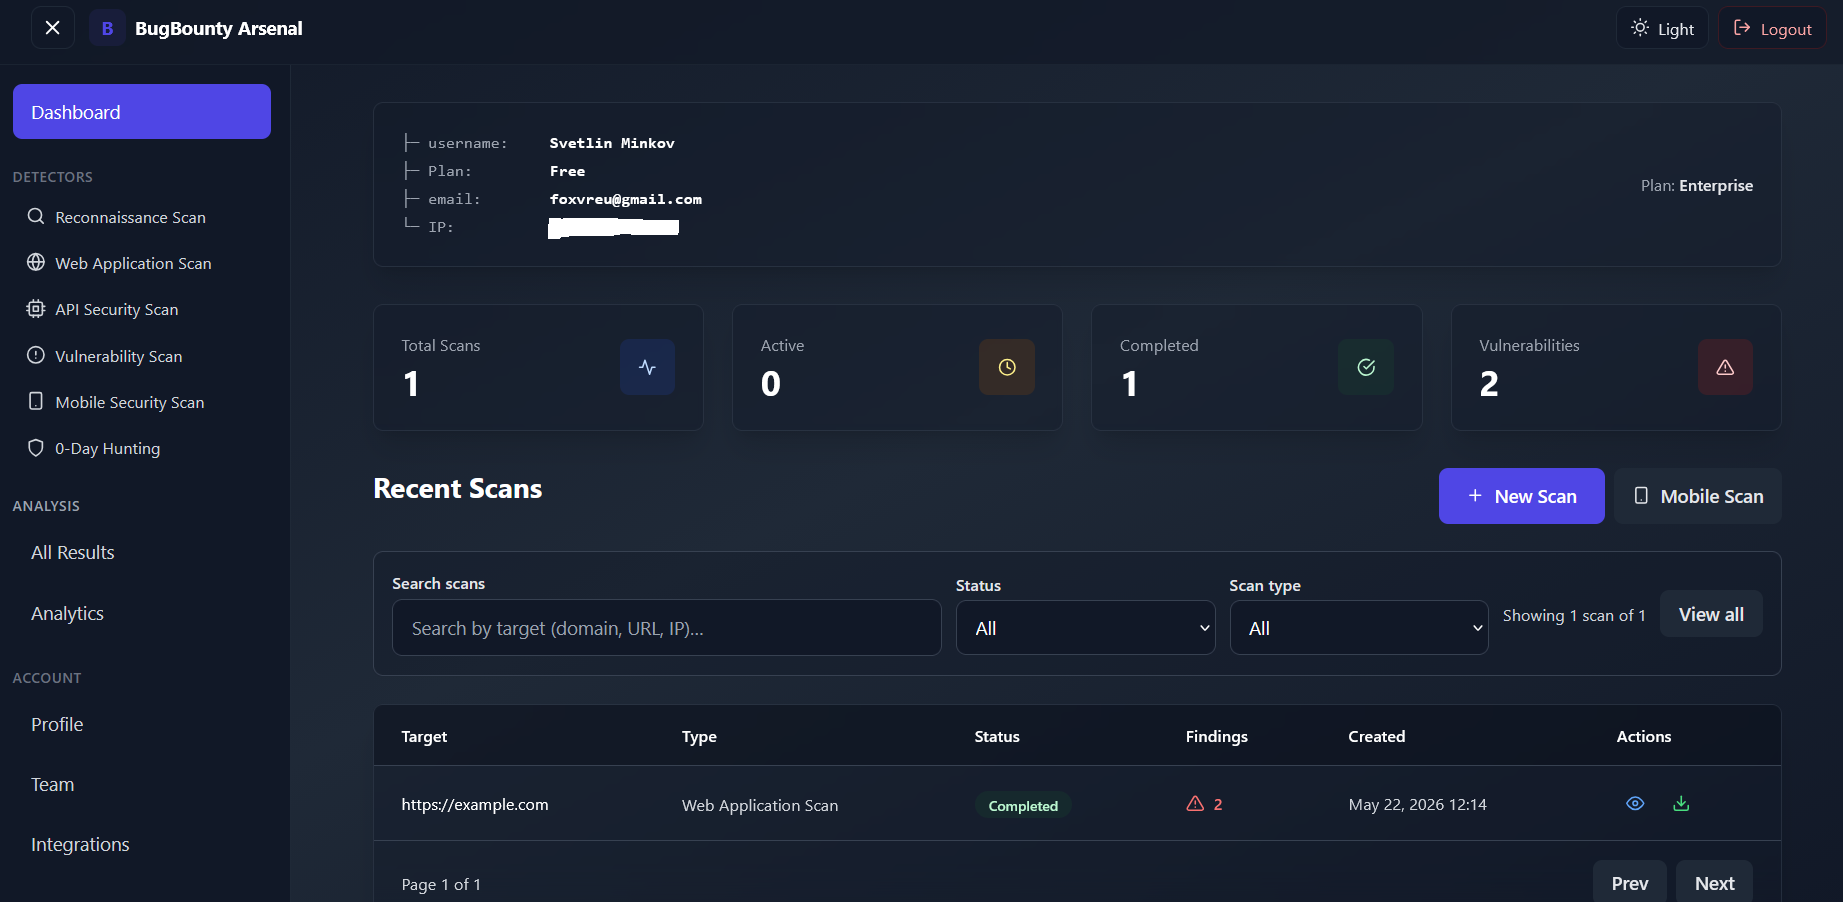 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…