

cphlf
 whereisxuezugi/cphlf
Durcissement Linux CyberPatriot en Bash : mode dry-run, sauvegardes, tests bats et une vérification dry-run conteneurisée sur Ubuntu 22.04 et 24.04.
defensive-toolsscripting-automationconfiguration-auditing+6
whereisxuezugi/cphlfDurcissement Linux CyberPatriot en Bash : mode dry-run, sauvegardes, tests bats et une vérification dry-run conteneurisée sur Ubuntu 22.04 et 24.04.
 ljagiello/ctf-skills
Compétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore

 reconmap/reconmap
Reconmap est une plateforme de sécurité opérationnelle axée sur la collaboration, destinée aux équipes infosec et aux MSSP, permettant une gestion de…
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 twili8/homer
Fork évasif de Donut pour générer du shellcode indépendant de la position qui charge des payloads PE Windows depuis la mémoire
 fengguan/arpcut
Application Android rootée qui scanne les appareils du réseau local et coupe ou rétablit leur accès réseau via ARP spoofing, avec recherche de…
 flipperdevices/flipperzero-firmware
Firmware Flipper Zero — code source
 zhaoxuya520/reverse-skill
AI-powered skill router pack for reverse engineering, penetration testing, and security research. Routes AI agents to correct methodologies and…
 r4nd0mth1ngs/brainproxy
Boîte à outils de test de sécurité web rapide et pensée pour l'IA, écrite en Rust : une alternative open source à ZAP, Burp Suite et équivalents.…
 geeoon/fault-injection-finder
Trouver et exécuter automatiquement des attaques par injection de fautes
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 saeidshirazi/awesome-android-security
Une liste organisée de ressources et de matériels sur la sécurité Android pour les Pentesters et les Bug Hunters
 cyberdev-tools/nsec3-x
Le successeur moderne et ultra-rapide de nsec3walker. Un moteur de forensique NSEC3 spécialisé, développé en Go pour la collecte rapide de zones et…
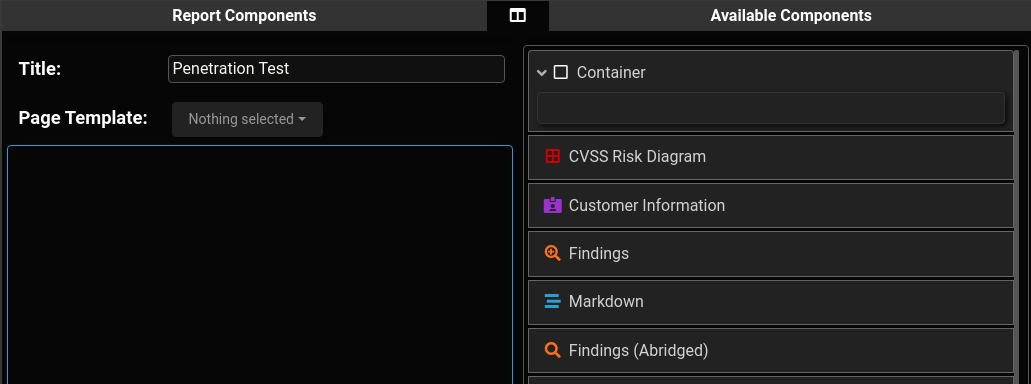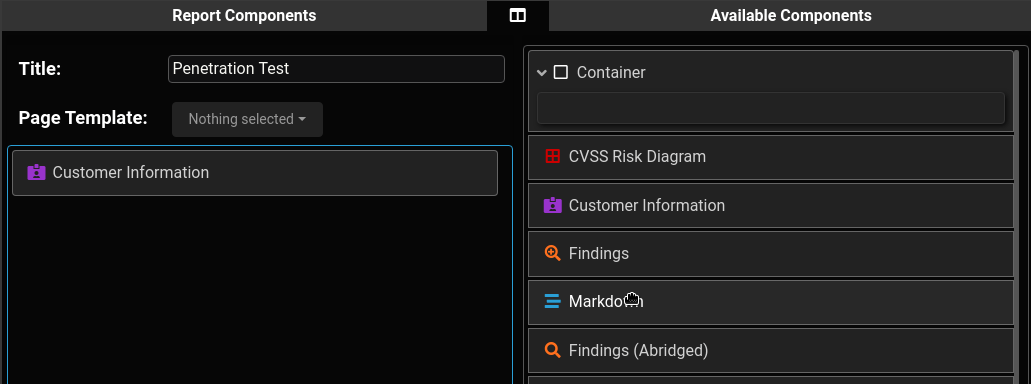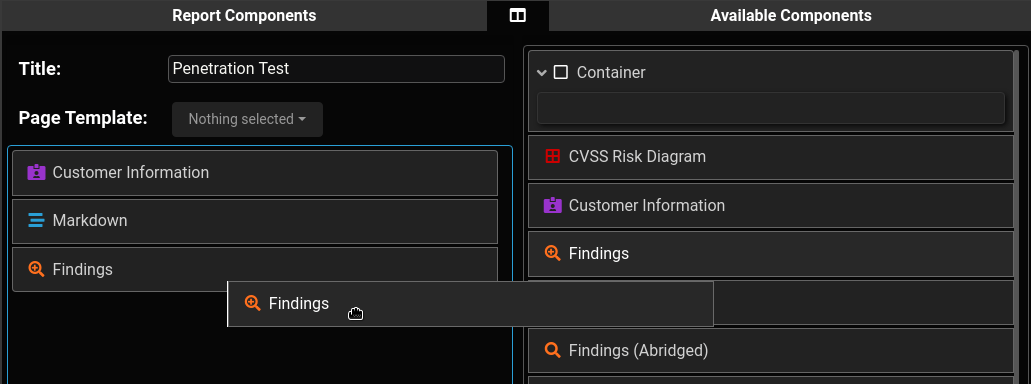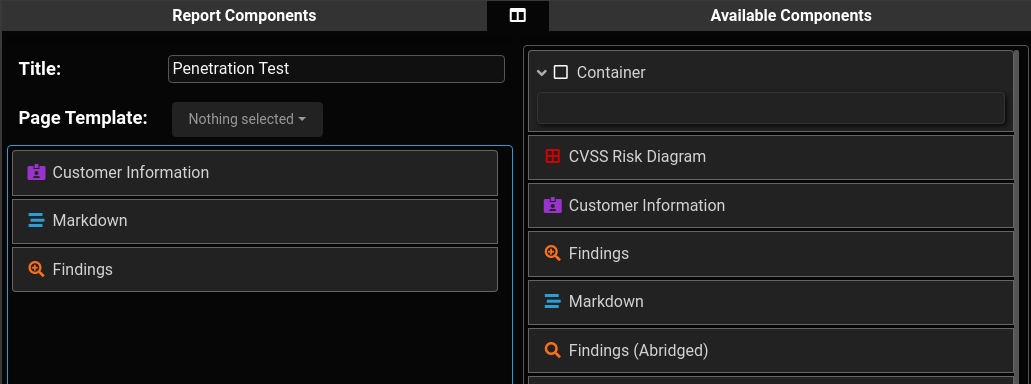 blacklanternsecurity/writehat
Un outil de rapport de test d'intrusion écrit en Python. Libérez-vous de Microsoft Word.
 blacklanternsecurity/trevorproxy
Un proxy SOCKS écrit en Python qui randomise votre adresse IP source. Répartissez vos paquets malveillants en round-robin via des tunnels SSH ou…
 virtualsamuraii/flyphish
Déployez une infrastructure de phishing à la volée.