

grapefruit
 chichou/grapefruit
Suite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
android-securityios-securitydynamic-code-analysis+5
1.4k
chichou/grapefruitSuite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 defectdojo/django-defectdojo
Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…
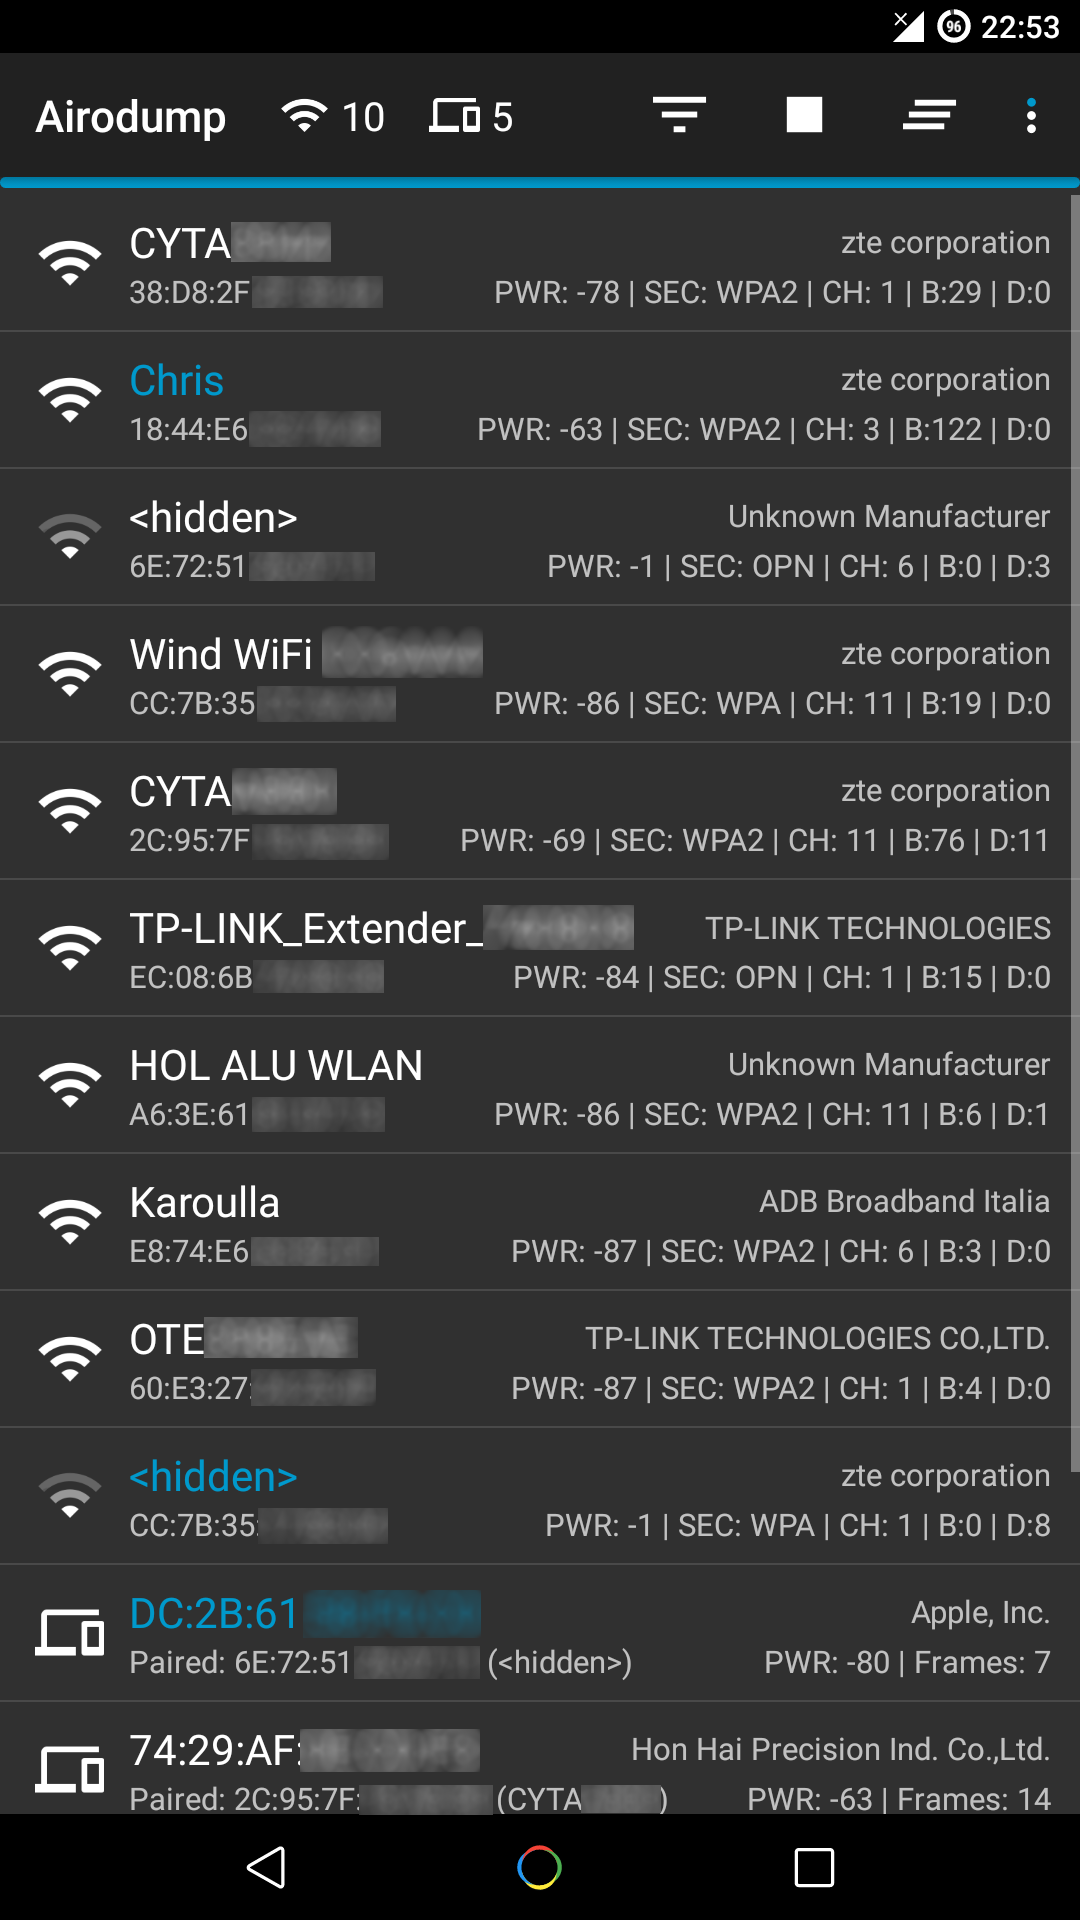 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 et Reaver - Application GUI pour Android
 boydhacks/ntlmscout
Outil de reconnaissance de points de terminaison NTLM non authentifié qui décode les défis Type-2 sur HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP…
 dozermx/argus
Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…
 ghostpack/rubeus
Essayer d'apprivoiser le chien à trois têtes.
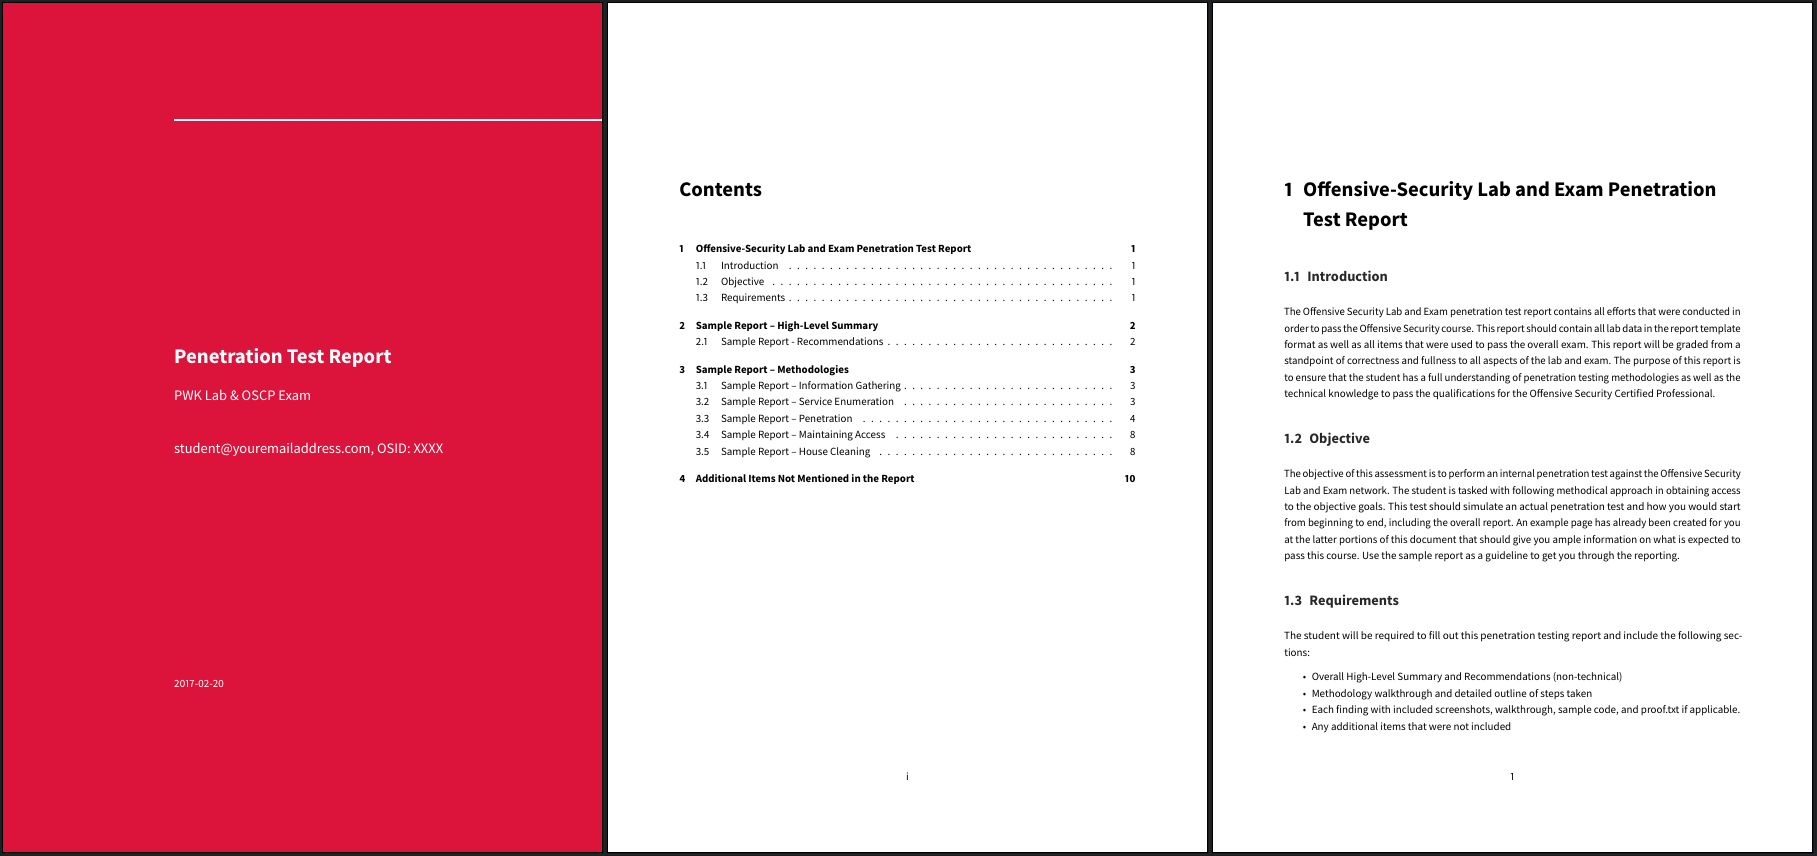 noraj/oscp-exam-report-template-markdown
:orange_book: Modèles Markdown pour le rapport d'examen Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP
 1n3/powerexfil
Une collection de scripts d'exfiltration de données pour les évaluations Red Team.

 christophe.duvernois/usb-spy
Intercepte et analyse le trafic USB Mass Storage au niveau bloc et fichier, émule des périphériques USB, et prend en charge des stubs Python…
 pho5nix/red-team-goad-lab-proxmox
Guide de construction pour un home lab de Red Teaming. Mise en place du lab GOAD dans Proxmox et pfSense, Operator/C2 et Redirectors.
 alonemonkey/frida-ios-dump
Extrait les fichiers IPA déchiffrés des appareils iOS jailbreakés à l'aide de Frida pour la rétro-ingénierie, l'analyse de sécurité et les tests…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
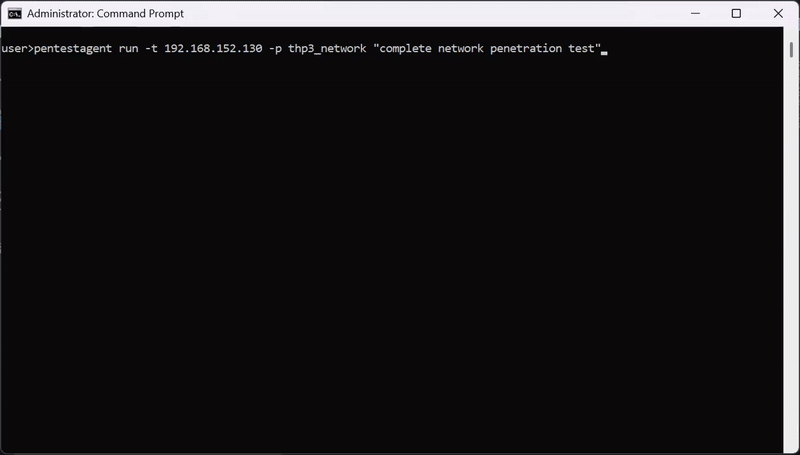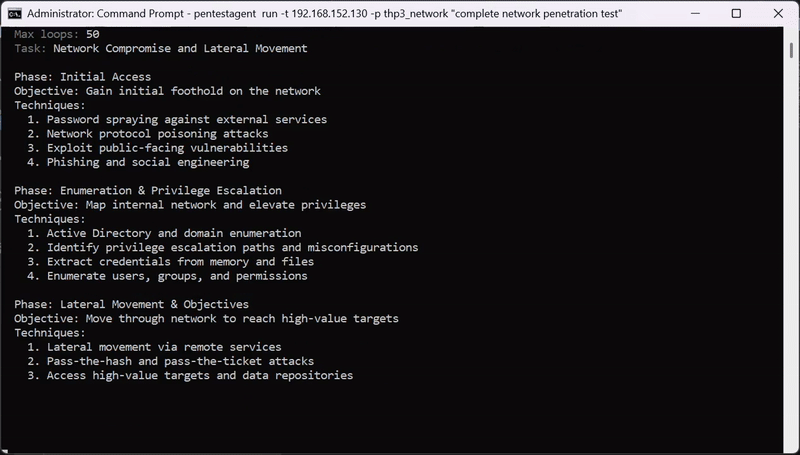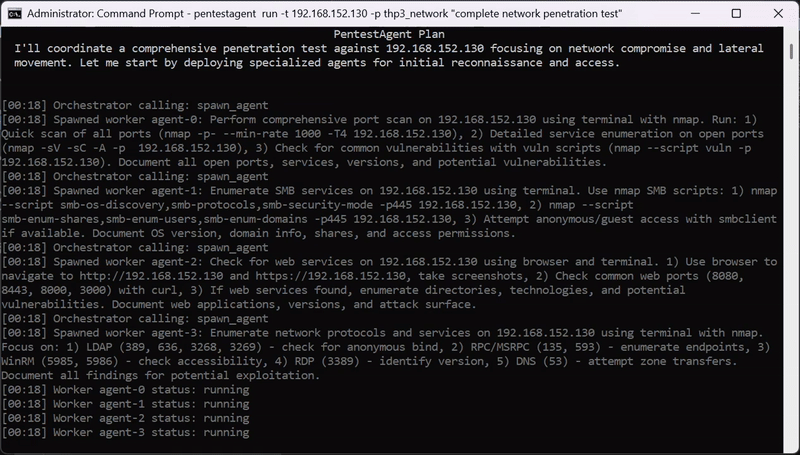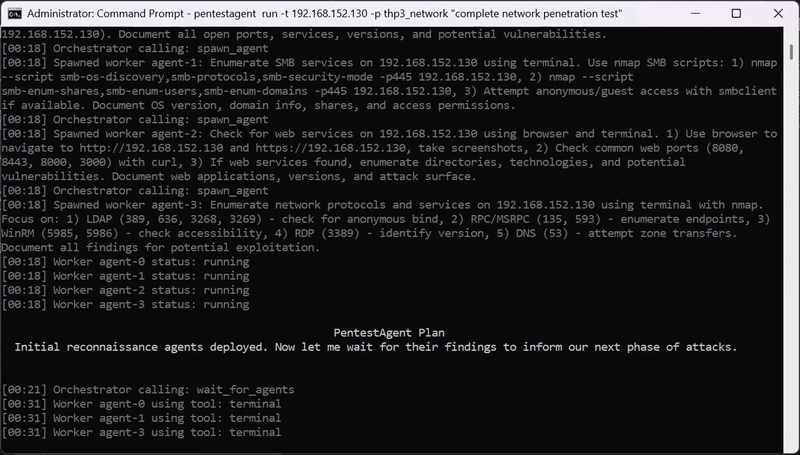 gh05tcrew/pentestagent
Framework d'agents IA pour les tests de sécurité en boîte noire avec orchestration autonome multi-agents, outils de pentesting intégrés, et…
 yunemse48/403bypasser
Automatise les techniques de contournement du contrôle d'accès HTTP 403 en utilisant la manipulation d'en-têtes, l'obscurcissement de chemin et la…
 owasp/owasp-cstg
Guide de test de sécurité cloud neutre vis-à-vis des fournisseurs, avec des phases structurées pour l'énumération, l'élévation de privilèges, le…
 kamalx06/tornadoc2
Framework C2 basé sur le pull avec dix transports natifs, des gestionnaires multi-profils concurrents, des tâches signées ECDSA et un serveur…