

SSTImap
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
vulnerability-scannerspayload-generationcode-analysis+6
1.6k
vladko312/sstimapOutil de détection automatique de SSTI avec interface interactive
 nettitude/poshc2
Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.
 nccgroup/redsnarf
RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.
 hakluke/weaponised-xss-payloads
Payloads XSS conçus pour transformer alert(1) en P1
 sweetsoftware/ares
Botnet et backdoor Python
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
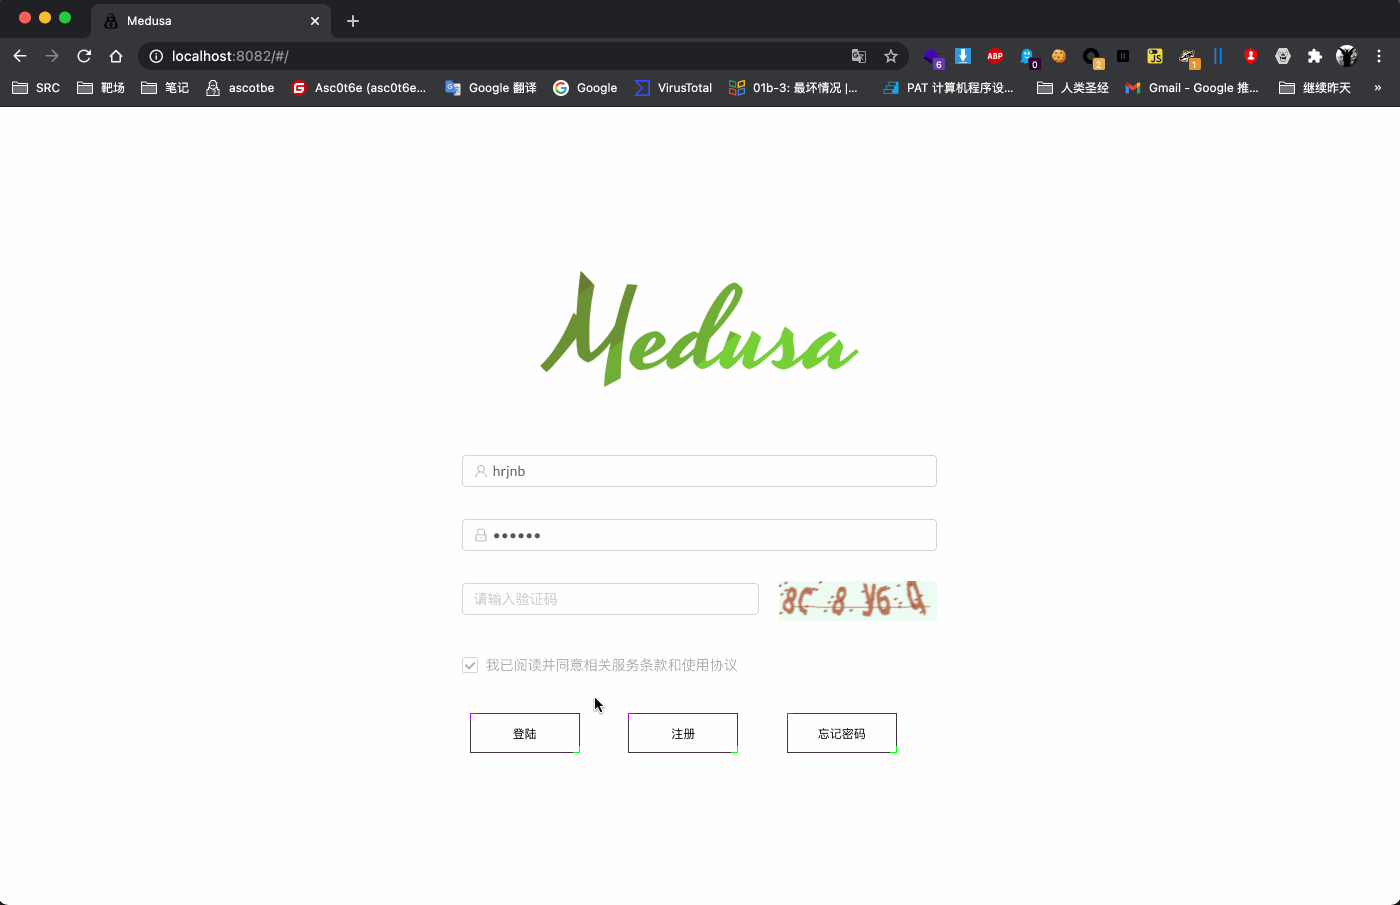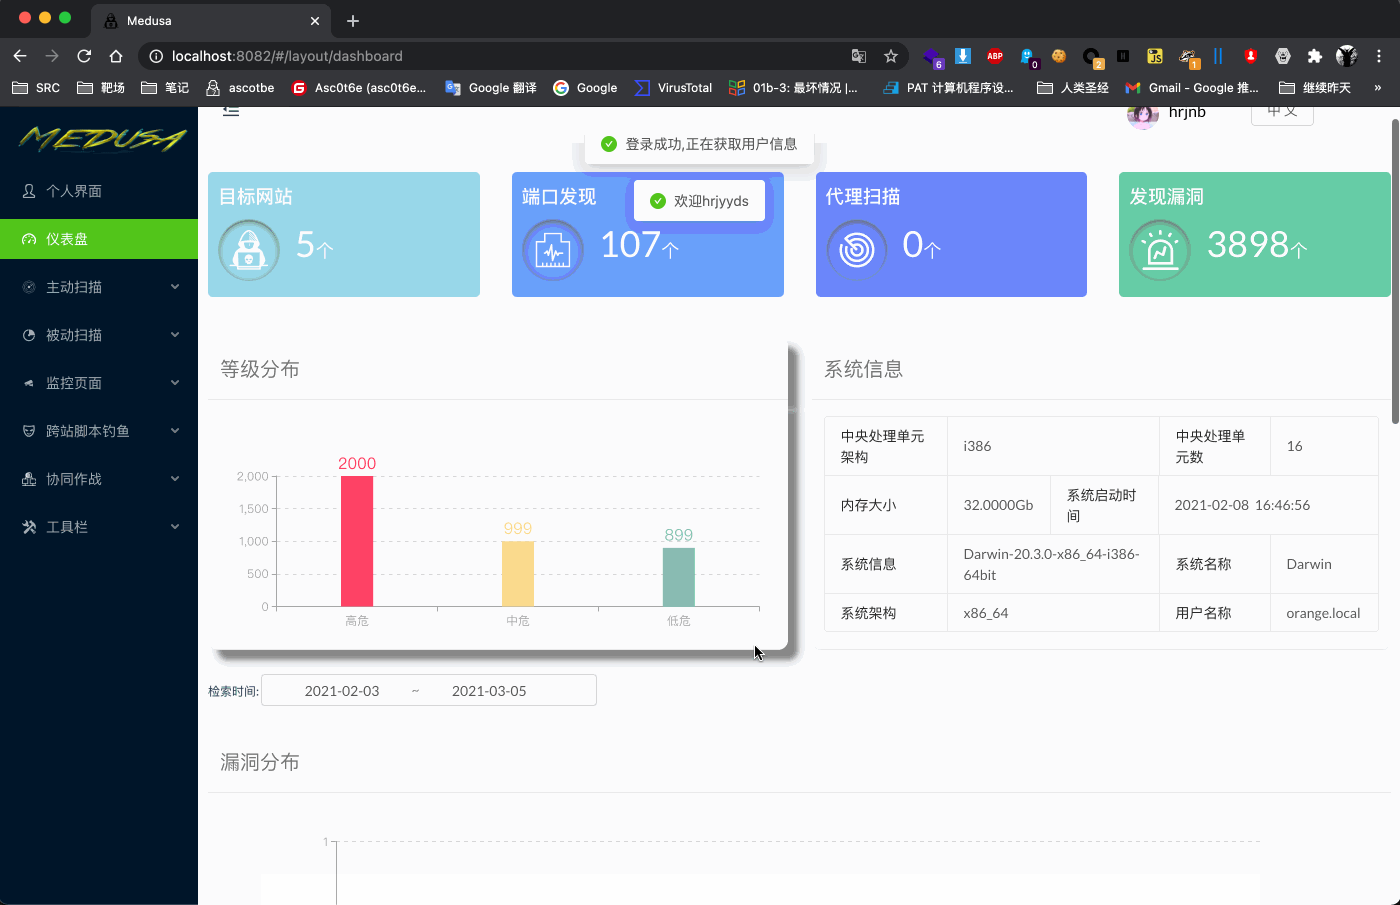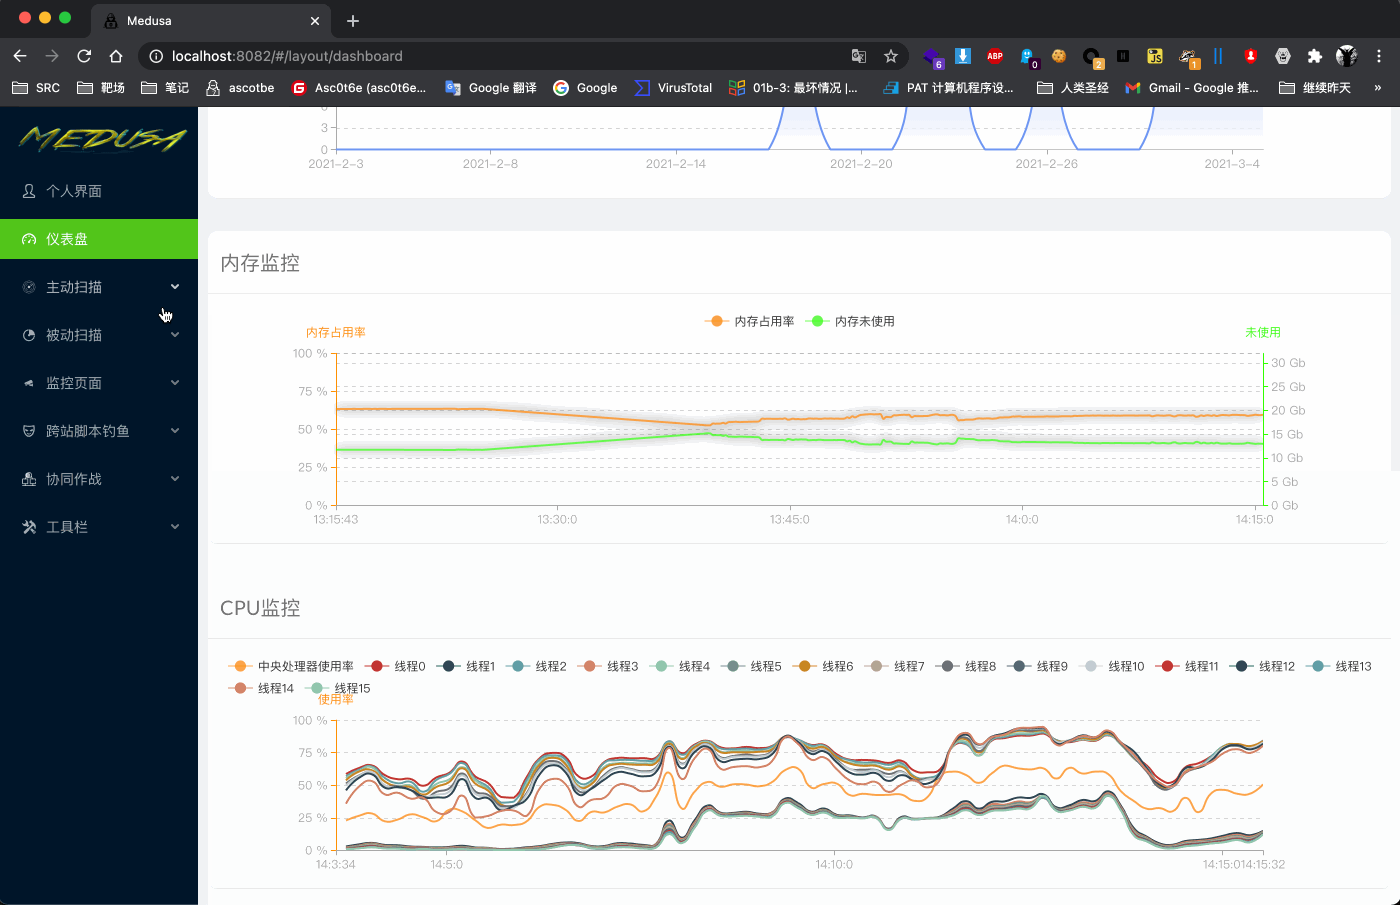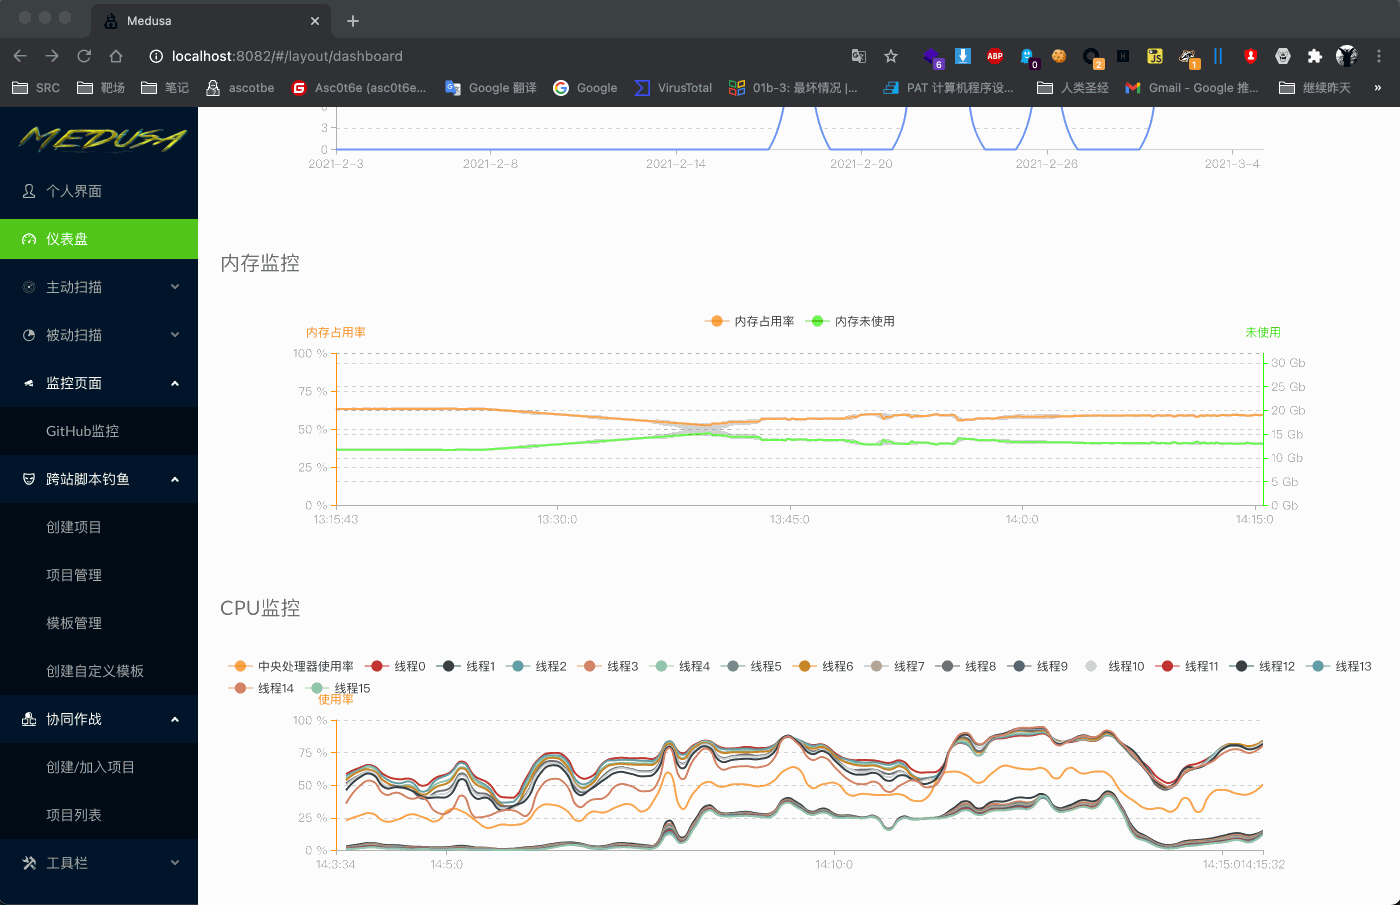 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 d35m0nd142/lfisuite
Exploiteur LFI totalement automatique (+ Reverse Shell) et Scanner
 t3l3machus/toxssin
Une interface en ligne de commande pour l'exploitation XSS et un générateur de payloads.
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 the-xentropy/xencrypt
Un outil de contournement antivirus en script PowerShell
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 s3cur3th1ssh1t/offensivevba
Ce dépôt couvre certaines méthodes d'exécution de code et d'évasion AV pour les macros dans les documents Office.
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
 hahwul/jwt-hack
Kit de piratage de jetons Web JSON
 chvancooten/follina.py
POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test