
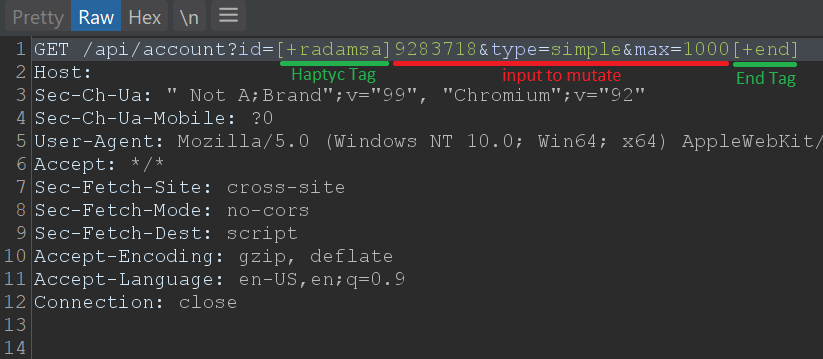
haptyc
 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
payload-generationweb-securityfuzzing+1
94
defparam/haptycBibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 jofpin/backcookie
Petite porte dérobée utilisant un cookie.
 nirvanaon/now
NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 demon-i386/zoshrinkc2
Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 icyguider/nimcrypt
Crypter PE écrit en Nim
 dale-ruane/fudge
Dissimulation d'implants dans des fichiers HTML
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
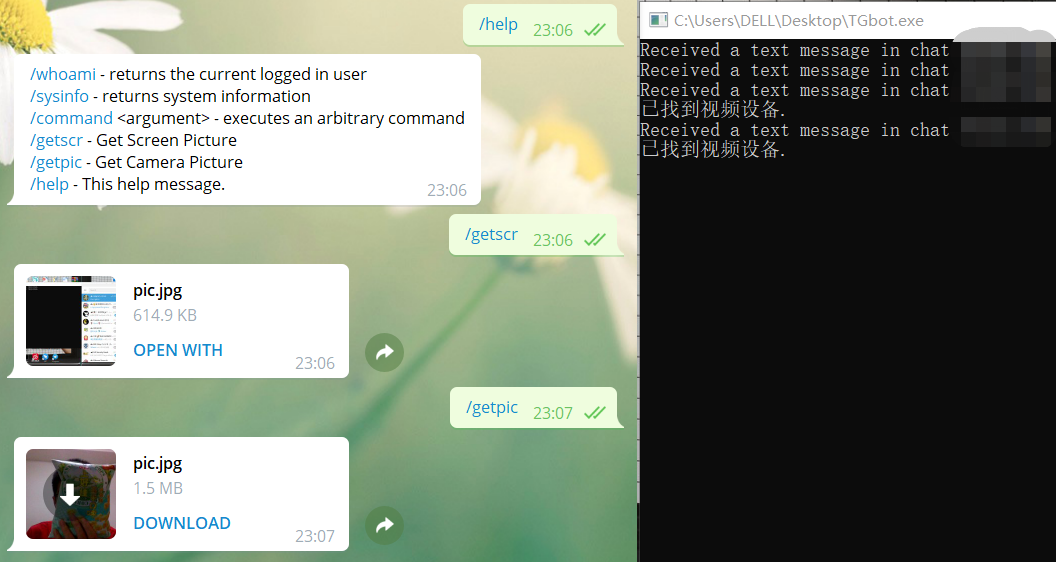 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 archive-puma/securitynotfound
Webshell PHP furtif déguisé en page d'erreur 404 avec console AJAX, exécution cachée de commandes via l'en-tête Referrer, et actions préconfigurées…
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 itsmmdoha/ducklogger
Un keylogger USB basé sur ESP32-S3 avec WiFi, facile à fabriquer soi-même avec du matériel couramment disponible.
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell