powershell-backdoor-generator

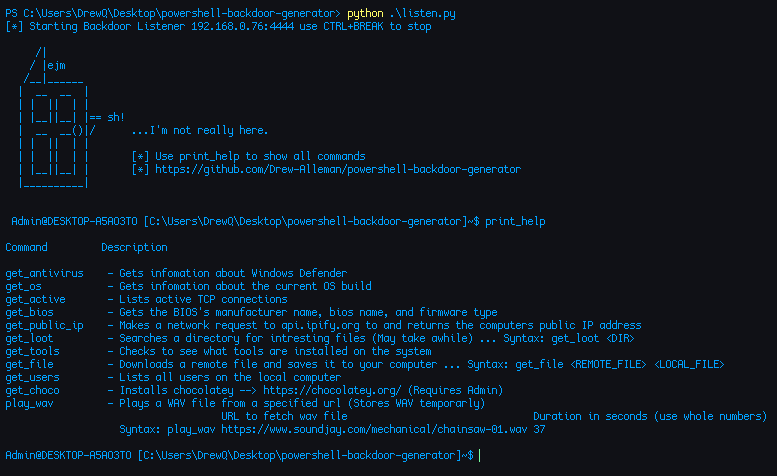
Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…

Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…

Un backdoor Windows complet utilisant Gmail comme serveur C&C

Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…

Une implémentation aggressor Cobalt Strike chiffrée par XOR en .NET pour chisel afin d'utiliser un proxy plus rapide et des capacités socks5 avancées.

metame est un moteur de code métamorphique pour des exécutables arbitraires

An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…

Analyseur de protocole de sérialisation Java basé sur Go qui analyse, extrait et génère des charges utiles de désérialisation avec le support des…

Clone compatible Rubber Ducky basé sur CJMCU BadUSB HW.

XLL : Techniques de phishing

Générateur autonome de candidats de mot de passe utilisant l'algorithme PRINCE

Ceci est mon implémentation de JSRat.ps1 en Python afin que vous puissiez désormais exécuter le serveur d'attaque depuis n'importe quel système…

DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…

Automatisation de scripts bash Linux pour metasploit

RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.

Venom C2 est un framework de commande et de contrôle (C2) en Python3 sans dépendances, conçu pour la persistance des équipes rouges.

MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5

transformez votre payload.exe en un faux document Word (.ppt)

Dévoilé lors du DEF CON 20, Relais NTLM vers TOUTES LES CHOSES !