

teamview
 ianxtianxt/teamview
Génère des payloads d'ID et de mot de passe TeamViewer pour un accès à distance aux machines cibles. Combine la génération d'exécutables avec un…
payload-generationremote-access-toolremote-access-trojan
11il y a 7 ans
ianxtianxt/teamviewGénère des payloads d'ID et de mot de passe TeamViewer pour un accès à distance aux machines cibles. Combine la génération d'exécutables avec un…
 ianxtianxt/discuz-ml-rce
Systèmes et versions concernés : Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 screetsec/vegile
Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 ianxtianxt/thinkphp5.0.1-automatic-getshell
Script de getshell automatique pour thinkphp5.0.1
 peewpw/invoke-psimage
Encode un script PowerShell dans les pixels d'un fichier PNG et génère une oneliner à exécuter
 peewpw/exploithosting
Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…
 werkamsus/lilith
Lilith - Ressource fondamentale de rétro-ingénierie en C++ pour les entrepreneurs en cybersécurité
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 spidermate/jatayu
Shell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
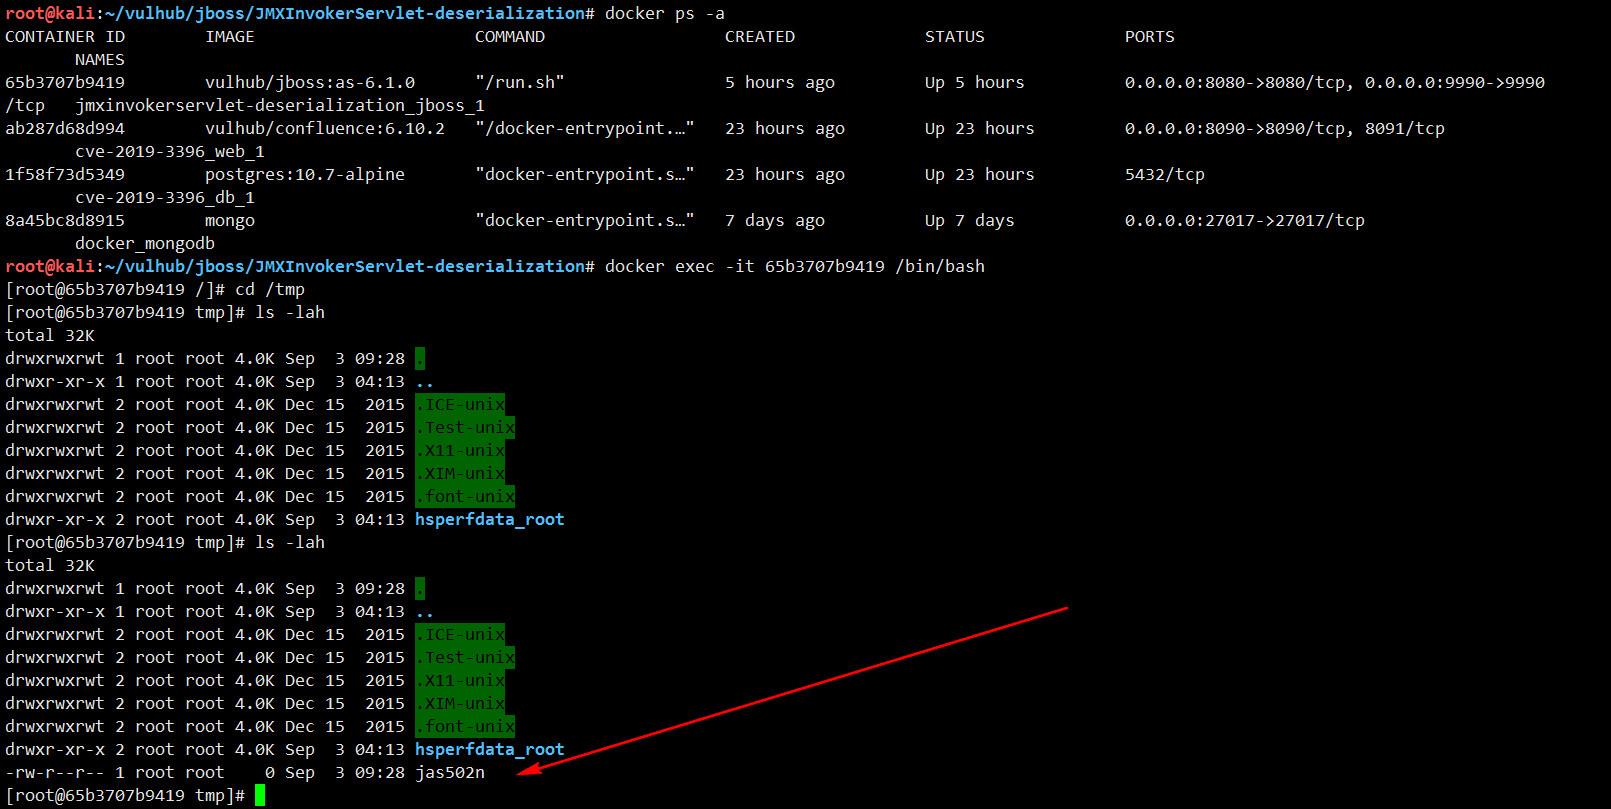 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…