

gimmeSH
 a3h1nt/gimmesh
Pour les pentesteurs qui ne veulent pas quitter leur terminal.
payload-generationreverse-engineeringshellcode+2
183il y a 5 ans
a3h1nt/gimmeshPour les pentesteurs qui ne veulent pas quitter leur terminal.
 th3r4ven/bifrost
Bifrost C2. Post-exploitation open-source utilisant l'API Discord.
 klezvirus/cheesetools
Outils développés en interne pour le mouvement latéral/l'exécution de code
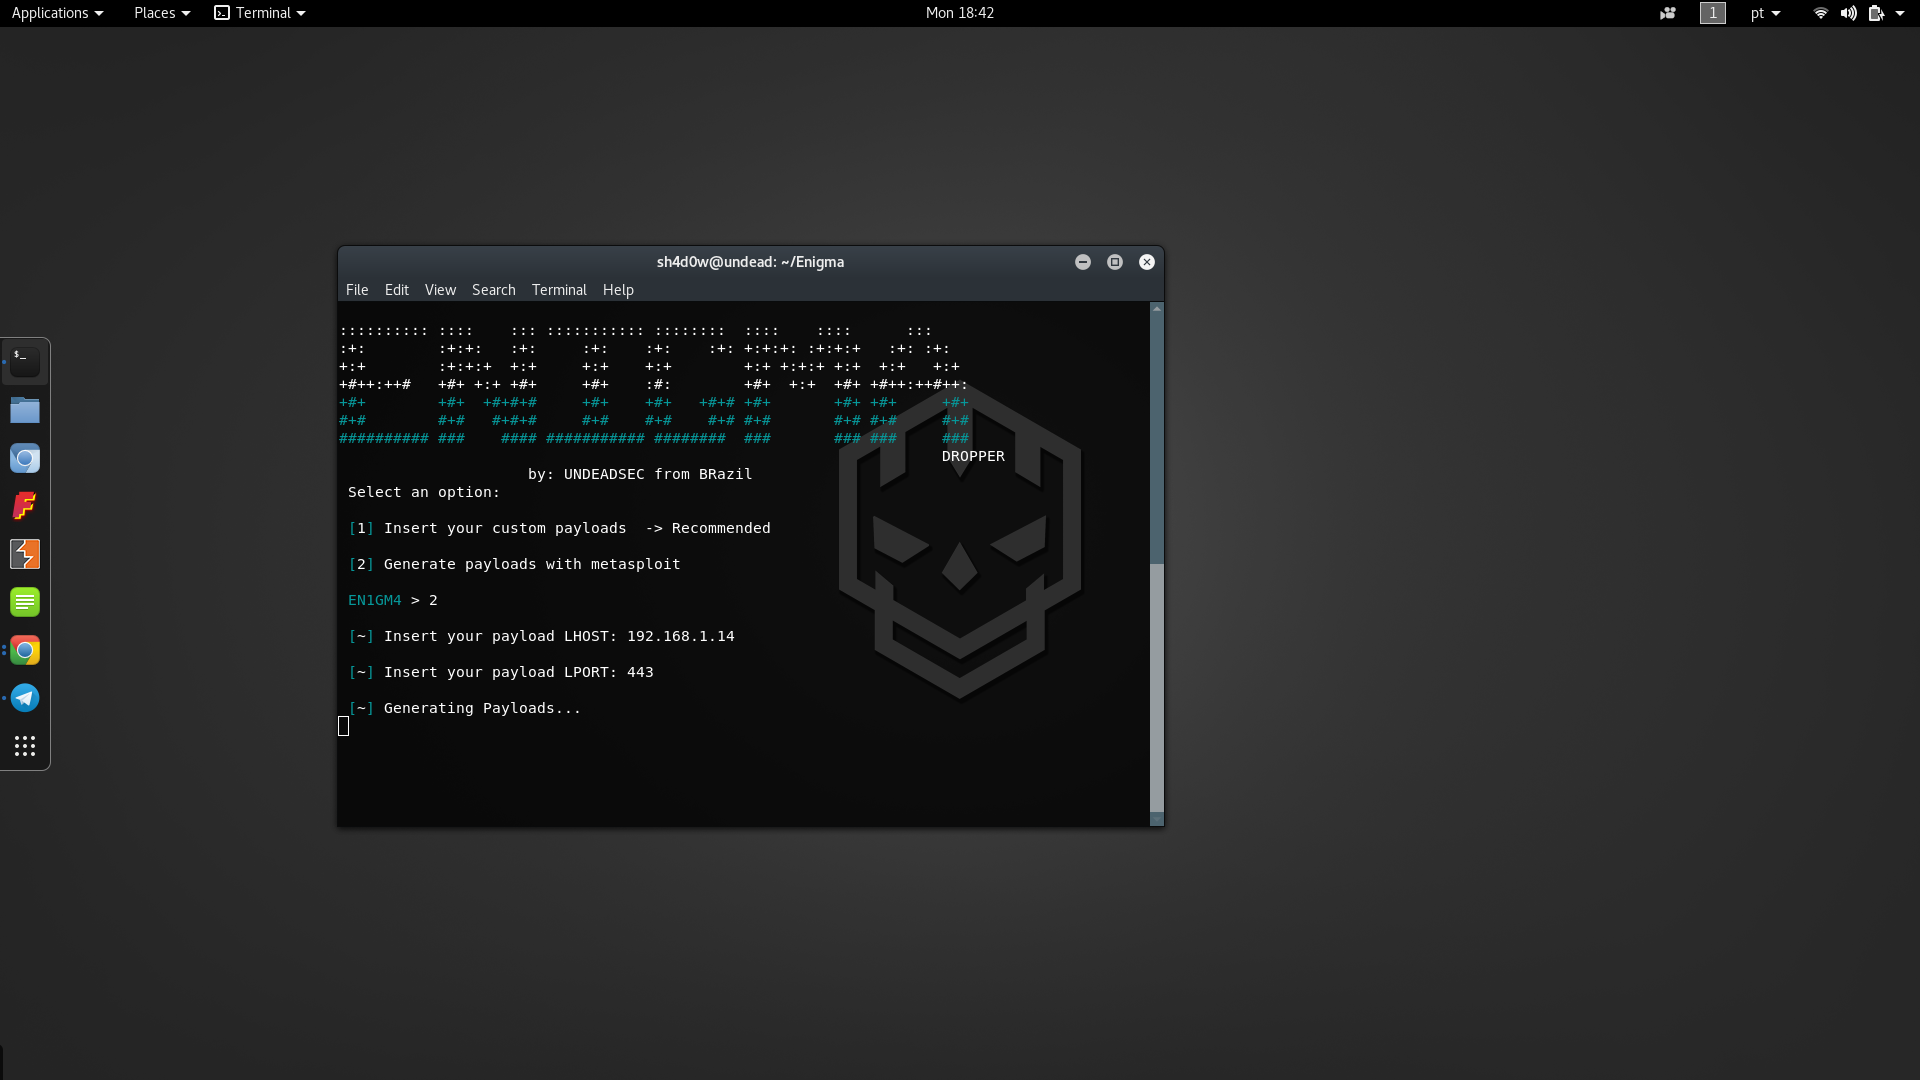 undeadsec/enigma
Dropper de charge utile multiplateforme
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
 inf0secrabbit/badassmacros
Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 gabemarshall/brosec
Brosec - Un outil de référence interactif pour aider les professionnels de la sécurité à utiliser des payloads et des commandes utiles.
 loseys/blackmamba
Framework C2/post-exploitation
 androidmalware/android_hid
Utiliser Android comme Rubber Ducky contre un autre appareil Android
 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
 aniqfakhrul/sharperner
Générateur simple d'exécutable avec shellcode chiffré.
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 h3x0v3rl0rd/freepbx-reverse-shell-module
Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 spicesouls/onelinepy
Obfuscateur Python pour générer des One-Liners et des FUD Payloads.