

powerob
 cwolff411/powerob
Un obfuscateur de scripts PowerShell à la volée conçu pour les engagements d'équipe rouge. Construit par nécessité.
payload-generationscripting-automationpenetration-testing+1
145
cwolff411/powerobUn obfuscateur de scripts PowerShell à la volée conçu pour les engagements d'équipe rouge. Construit par nécessité.
 aaaddress1/skrull
Génère des lanceurs de malware anti-copie utilisant le Process Ghosting pour contourner le scan de signatures AV/EDR et empêcher la soumission…
 michaelweber/macrome
Lecteur/Écrivain de documents macro Excel pour les red teamers et analystes
 ajunque9/goaround
Un outil permettant la génération de contournements AMSI et l'obfuscation automatique de scripts PowerShell en utilisant trois méthodes d'obfuscation…

 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
 rek7/ddoor
DDoor - backdoor multiplateforme utilisant les enregistrements DNS TXT
 vainlystrain/vailyn
Un outil de scan et d'exploitation de Path Traversal et LFI, phasé et évasif, en Python.
 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
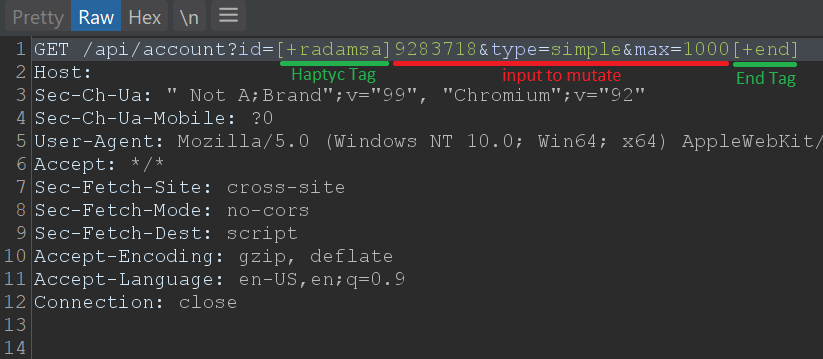 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 iomoath/powershx
Exécutez Powershell sans restrictions logicielles.
 nydubh3/cuiri
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les…
 kira2040k/avbypass
script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
 riccardoancarani/liquidsnake
Outil de mouvement latéral sans fichier utilisant les abonnements aux événements WMI pour exécuter des assemblages .NET en mémoire, avec injection de…
 metarget/k0otkit
k0otkit est une technique universelle de post-pénétration qui peut être utilisée dans les pénétrations contre les clusters Kubernetes.
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.