

blenny
 frank2/blenny
Un système de livraison de payloads qui les intègre dans le fichier d'icône d'un exécutable !
payload-generationsteganographyred-teaming+2
74
frank2/blennyUn système de livraison de payloads qui les intègre dans le fichier d'icône d'un exécutable !
 enkomio/alanframework
Un framework de post-exploitation C2
 cfalta/powershellarmoury
Un arsenal PowerShell pour les gars et les filles de la sécurité
 stormshadow07/hacktheworld
Un script Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent.
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
 d00mfist/mystikal
macOS Générateur de Payload d'Accès Initial
 abstractengine/pentest-muse-cli
Assistant alimenté par l'IA pour les testeurs d'intrusion qui génère des payloads, analyse le code, effectue de la reconnaissance et exécute des…
 b3mb4m/shellsploit-framework
Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 ricardojoserf/covert-tube
Youtube comme canal caché - Contrôlez des systèmes à distance et exécutez des commandes en téléchargeant des vidéos sur Youtube
 hyp3rlinx/pstrojanfile
POC d'exécution de code non corrigé via le nom de fichier Windows PowerShell
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 georgesotiriadis/chimera
Outil automatisé de chargement latéral de DLL avec capacités d'évasion d'EDR
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
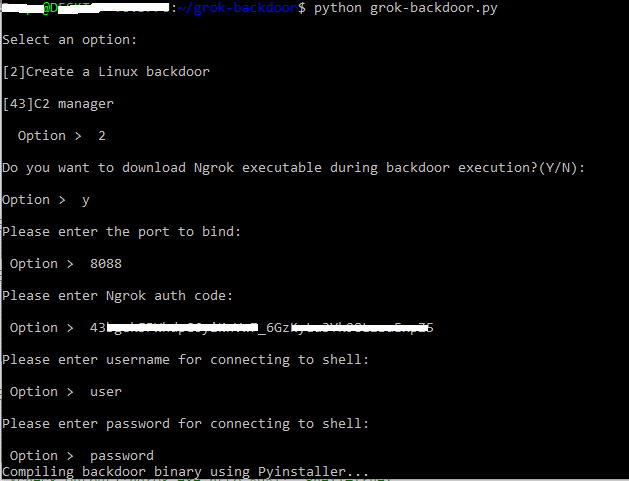 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 jet-pentest/commend_sqli
Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…
 mbadanoiu/xxe-payloads
Accès rapide aux payloads XXE