

Bypass_AV
 hkl1x/bypass_av
Contourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
payload-generationids-ips-evasionshellcode+2
hkl1x/bypass_avContourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 0xninjacyclone/asmldr
Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
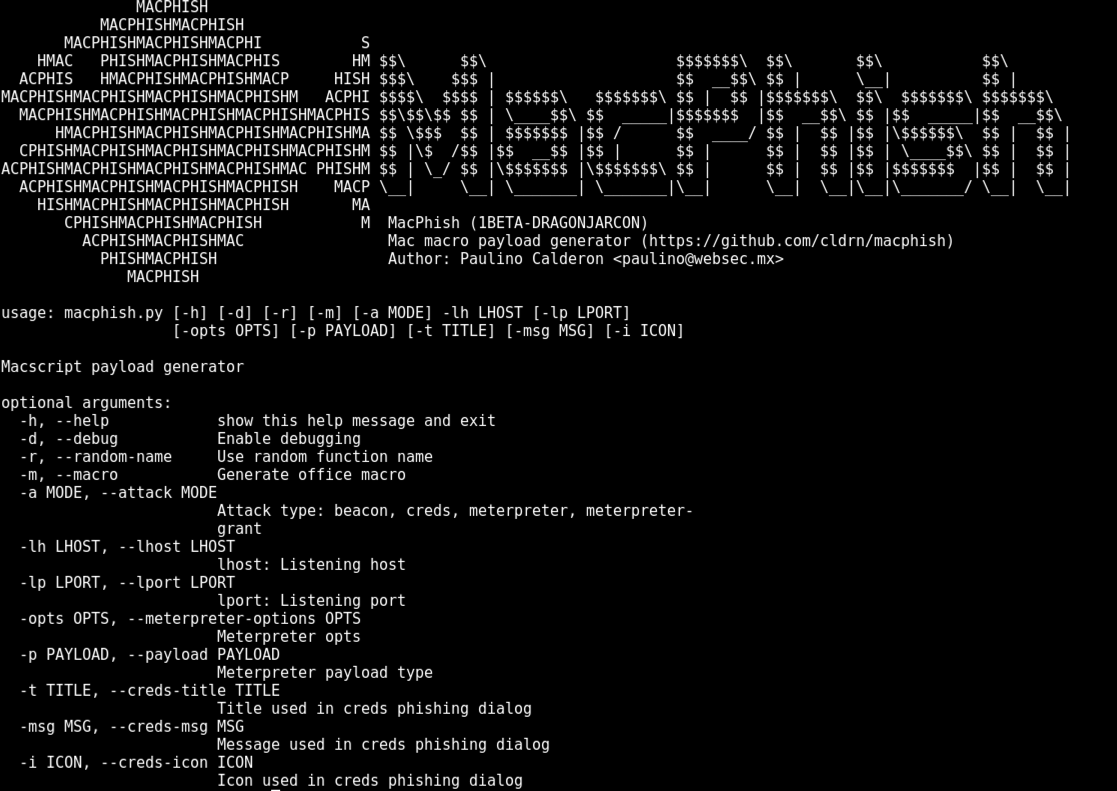 cldrn/macphish
Génère des macros Office pour Mac malveillantes avec des charges utiles de balise, de récolte d'identifiants et de meterpreter pour les tests de…
 codingranjith/hackingtoolkit
Outil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…

 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
 machine1337/pyfud
TROJAN D'ACCÈS À DISTANCE MULTI-PLATEFORME (RAT)
 machine1337/pycrypt
Crypter basé sur Python capable de contourner tout type de produits antivirus.
 machine1337/gmailc2
Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.
 hasherezade/exe_to_dll
Convertit un EXE en DLL
 trinib/zorg-jailbreak-prompt-text
Contournez le contenu restreint et censuré dans les invites de chat IA 😈
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 seifelsallamy/blind-xss-manager
N'oubliez jamais où vous injectez.
 chrisallenlane/novahot
Un framework de webshell pour les testeurs d'intrusion.
 0xacb/recollapse
Outil de fuzzing d'expressions régulières en boîte noire qui génère des charges utiles pour contourner les validations d'entrée, découvrir les…
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 cobalt-strike/sleep_python_bridge
Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).