Out-FINcodedCommand
POC mettant en évidence les techniques d'obfuscation utilisées par les acteurs de la menace FIN basées sur la fonctionnalité de remplacement de…

POC mettant en évidence les techniques d'obfuscation utilisées par les acteurs de la menace FIN basées sur la fonctionnalité de remplacement de…

Shiro RememberMe 1.2.4 反序列化 漏洞

Énumération du classpath Java à distance via désérialisation

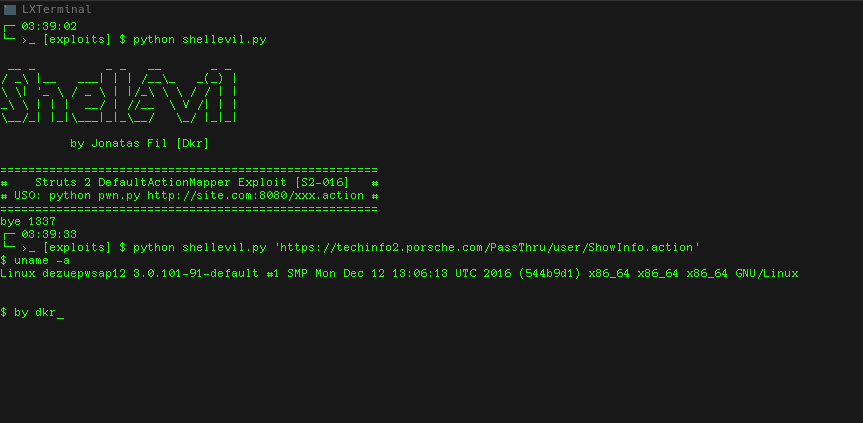
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]

Un outil d'automatisation de Metasploit simple basé sur bash !

RAT / Simulateur de botnet pour pentest / éducation

Pentest de TeamCity avec Metasploit

LimeSurvey RCE authentifié

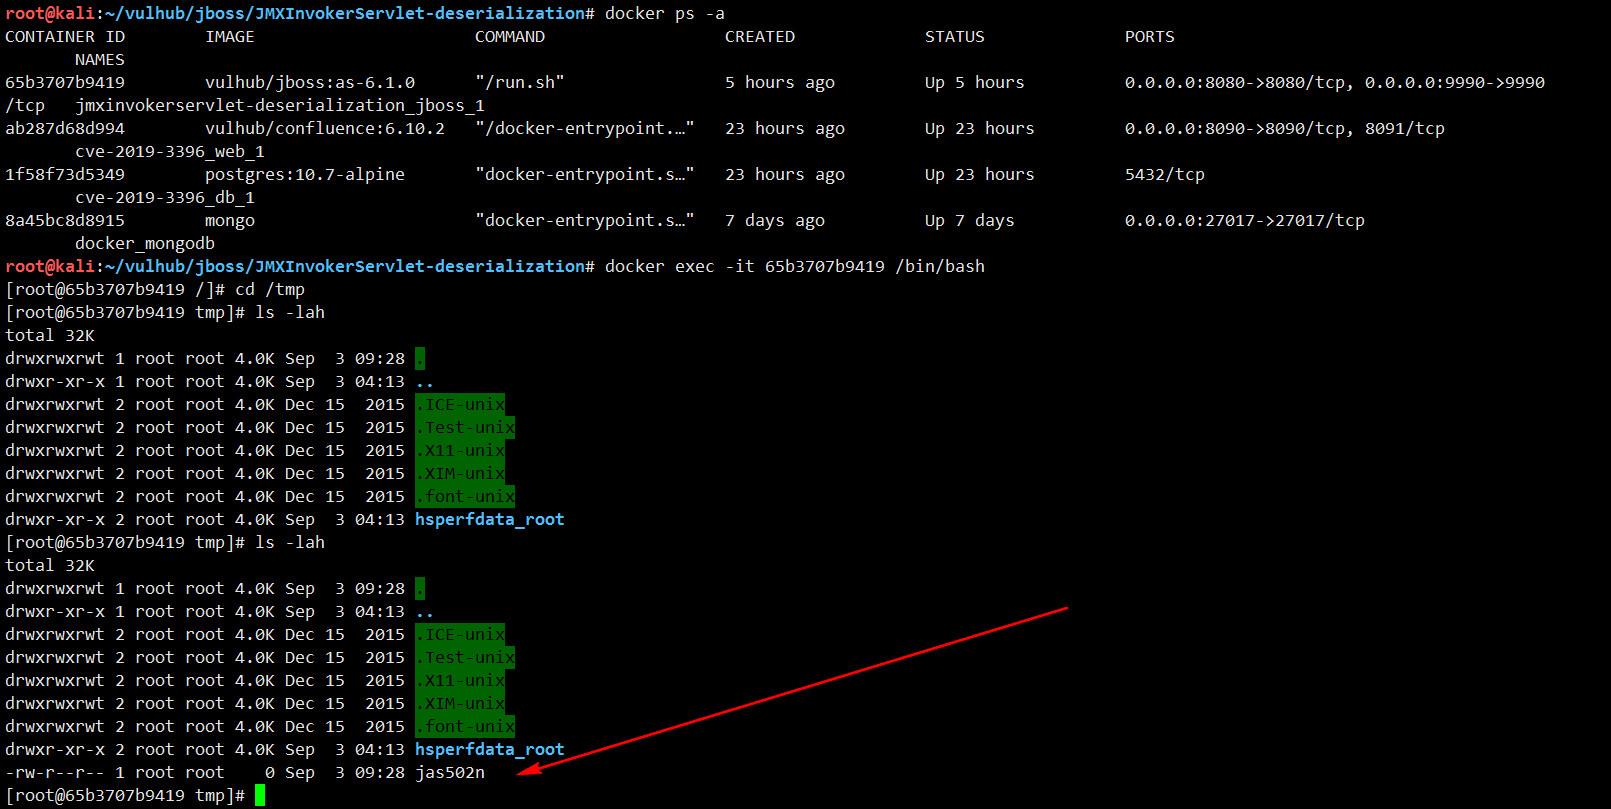
Jboss_JMXInvokerServlet_Deserialization_RCE

Vulnérabilité de sécurité des fichiers compressés Java Web

Script de getshell automatique pour thinkphp5.0.1

Le générateur d'exploits CSRF permet aux utilisateurs de générer un formulaire d'exploit CSRF avec des paramètres configurables.

Un outil simple d'administration à distance pour Android utilisant des sockets. Il utilise Java côté client et Python côté serveur

Un exploiteur automatisé unique de LFi avec Bind/Reverse Shells

Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…

禅道8.2 - 9.2.1前台Getshell

Plugin de scan Burp pour log4J, CVE-2021-44228, supporte dnclog.cn et le DNS intégré de Burp, peut être utilisé avec JNDIExploit pour générer des…

Serveur web Python Flask pour capturer, traiter et journaliser des charges utiles encodées/chiffrées et des archives tar, conçu pour les testeurs de…