

Archived
Firework
 spiderlabs/firework
Firework est un outil de preuve de concept pour interagir avec Microsoft Workplaces en créant des fichiers valides requis pour le processus de…
osint-social-engineeringpayload-generationphishing+5
 securityward/mousejack
Tous les détails et étapes nécessaires pour effectuer un mousejacking tactique à l'aide d'Autojack.
 c00ln3t/log4shellauditor
Un agent Go autonome et réflexif pour l'audit de sécurité de bout en bout, le contournement de WAF, la vérification LDAP hors bande (OOB),…

 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 mvrozanti/rat-via-telegram
Outil d'administration à distance Windows via Telegram
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 aaaddress1/skrull
Génère des lanceurs de malware anti-copie utilisant le Process Ghosting pour contourner le scan de signatures AV/EDR et empêcher la soumission…
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 thelicato/secbutler
Le majordome parfait pour les pentesteurs, les chasseurs de bug bounty et les chercheurs en sécurité
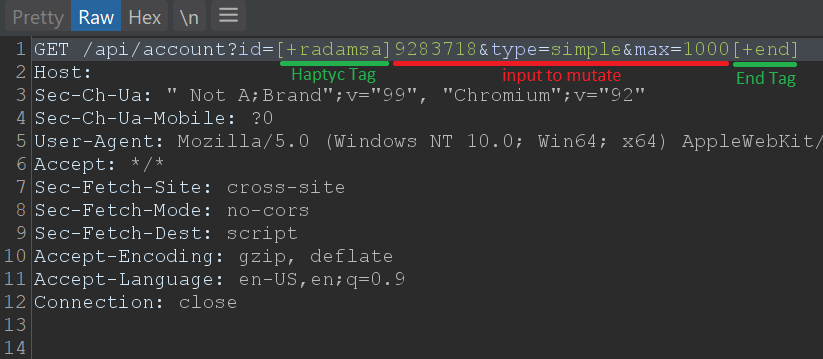 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 destine21/zipfileraider
ZIP File Raider - Extension Burp pour les tests de payloads de fichiers ZIP
 4n4nk3/tinkerershell
Un simple reverse shell en python écrit juste pour le plaisir.
 otsmane-ahmed/sliver-tor-bridge
Pont de transport Tor pour Sliver C2 - commandement et contrôle anonyme