

KitHack
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
android-securitypenetration-testing-frameworkswi-fi-auditing+6
adrmxr/kithackPack d'outils de hacking & générateur de backdoors.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 hatriot/clusterd
Kit d'attaque pour serveur d'applications
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
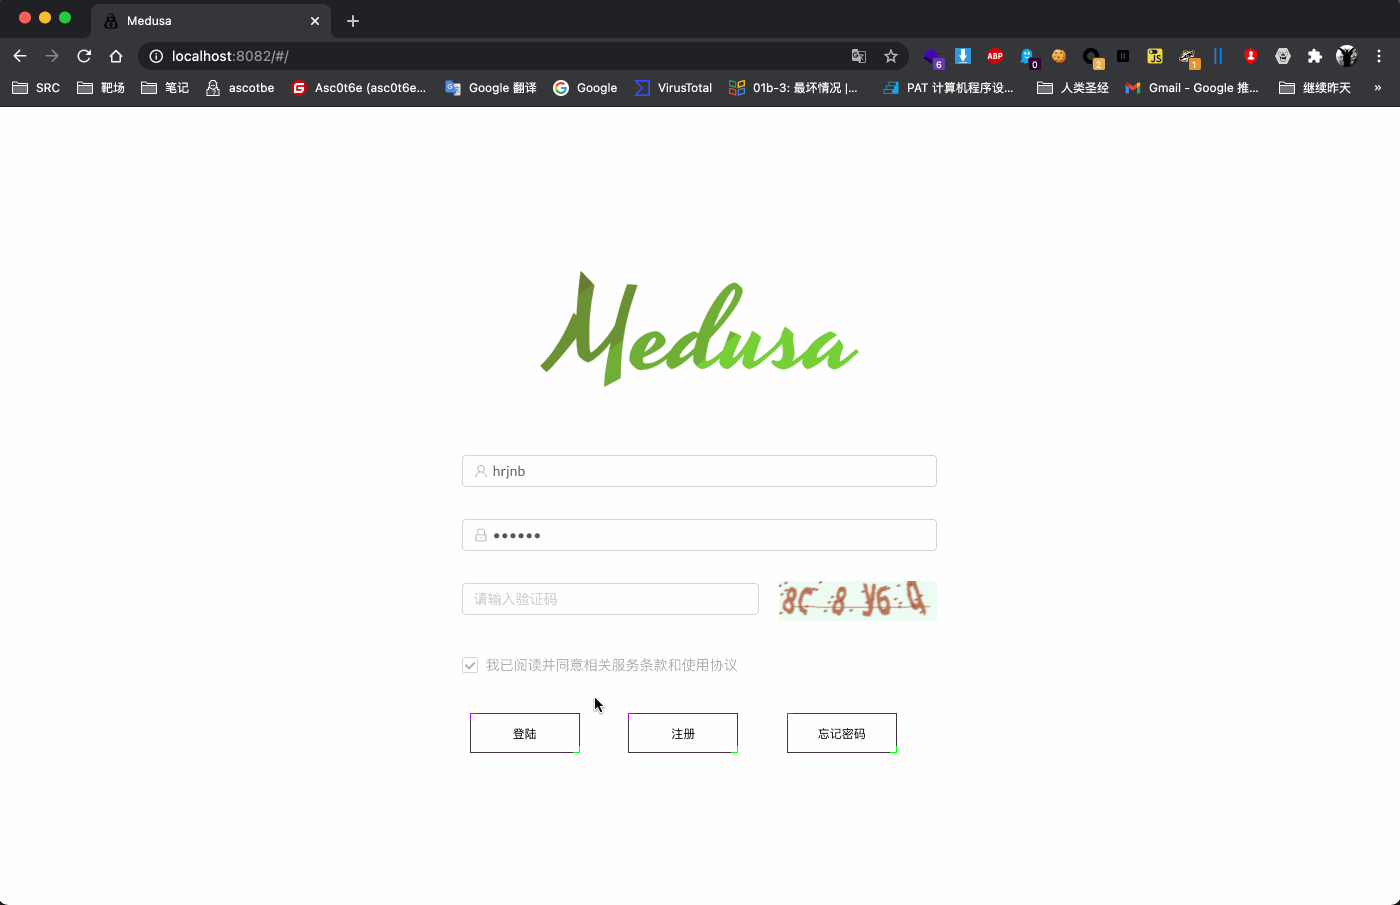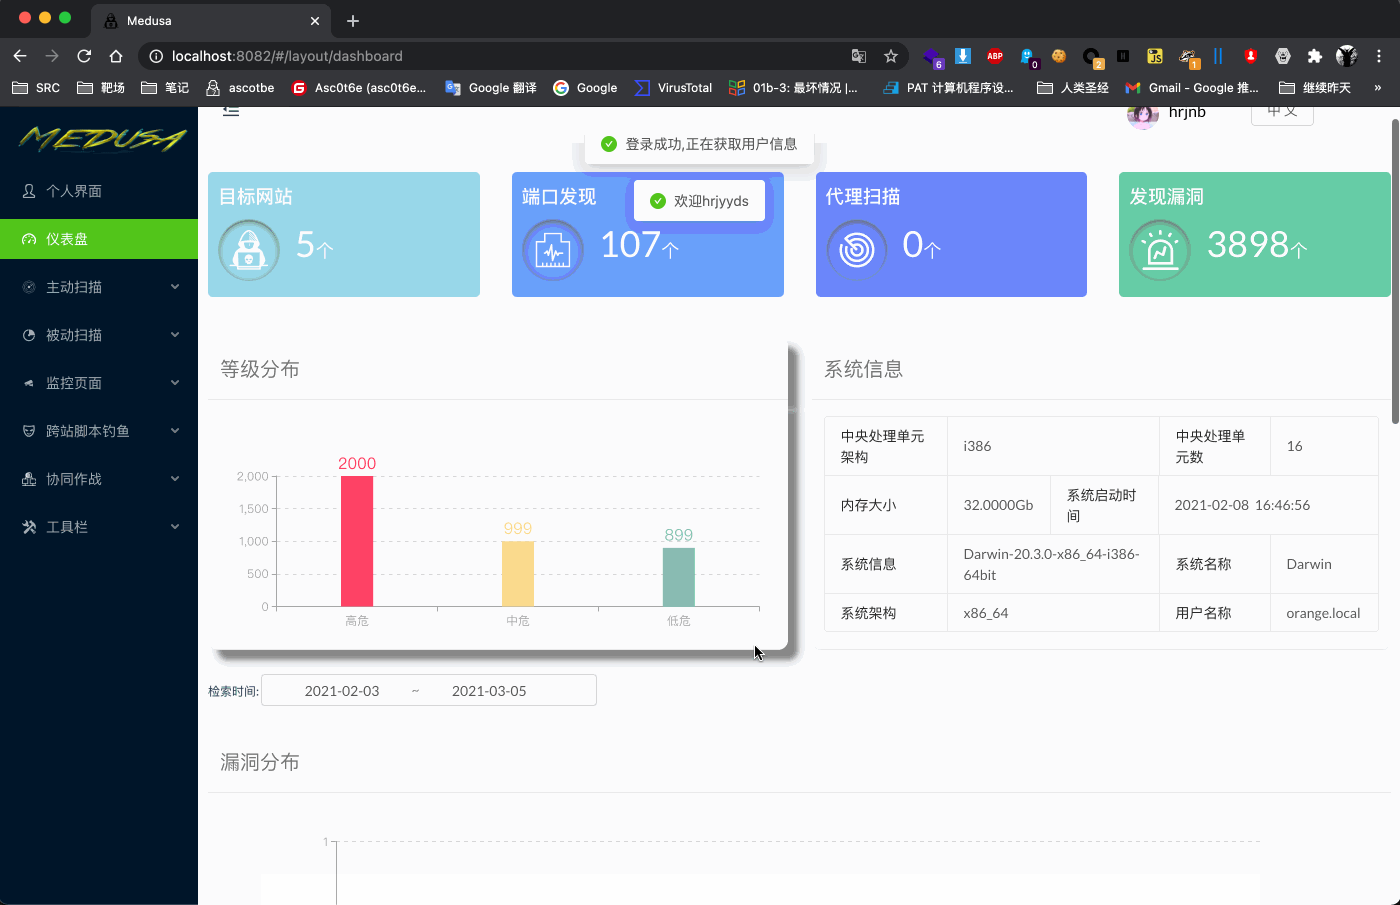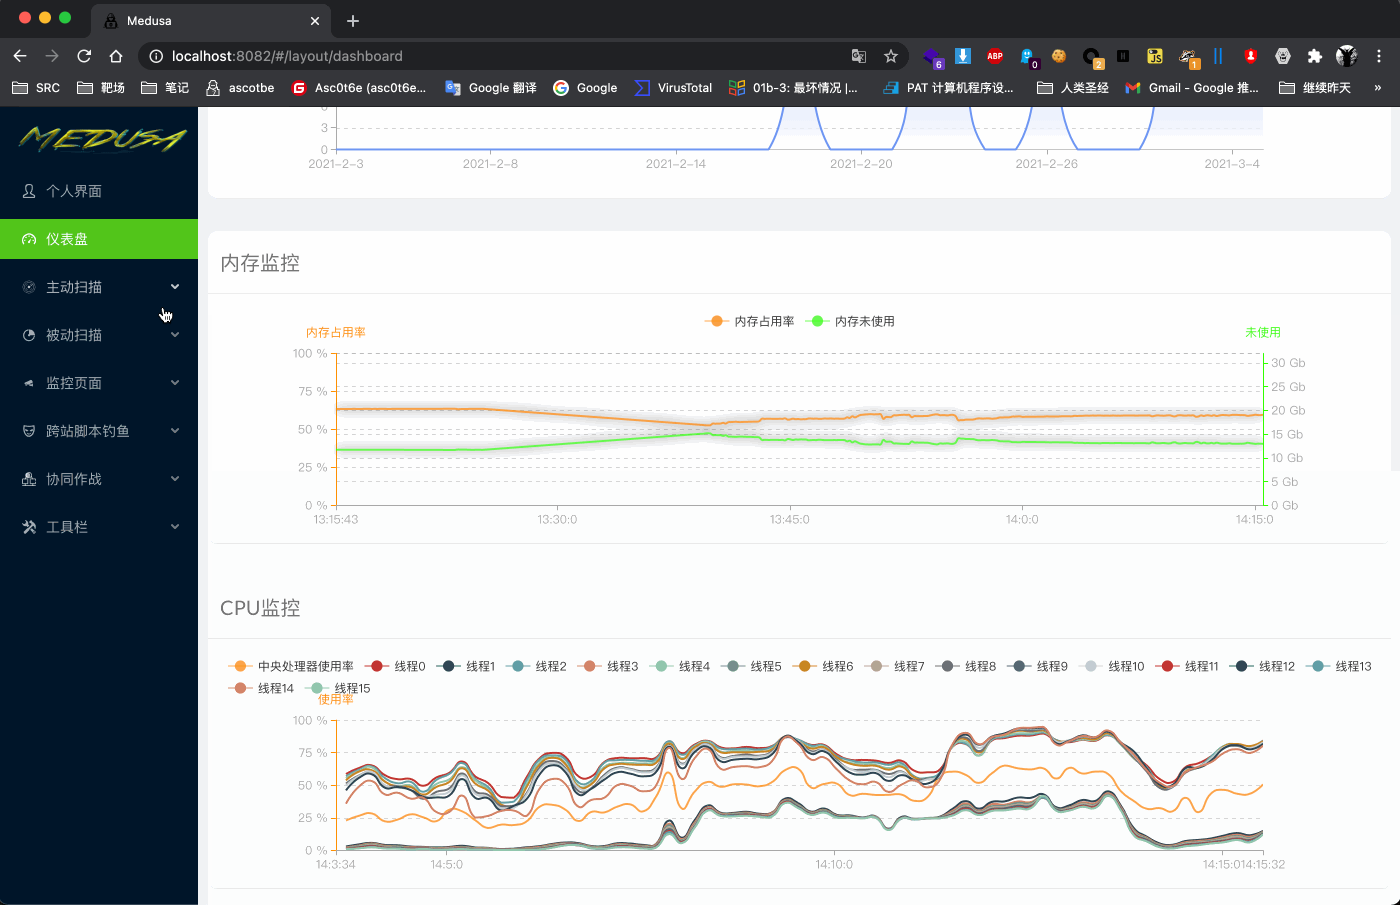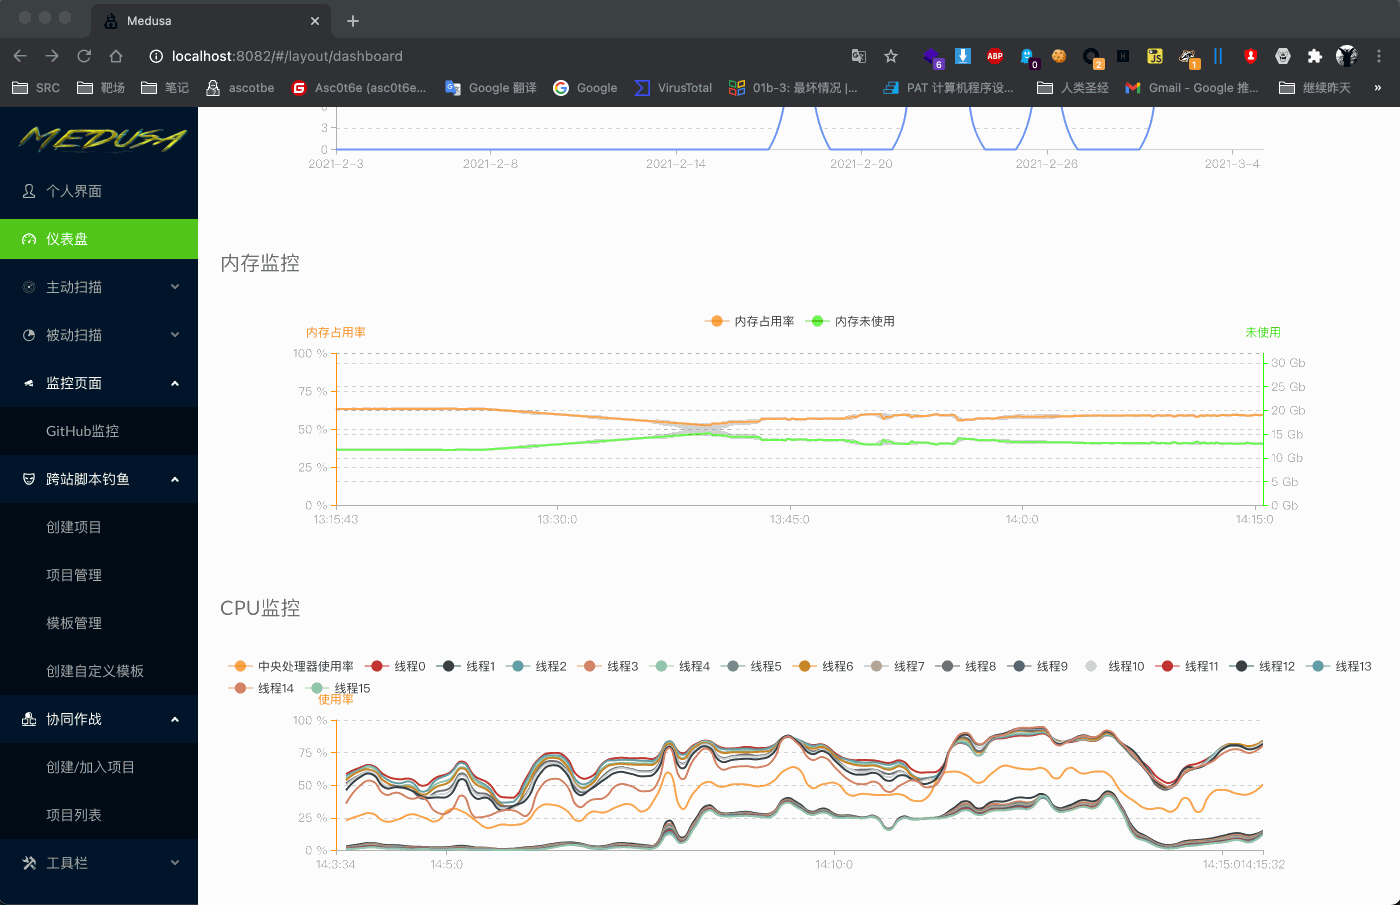 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…
 nu11secur1ty/payload-lists
Collection organisée de payloads d'injection pour les tests de sécurité d'applications web, couvrant SSTI, XXE, XSS, SSRF, SQLi, NoSQLi, LDAP,…
 cobbr/covenant
Covenant est un framework C2 .NET collaboratif pour les red teamers.
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 mhaskar/octopus
Serveur C2 open source de pré-opération basé sur Python et PowerShell
 pushpenderindia/sinister
Sinister est un générateur de keyloggers pour Windows/Linux qui envoie les frappes clavier par e-mail avec d'autres informations juteuses sur la…
 gabemarshall/brosec
Brosec - Un outil de référence interactif pour aider les professionnels de la sécurité à utiliser des payloads et des commandes utiles.
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.