

frida-c2-mcp
 s4dp4nd4/frida-c2-mcp
Agentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
android-securitydynamic-analysis-sandboxingios-security+8
61
s4dp4nd4/frida-c2-mcpAgentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
 ahhh/ntp_trojan
Cheval de Troie d'accès à distance avec connexion inversée via NTP, en Python, pour les testeurs d'intrusion
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
 wxxsfxyzm/ghostlock-galaxy
Rootez votre Galaxy en exploitant CVE-2026-43499
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 s3cur3th1ssh1t/nim_dinvoke
Implémentation de D/Invoke en Nim
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…
 maldev-academy/drmbinviaordinalimports
Créez un malware DRM anti-copie
 chaitanyaharitash/my-exploits
Ce repo contient des codes d'exploit que j'ai codés moi-même :)
 shaheeryasirofficial/smugglemypayload
Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile,…
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 dosx-dev/dotnet_xorcryptor
Un nouveau packer simple et puissant pour les malwares
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
Implémentation de Ghostly-Hollowing à l'aide d'appels système falsifiés pour l'injection de PE à distance.
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
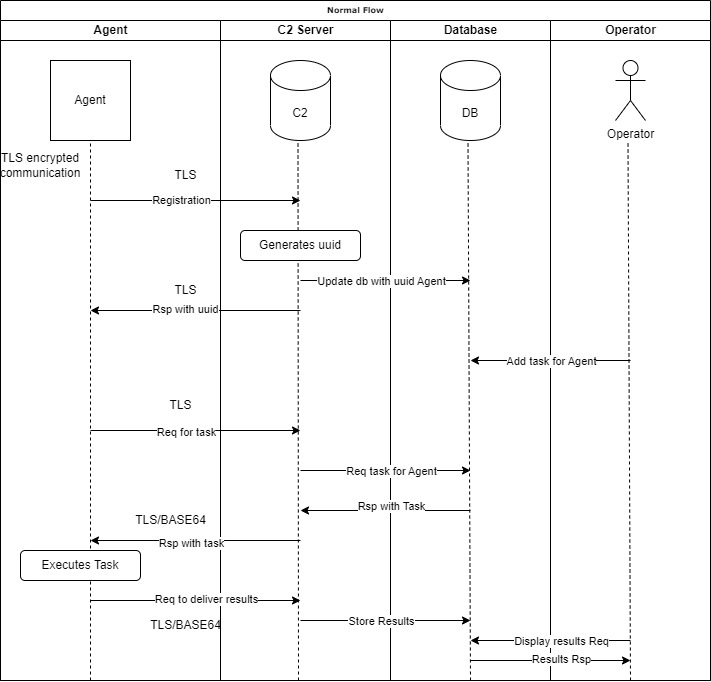 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…
 sliverarmory/malasada
Chargeur de shellcode depuis une bibliothèque partagée Linux
 darkcodersc/sharpftpc2
Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.