

SysWhispers2
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
defensive-toolspayload-generationids-ips-evasion+5
1.8kil y a 4 ans
jthuraisamy/syswhispers2Évasion d'AV/EDR via des appels système directs.
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 saelo/pwn2own2018
Un exploit chain Pwn2Own
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
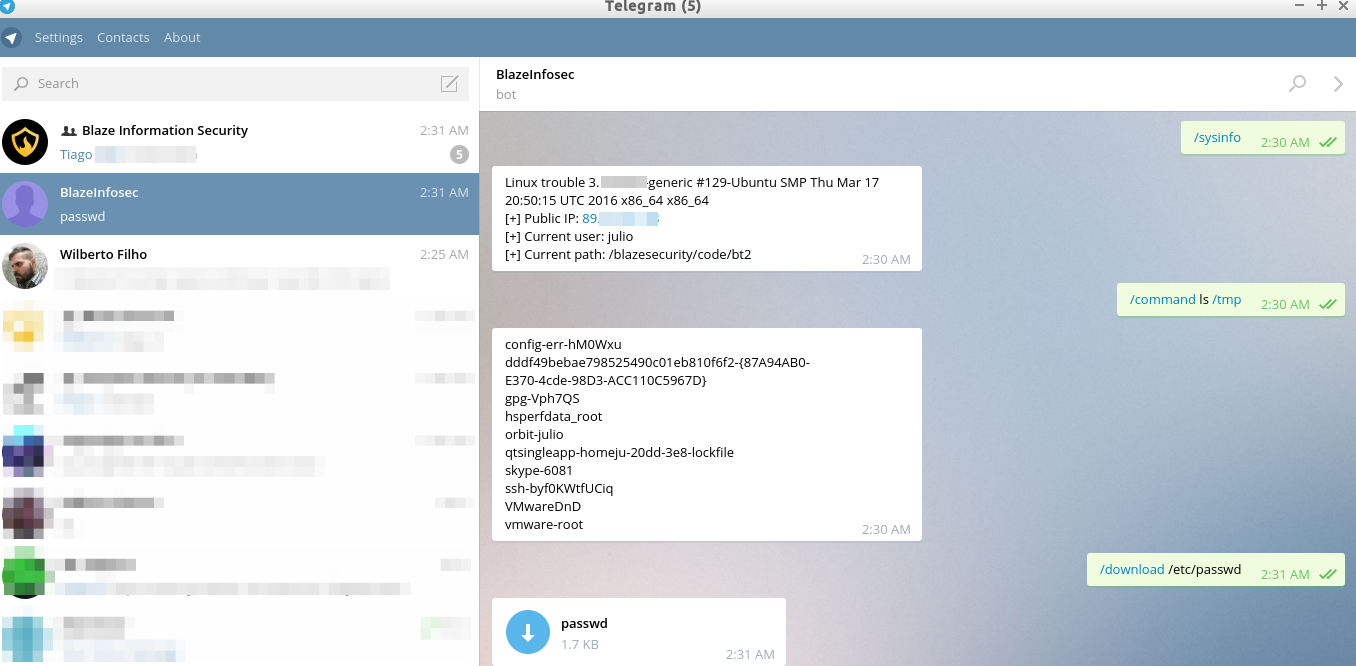 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit est un outil de post-exploitation qui tire parti de l'infrastructure de Telegram comme C&C.
 s4dp4nd4/frida-c2-mcp
Agentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
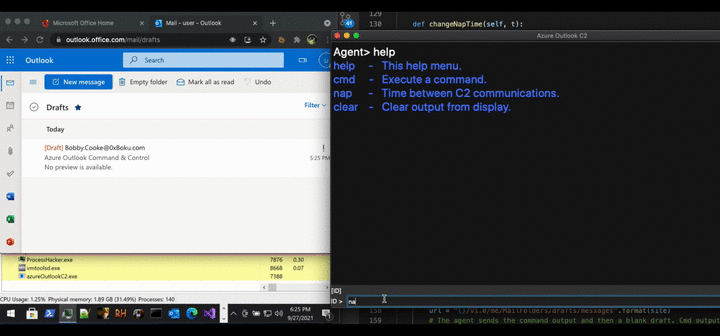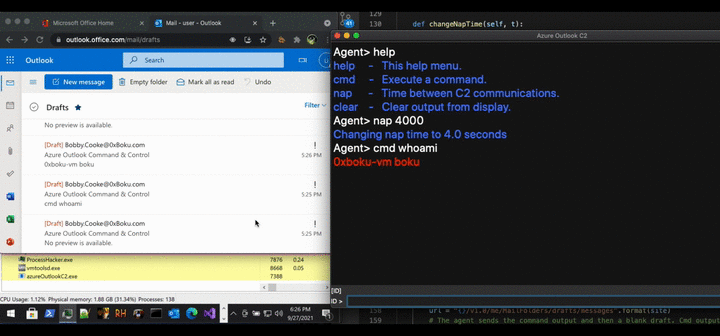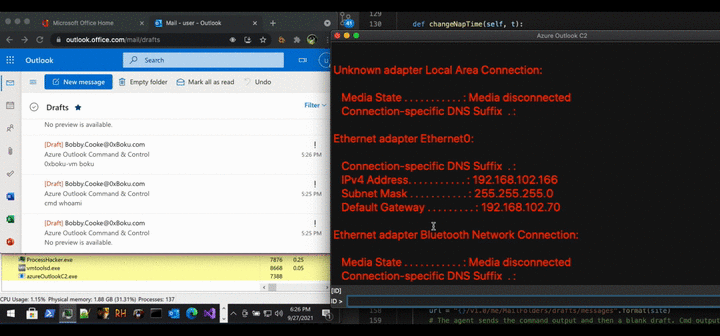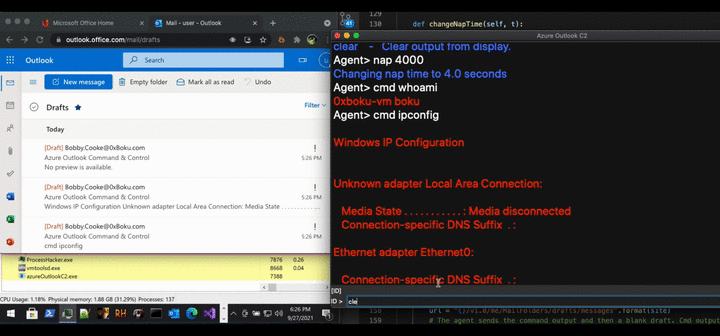 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Contrôler à distance un périphérique Windows compromis depuis votre boîte aux lettres Outlook. Outil…
 beefproject/beef
Le projet Browser Exploitation Framework
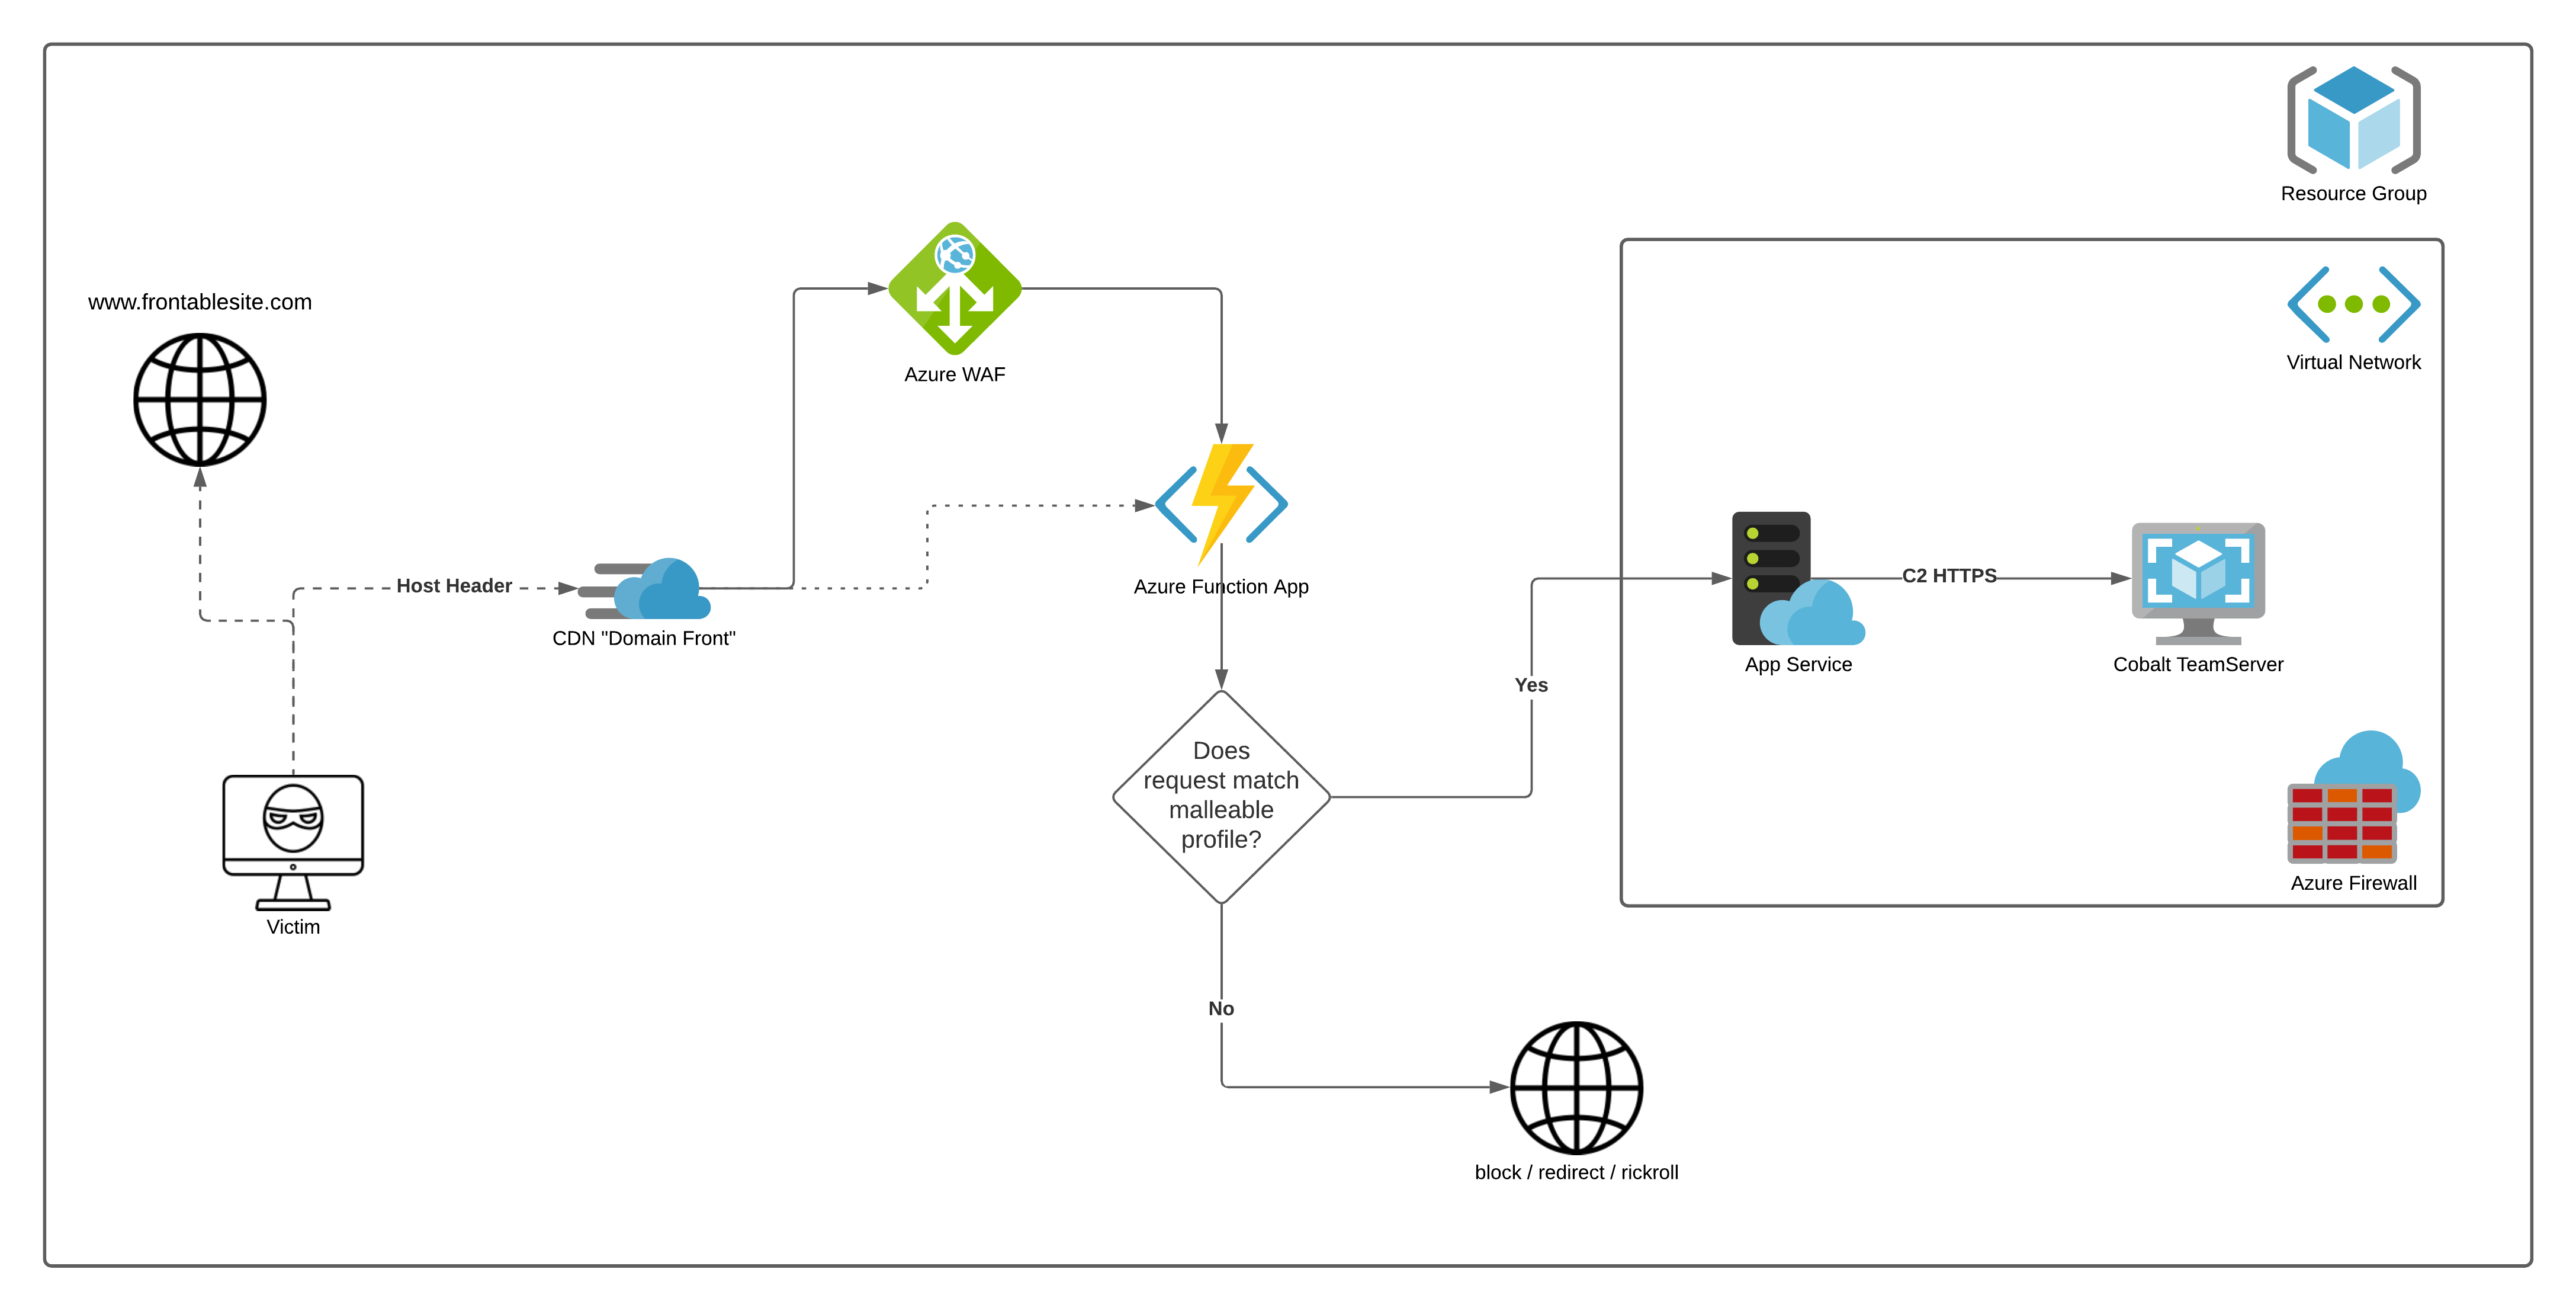 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
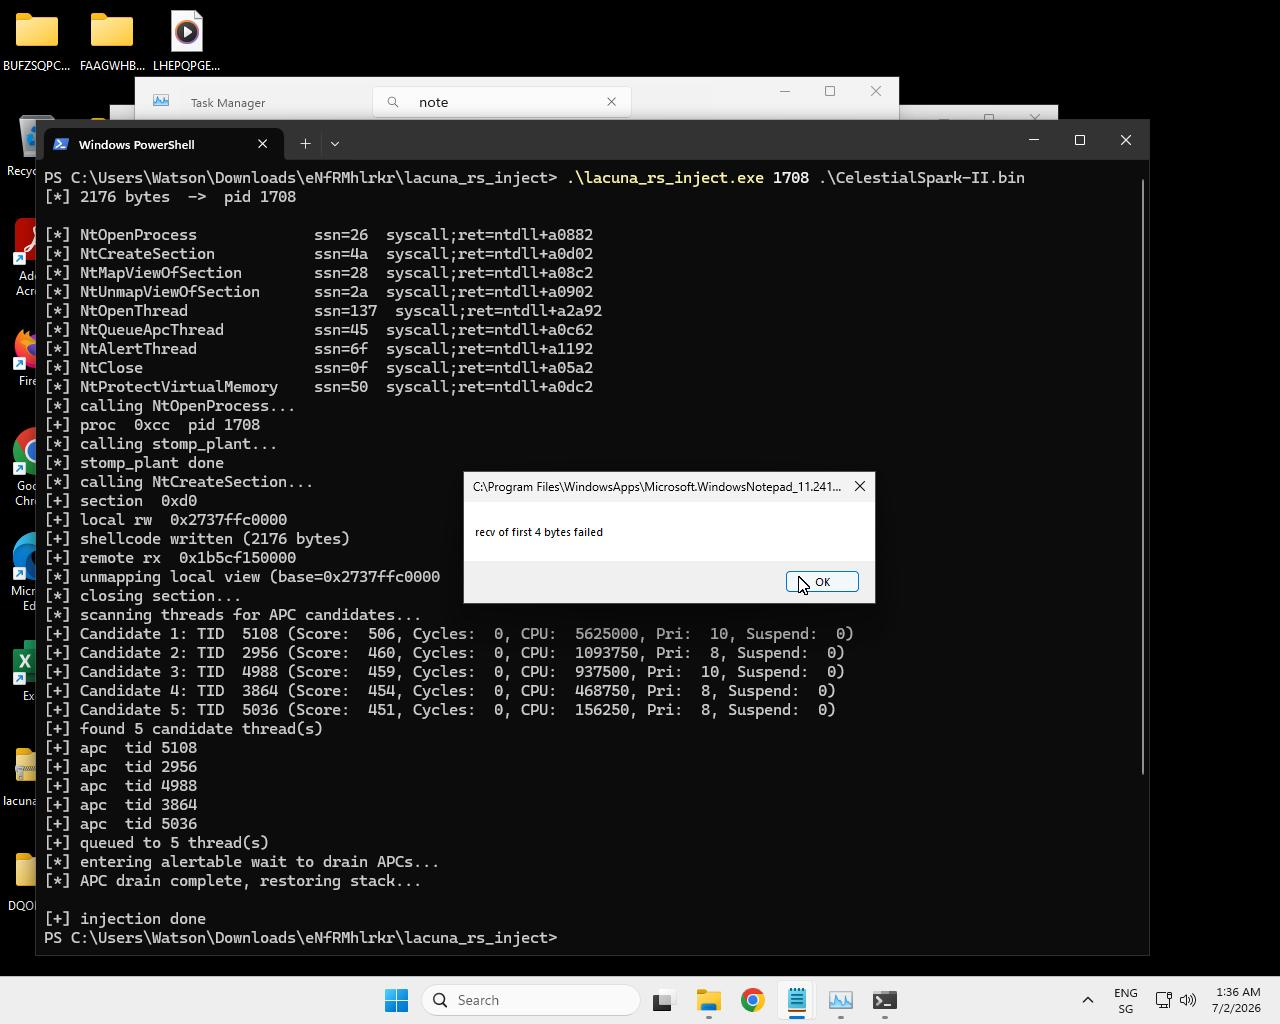 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
 strozfriedberg/evilabigail
Attaque automatisée de l'evil maid sous Linux