

PowerShell-Red-Team
 tobor88/powershell-red-team
Collection de fonctions PowerShell qu'un Red Teamer peut utiliser lors d'un engagement
privilege-escalationpassword-attackslateral-movement+3
551
tobor88/powershell-red-teamCollection de fonctions PowerShell qu'un Red Teamer peut utiliser lors d'un engagement
 byt3bl33d3r/crackmapexec
Un couteau suisse pour tester les réseaux
 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif
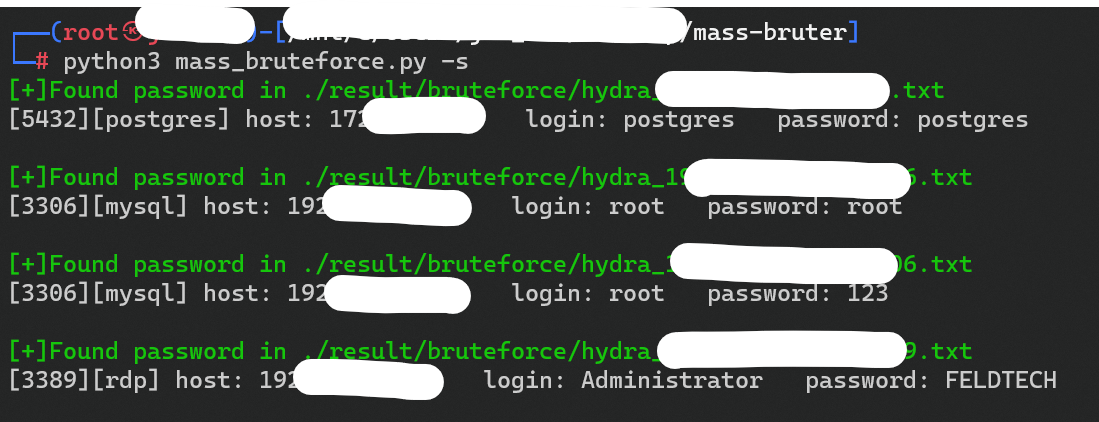 opabravo/mass-bruter
Authentification par force brute massive de services courants avec des identifiants courants.
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 duo-labs/cloudmapper
CloudMapper vous aide à analyser vos environnements Amazon Web Services (AWS).
 redcode-labs/neurax
Un framework pour construire des binaires auto-propagateurs
 fadi002/unshackle
Outil open-source pour contourner les mots de passe Windows et Linux à partir d'une clé USB bootable
 darkcodersc/win-brute-logon
Craquez le mot de passe de n'importe quel utilisateur Microsoft Windows sans aucun privilège (compte invité inclus)
 lc-at/f609-brute
Outil simple de brute force pour les routeurs ZTE F609 de Telkom Indonesia
 hashcat/princeprocessor
Générateur autonome de candidats de mot de passe utilisant l'algorithme PRINCE
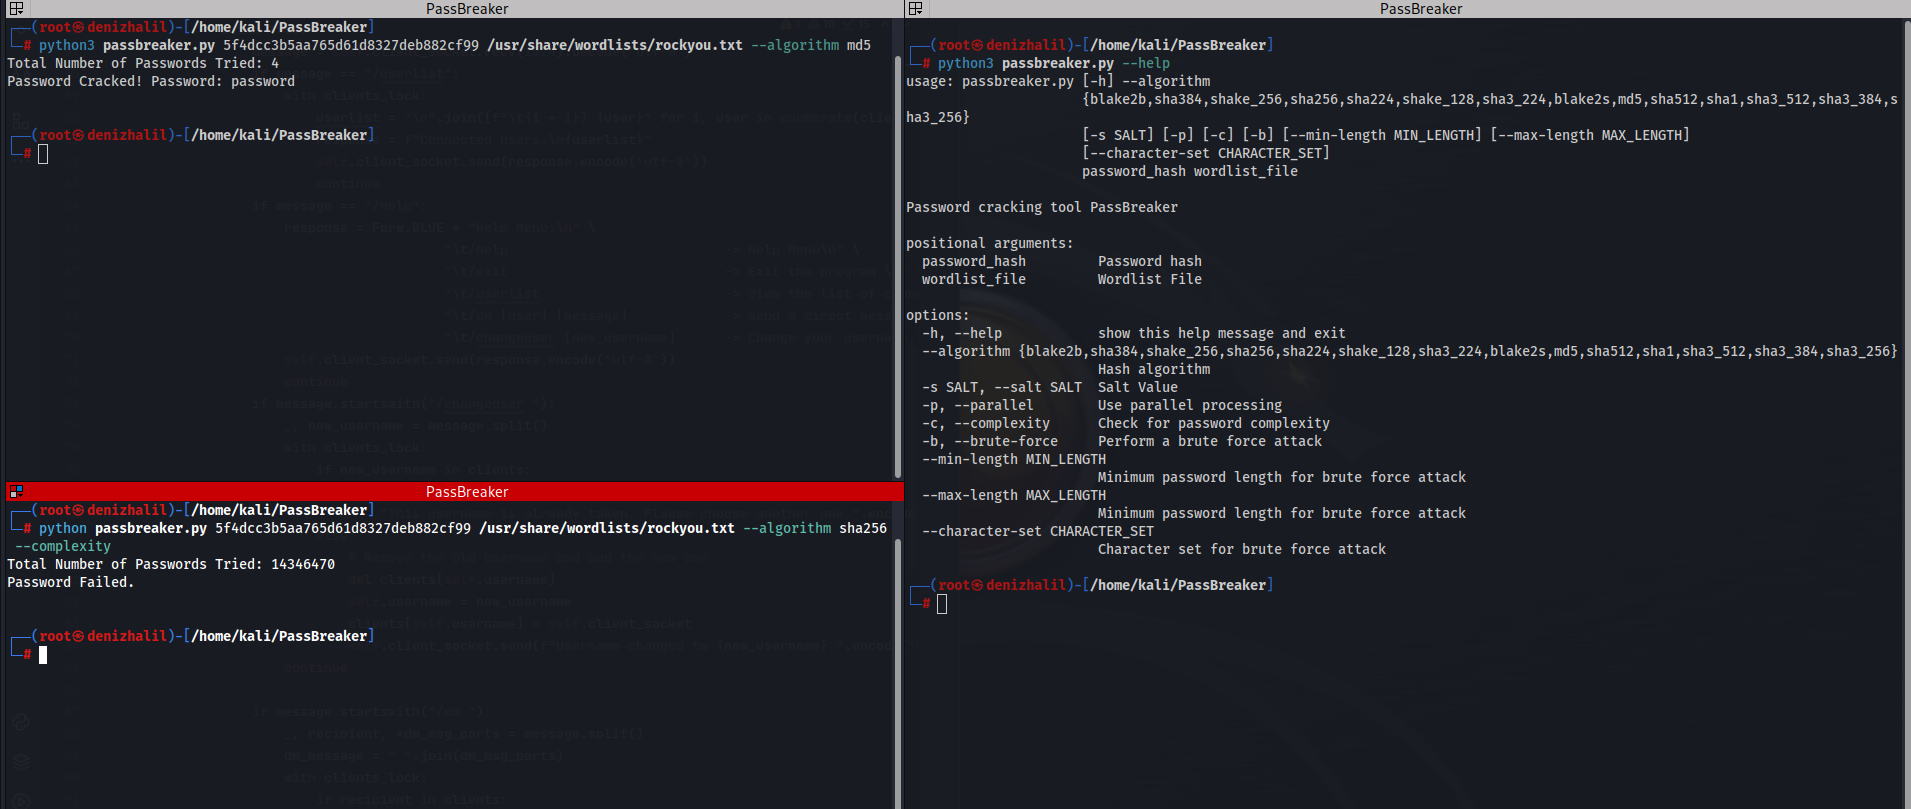 halildeniz/passbreaker
Craqueur de mots de passe basé sur Python supportant les attaques par dictionnaire et par force brute avec plusieurs algorithmes de hachage, sel,…
 tieulong21prosper/detect_bruteforce
détecter le bruteforce pour cve-2021-34527
 dev-angelist/ejptv2-notes
Notes pour le test eLearnSecurity Junior Penetration Tester (eJPT) v2
 sundowndev/hacker-roadmap
Une collection d'outils de hacking, de ressources et de références pour pratiquer le hacking éthique.
 almandin/ntdsdotsqlite
Un petit utilitaire pour convertir les fichiers NTDS.dit au format SQLite.
 leftp/backupcreds
Une implémentation C# pour extraire les identifiants du Windows Credential Manager.
 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…