
NetRipper
 nytrorst/netripper
NetRipper - Capture intelligente du trafic pour les testeurs d'intrusion
packet-sniffing-analysispost-exploitationpenetration-testing
nytrorst/netripperNetRipper - Capture intelligente du trafic pour les testeurs d'intrusion
 kdzwinel/betwixt
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.
 qmonnet/rbpf
Rust virtual machine and JIT compiler for eBPF programs
 lgandx/pcredz
Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…
 greatscottgadgets/facedancer
Implémentez votre propre périphérique USB en Python, pris en charge par un périphérique matériel tel que Cynthion ou GreatFET
 softscheck/tplink-smartplug
Client SmartPlug WiFi TP-Link et dissecteur Wireshark
 mehrdadrad/mylg
Outil de diagnostic réseau
 droe/sslsplit
Proxy transparent de type homme du milieu qui termine les connexions SSL/TLS, forge des certificats à la volée et enregistre le trafic déchiffré pour…
 samyk/keysweeper
KeySweeper est un dispositif furtif basé sur Arduino, déguisé en chargeur mural USB fonctionnel, qui renifle, déchiffre, enregistre et transmet (via…
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 srixivas/pcapxray
❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
 syssec-kaist/ltesniffer
Un outil open-source d'écoute LTE (liaison descendante/montante)
 elderlypirate/bus_pirate
Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
 thehackingsage/hackdroid
Catalogue organisé de 364 APK de pentesting et de sécurité Android, classés par catégorie, couvrant la forensique, le MITM, le sniffing, l'OSINT, le…
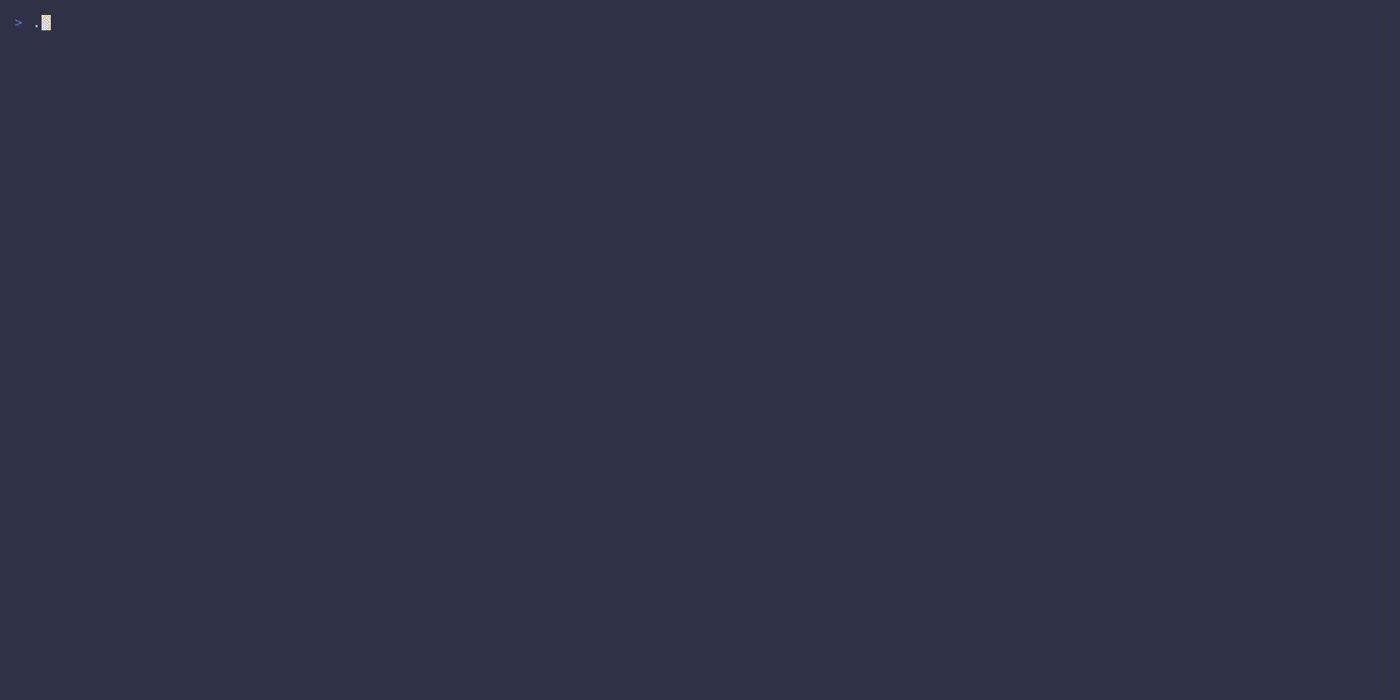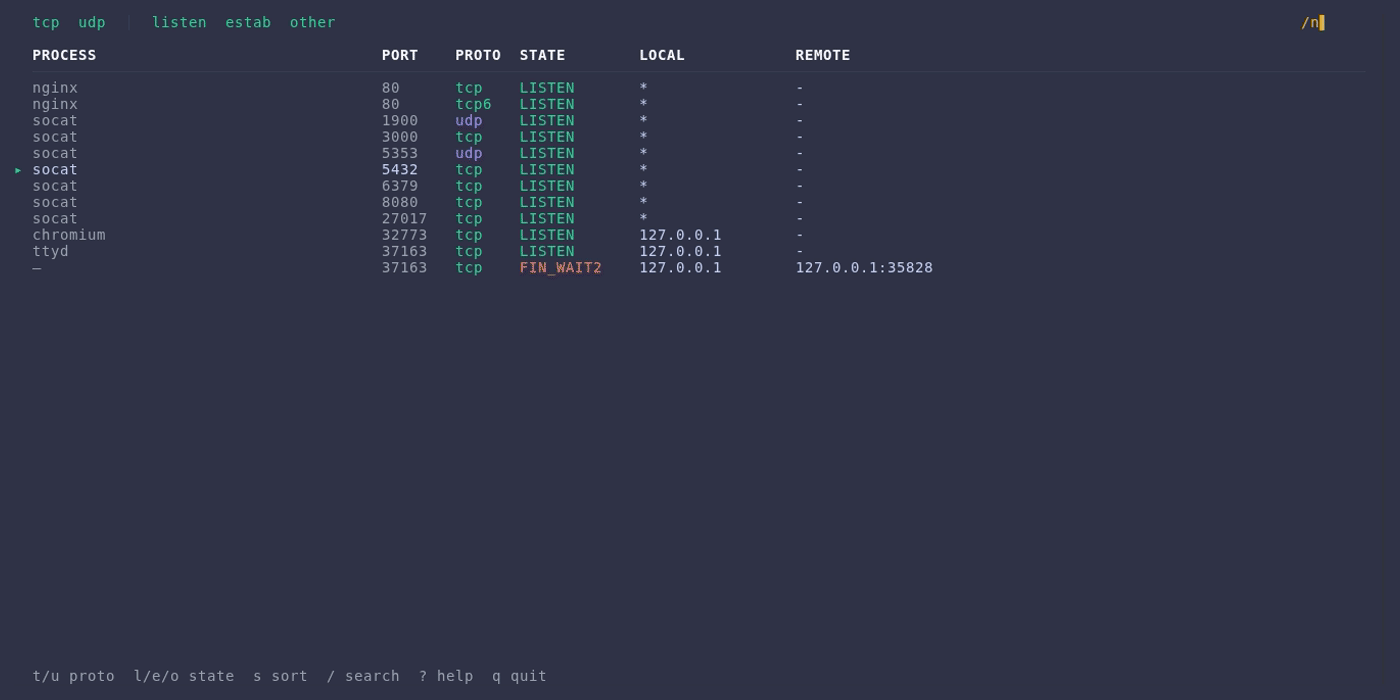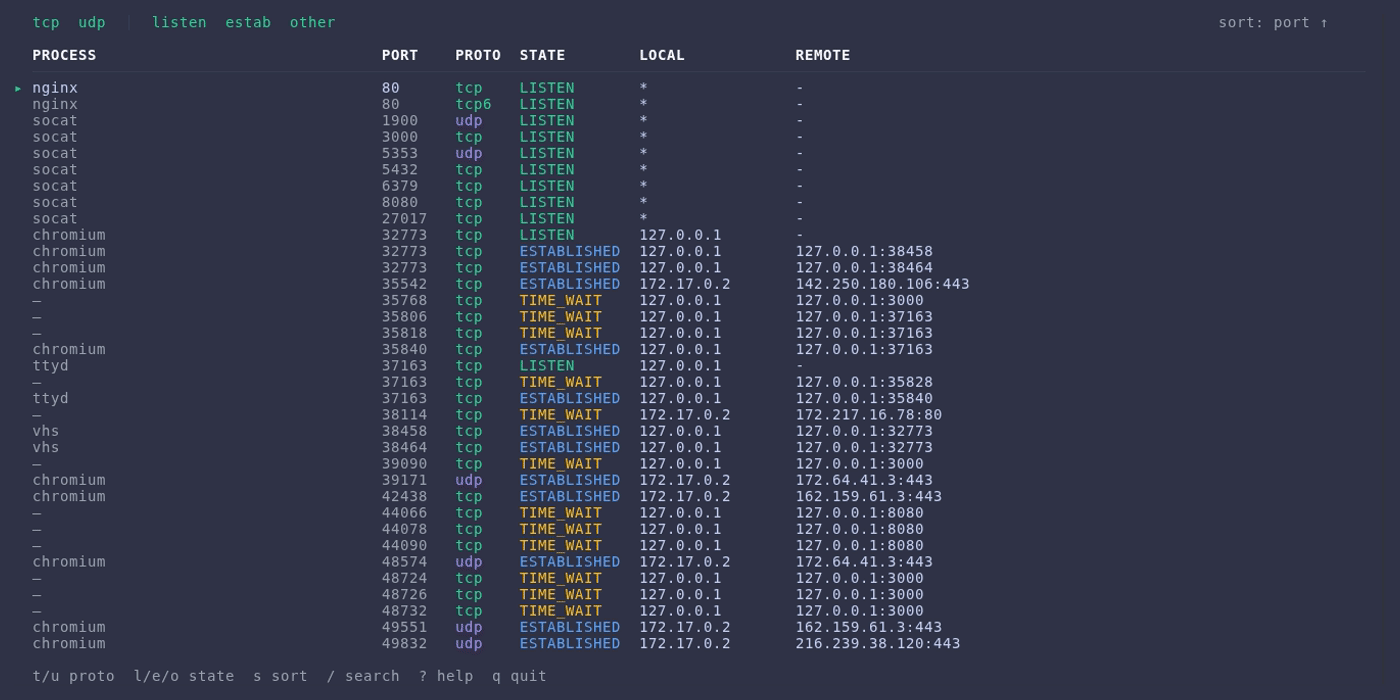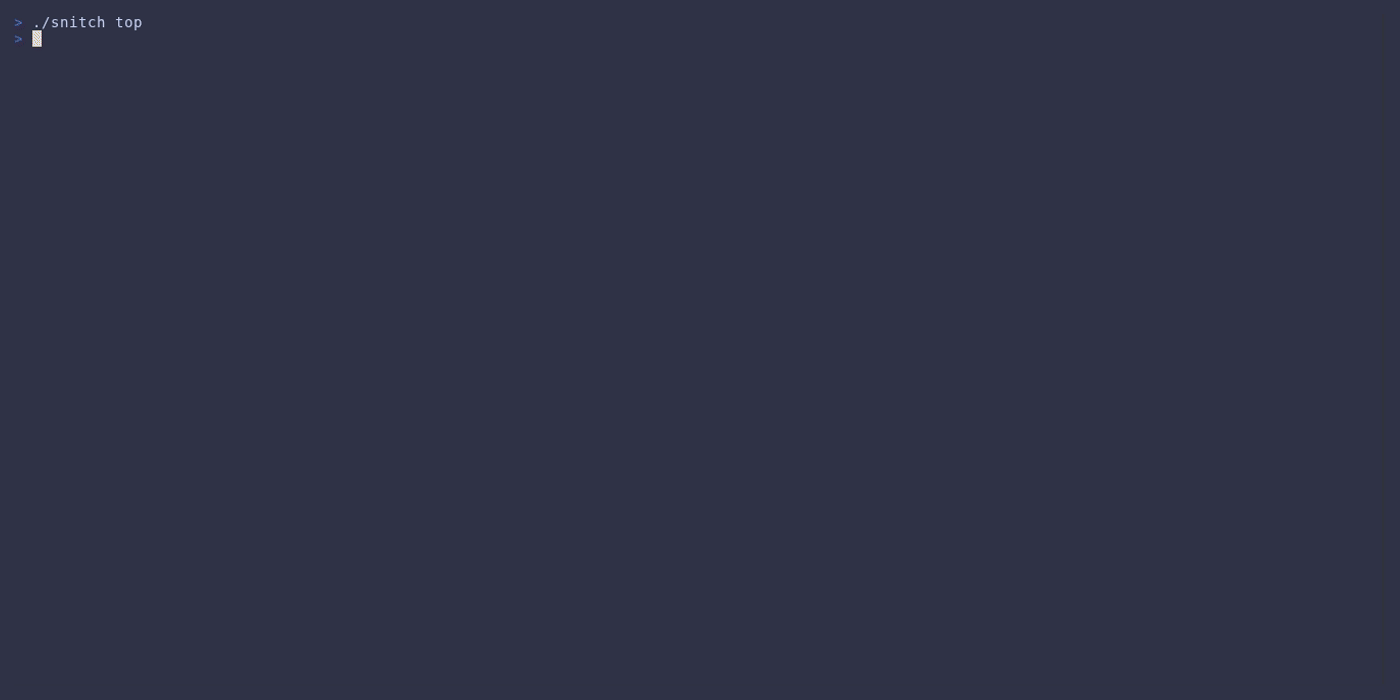 karol-broda/snitch
une façon plus élégante d'inspecter les connexions réseau

 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
 pion/dtls
Implémentation native en Go de DTLS 1.2 et 1.3 avec échange de clés ECDHE et PSK, chiffrements AEAD, identifiants de connexion, reprise de session,…