

Bryobio
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
emrekybs/bryobioIl a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
 icsec/airpwn-ng
Injection de paquets pour wifi ; simplifié.
 corelight/raspi-corelight
Corelight@Home script
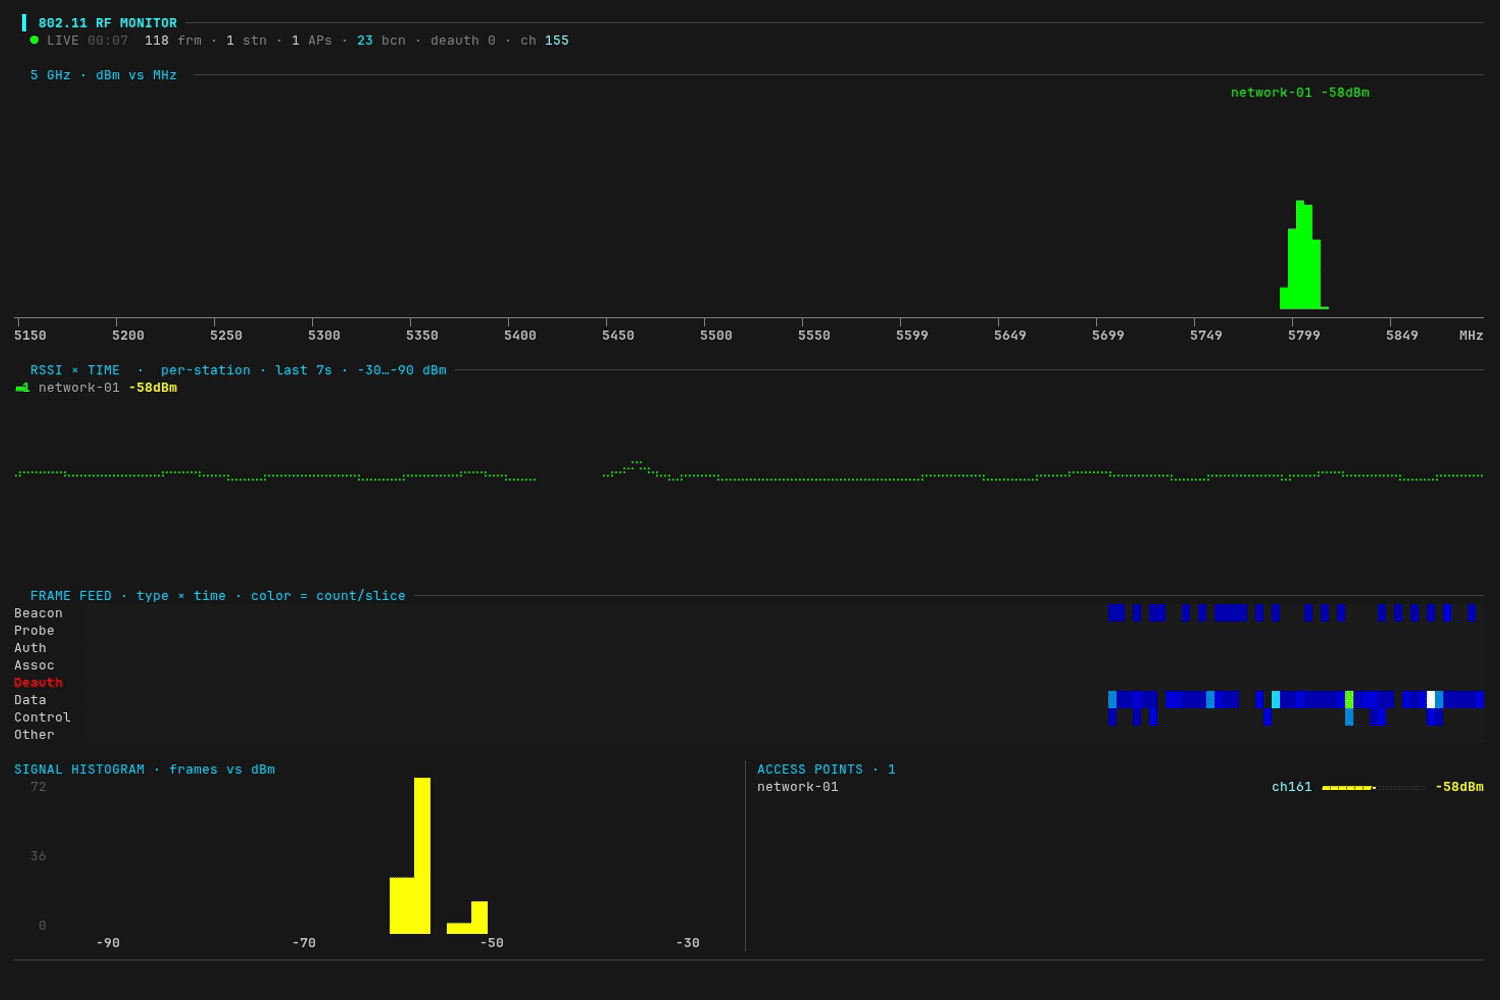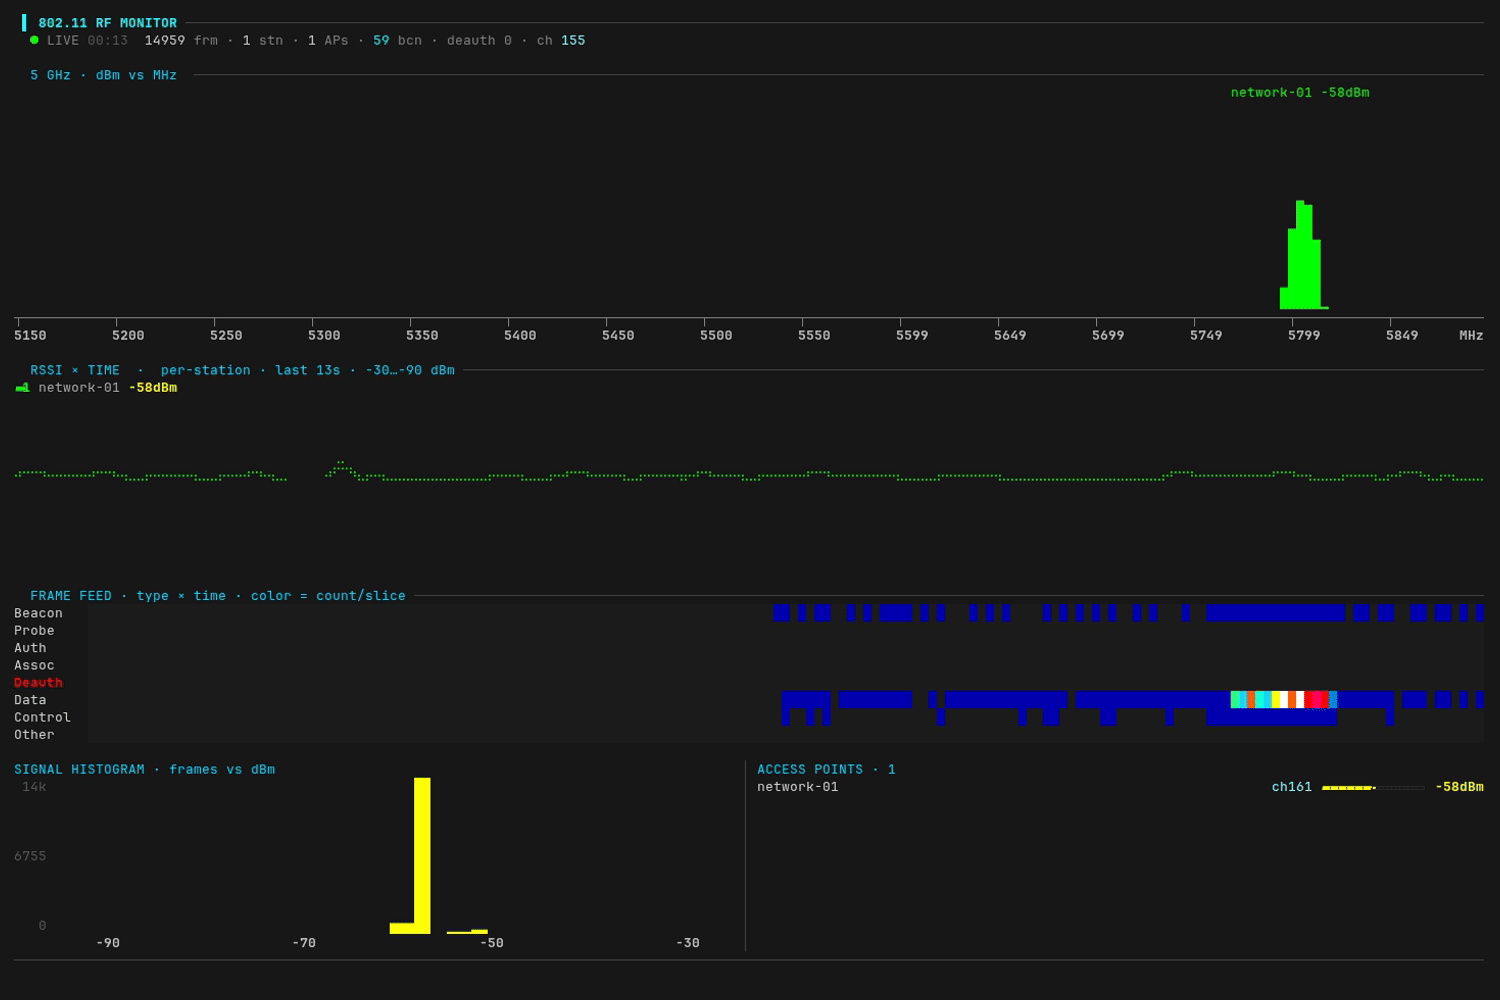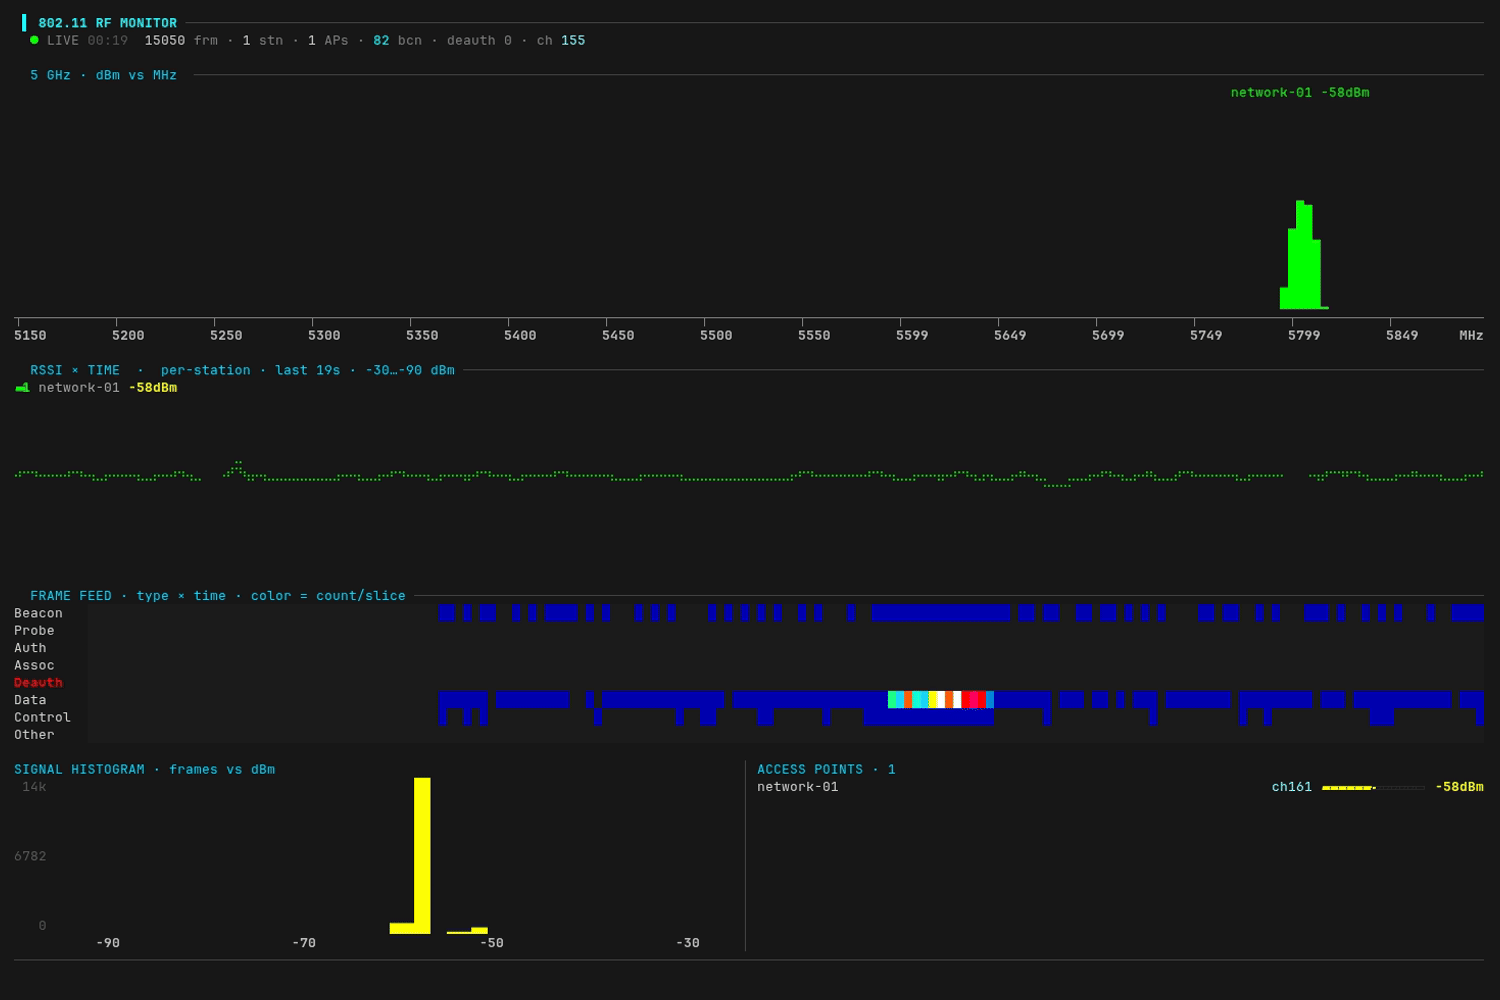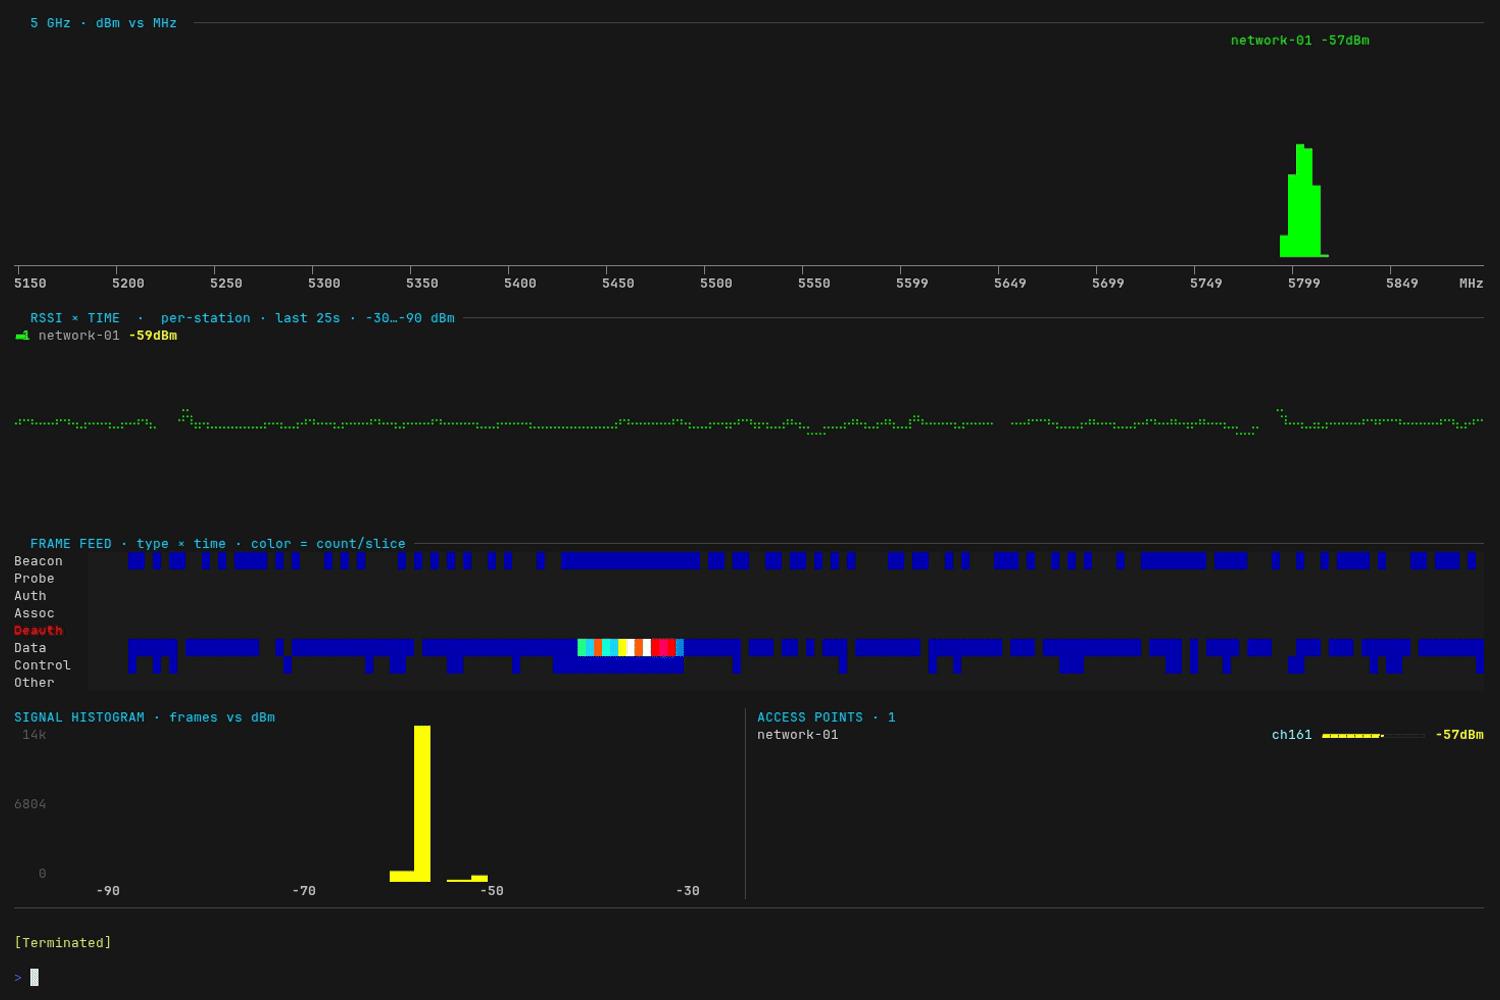 yeet-src/airtop
htop pour les ondes — un tableau de bord RF 802.11 (Wi-Fi) en direct dans votre terminal

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 mrschyte/socksmon
Surveillez le trafic TCP arbitraire en utilisant votre proxy d'interception HTTP de choix.
 ashishraste/arp-dns-attacks
ARP spoofing, HTTP redirection, DNS spoofing et DNS forging en utilisant la bibliothèque pcap
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 0x0be/mitm
Un script python3 simple mais efficace pour effectuer un empoisonnement DNS via un empoisonnement ARP
 misje/dhcpoptinj
Injecteur d'options DHCP
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 kdbugk/game-of-kingshot-re
Étude de rétro-ingénierie éducative d'un jeu Android Unity/IL2CPP. Documente le décodage du protocole de passerelle, l'analyse du SDK natif…
 zapotek/cdpsnarf
CDPSnarf est un renifleur réseau (sniffer) écrit exclusivement pour extraire des informations des paquets CDP (Cisco Discovery Protocol).
 robertdavis1/pix-c2
Exfiltration par Ping, Commande et Contrôle (PiX-C2)
 buybitart/get-the-hacker
Traquez les menaces WiFi en silence. Attrapez les hackers.
 twisteroidambassador/udpack
UDPack est un obfuscateur générique extensible de paquets UDP.
 lpefferkorn/ipdecap
Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…