
ayaFlow
 davidhavoc/ayaflow
Un analyseur de trafic réseau haute performance basé sur eBPF et écrit en Rust.
packet-sniffing-analysisnetwork-mappingnetwork-security+2
281
davidhavoc/ayaflowUn analyseur de trafic réseau haute performance basé sur eBPF et écrit en Rust.
 thyrlian/charles-proxy-mobile-guide
Guide étape par étape pour intercepter le trafic HTTP/HTTPS d'Android et d'iOS avec Charles Proxy, couvrant le proxy SSL, l'installation du…
 quarkslab/peetch
Boîte à outils basée sur eBPF pour renifler le trafic réseau, extraire les clés TLS OpenSSL, et intercepter/déchiffrer les connexions TLS 1.2 en…
 nccgroup/pcap-burp
Importateur de Pcap pour Burp
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 nccgroup/ebpf
eBPF - outillage Berkeley Packet Filter étendu
 pion/handoff
Démarrez WebRTC dans le navigateur—exécutez-le ailleurs
 iamckn/mousejack_transmit
Attaque de souris/clavier sans fil avec rejeu/transmission preuve de concept
 marcrowproject/bramble
Bramble est une suite Open source de hacking.
 rjbhide/wireshark-forensics-plugin
Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
 phillipmartin/gopassivedns
Enregistreur DNS passif basé sur le réseau capturant et enregistrant les requêtes DNS à partir du trafic en direct ou de fichiers pcap, produisant du…
 kevin-robertson/conveigh
Conveigh est un outil de détection de spoofing LLMNR/NBNS pour Windows PowerShell.
 ntrippar/arpwner
Outil d'usurpation ARP et de manipulation de paquets réseau pour les attaques de l'homme du milieu, l'interception de trafic et la reconnaissance LAN…
 aleksamcode/preferred-network-list-sniffer
Un outil de reconnaissance pour capturer et afficher les SSIDs à partir de la liste des réseaux préférés de l'appareil.
 jemcek/packeth
Générateur de paquets Ethernet
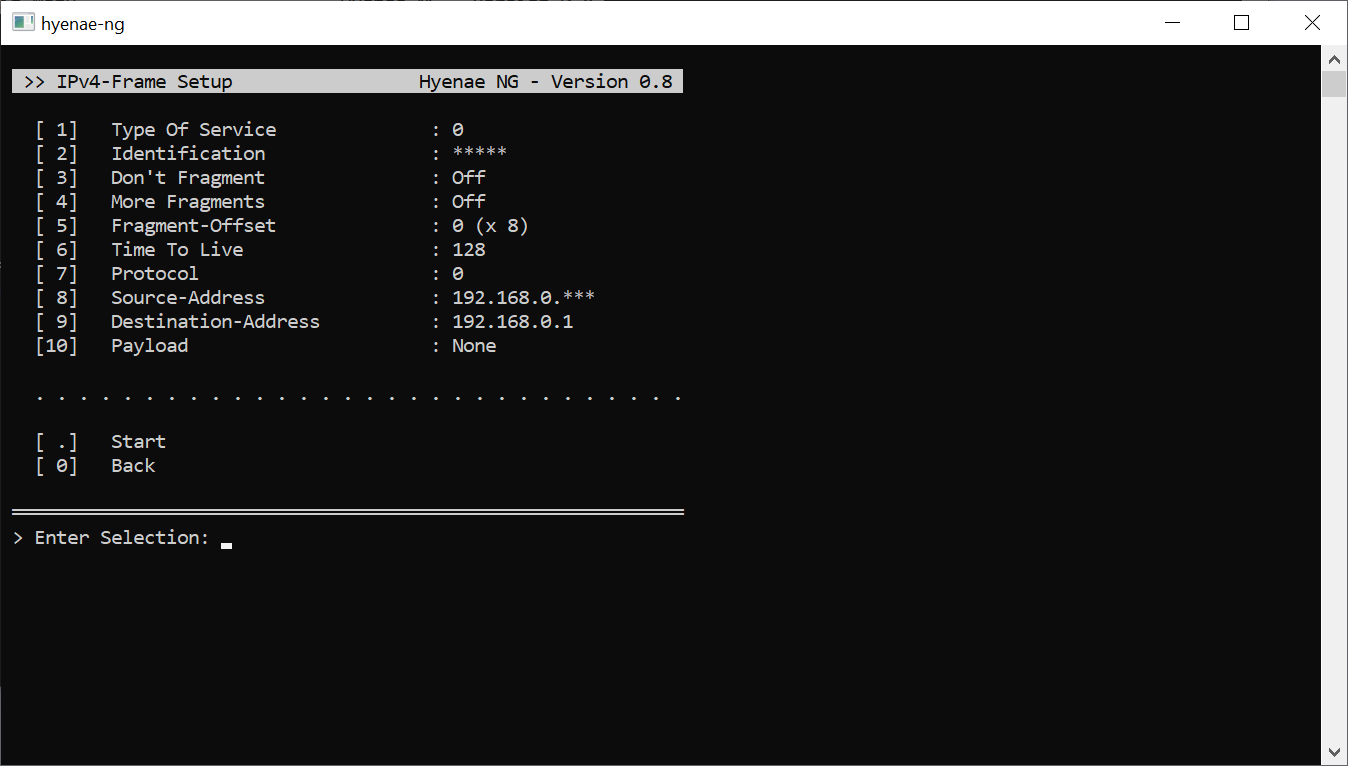 r-richter/hyenae-ng
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…
 adamlaurie/hdmi-sniff
renifler le trafic HDMI DDC (I2C)