

LANs.py
 danmcinerney/lans.py
Injecter du code et espionner les utilisateurs wifi.
packet-sniffing-analysisphishing-toolswi-fi-auditing+6
2.6k
danmcinerney/lans.pyInjecter du code et espionner les utilisateurs wifi.
 petabi/sniffles
Sniffles : Générateur de capture de paquets pour l'évaluation des IDS et des expressions régulières
 lpefferkorn/ipdecap
Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…
 m4n3dw0lf/pythem
framework de pentest
 niloofarkheirkhah/nili
Nili est un outil pour le scan réseau, l'homme du milieu, la rétro-ingénierie de protocole et le fuzzing.
 virtualabs/btlejuice
Framework Man-in-the-Middle BLE qui intercepte, rejoue et modifie le trafic GATT entre les appareils Bluetooth Smart et les applications mobiles via…
 digitalsecurity/btlejuice
BtleJuice : framework Bluetooth Smart (LE) Man-in-the-Middle
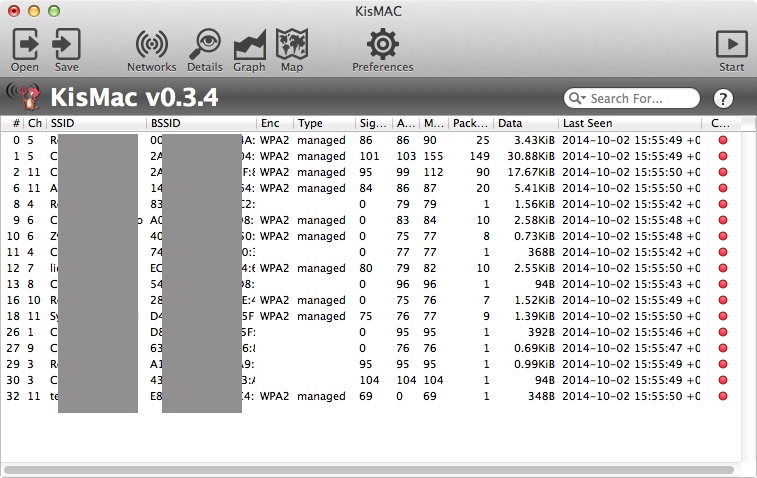 agnidia/kismac2
KisMAC est un outil de détection et de sécurité sans fil libre et open source pour Mac OS X.
 byt3bl33d3r/mitmf
Framework pour les attaques de l'homme du milieu
 yojiwatanabe/networkalarm
Un outil pour surveiller le trafic réseau local à la recherche de vulnérabilités de sécurité potentielles. Avertit l'utilisateur contre d'éventuels…
 thyrlian/charles-proxy-mobile-guide
Guide étape par étape pour intercepter le trafic HTTP/HTTPS d'Android et d'iOS avec Charles Proxy, couvrant le proxy SSL, l'installation du…
 kiminewt/pyshark-legacy
Wrapper Python pour tshark, permettant l'analyse de paquets Python en utilisant les dissecteurs Wireshark (version héritée Python2)
 nccgroup/binproxy
BinProxy est un proxy pour des connexions TCP arbitraires. Vous pouvez définir des formats de message personnalisés en utilisant la gemme BinData.
 amirsafiallah/dhcpflood
Outil C++ utilisant libtins pour fabriquer et diffuser des requêtes DHCP avec des MAC aléatoires sur un pool d'IP, épuisant les baux DHCP afin de…
 alt3kx/airdecloak-ng
Ma contribution à Aircrack-ng avec Thomas d'Otreppe
 hash3lizer/airpydump
Analysez les paquets sans fil à la volée. Prend actuellement en charge trois Modes de fonctionnement (Reader, Live, Stealth).
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 evilsocket/bettercap
DÉPRÉCIÉ, le développement de bettercap a déménagé ici : https://github.com/bettercap/bettercap