windows-malware-behavioral-analysis

Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…

Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…

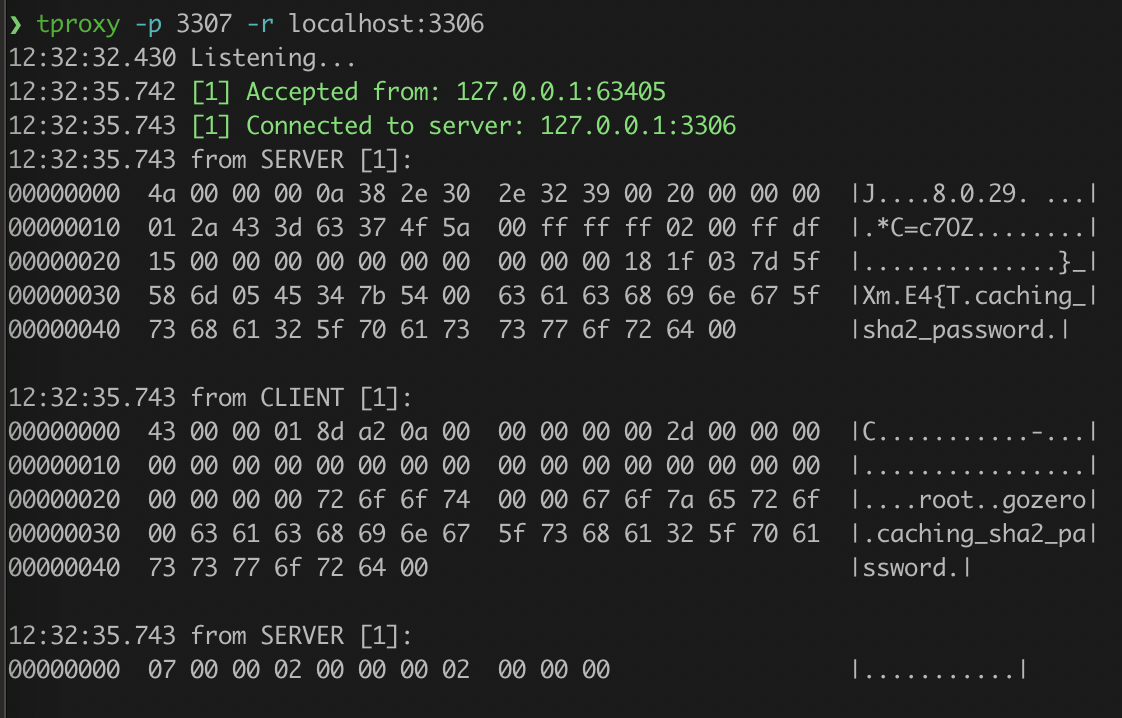
Un outil CLI pour servir de proxy et analyser les connexions TCP.

Un analyseur open source en temps réel de topologie réseau et de protocoles

Analyseur de paquets sécurisé multithreadé

Envoyer des copies de datagrammes (UDP) à plusieurs récepteurs, avec échantillonnage et usurpation optionnels.

'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.

Importateur de Pcap pour Burp

Renifle le trafic sortant à la recherche de rappels suspects ressemblant à des balises, car si ça revient régulièrement, ce n'est probablement pas le…

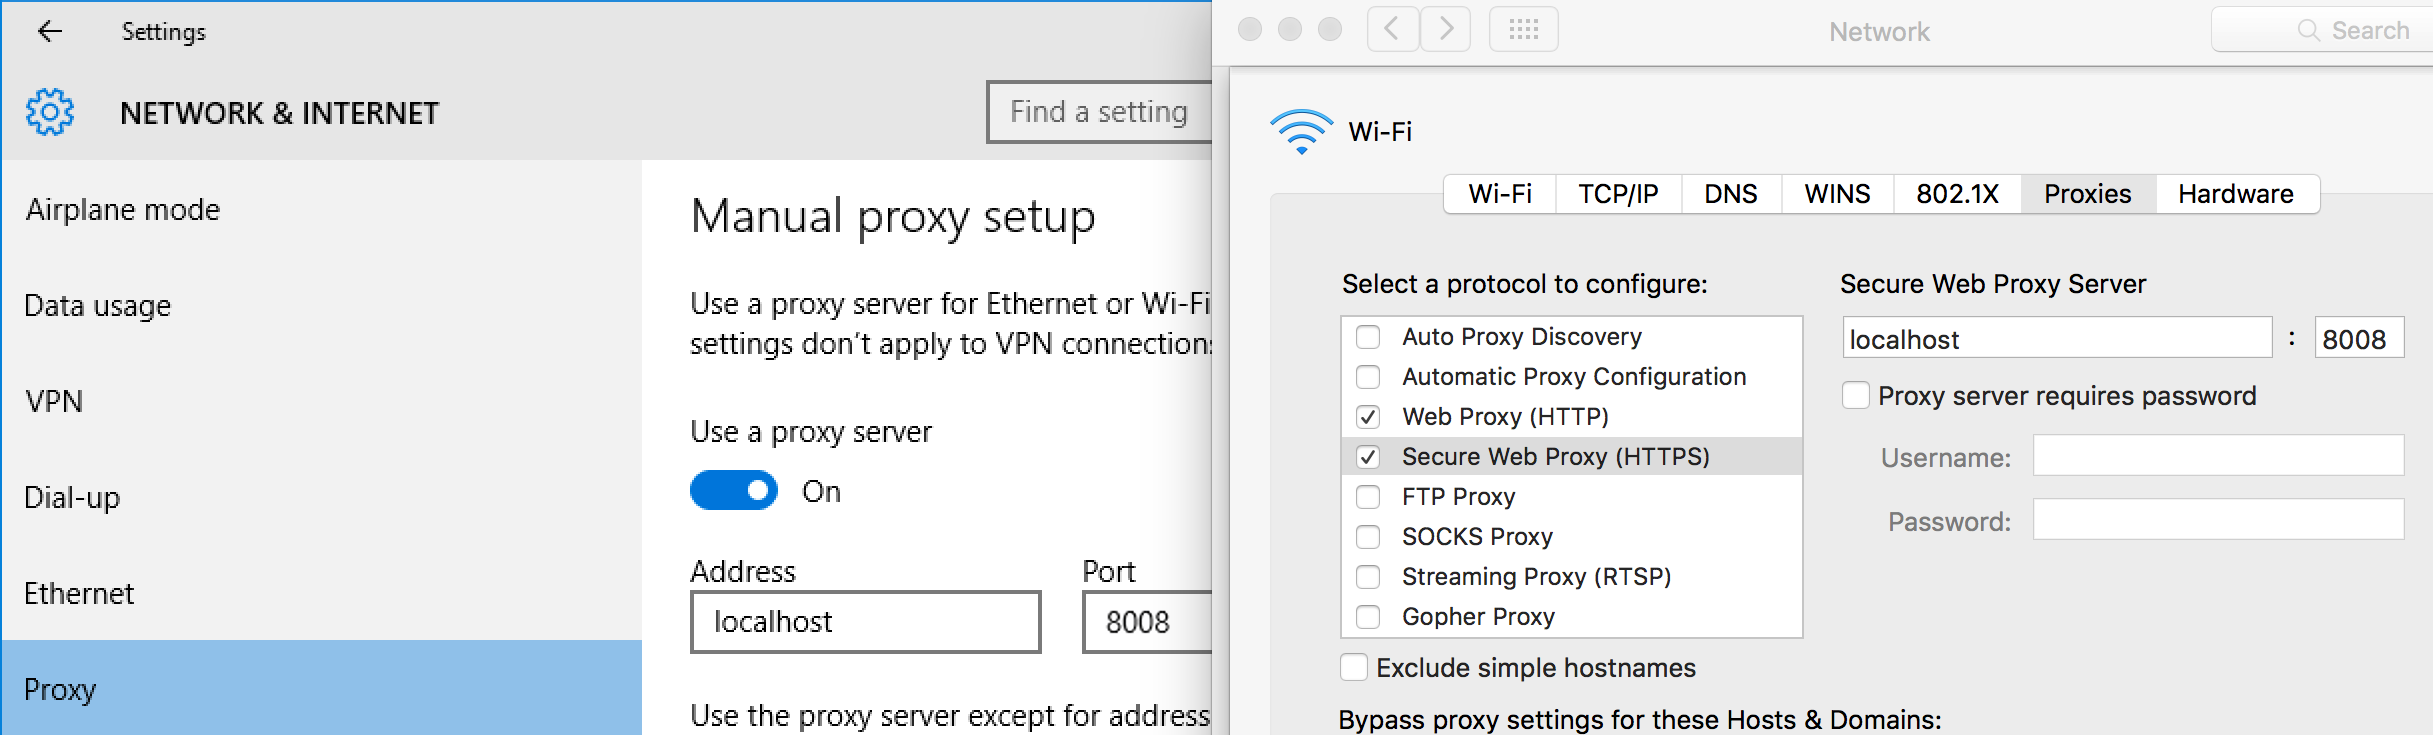
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.

OH NON! Quelqu'un a mis un RPG dans un renifleur de paquets.

Un script avancé de scan réseau et d'attaque basé sur GUI. 2e version de netattack sans GUI.

Boîte à outils basée sur eBPF pour renifler le trafic réseau, extraire les clés TLS OpenSSL, et intercepter/déchiffrer les connexions TLS 1.2 en…

Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…

TheLightScope

Convertissez des requêtes/réponses HTTP brutes en fichiers PCAP pour tester les règles Snort IDS et l'analyse de la sécurité réseau. Prend en charge…

Analysez les paquets sans fil à la volée. Prend actuellement en charge trois Modes de fonctionnement (Reader, Live, Stealth).

Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…

Un plugin analyseur de protocole OpenVPN pour Zeek.