awesome-cybersecurity-blueteam

:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.

:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.

Solution de détection et de réponse sur les terminaux Unix utilisant des mécanismes au niveau du noyau pour détecter les anomalies et les attaques de…

🖥️ P2P Remote Desktop - Bureau à distance pair-à-pair portable, sans installation requise.

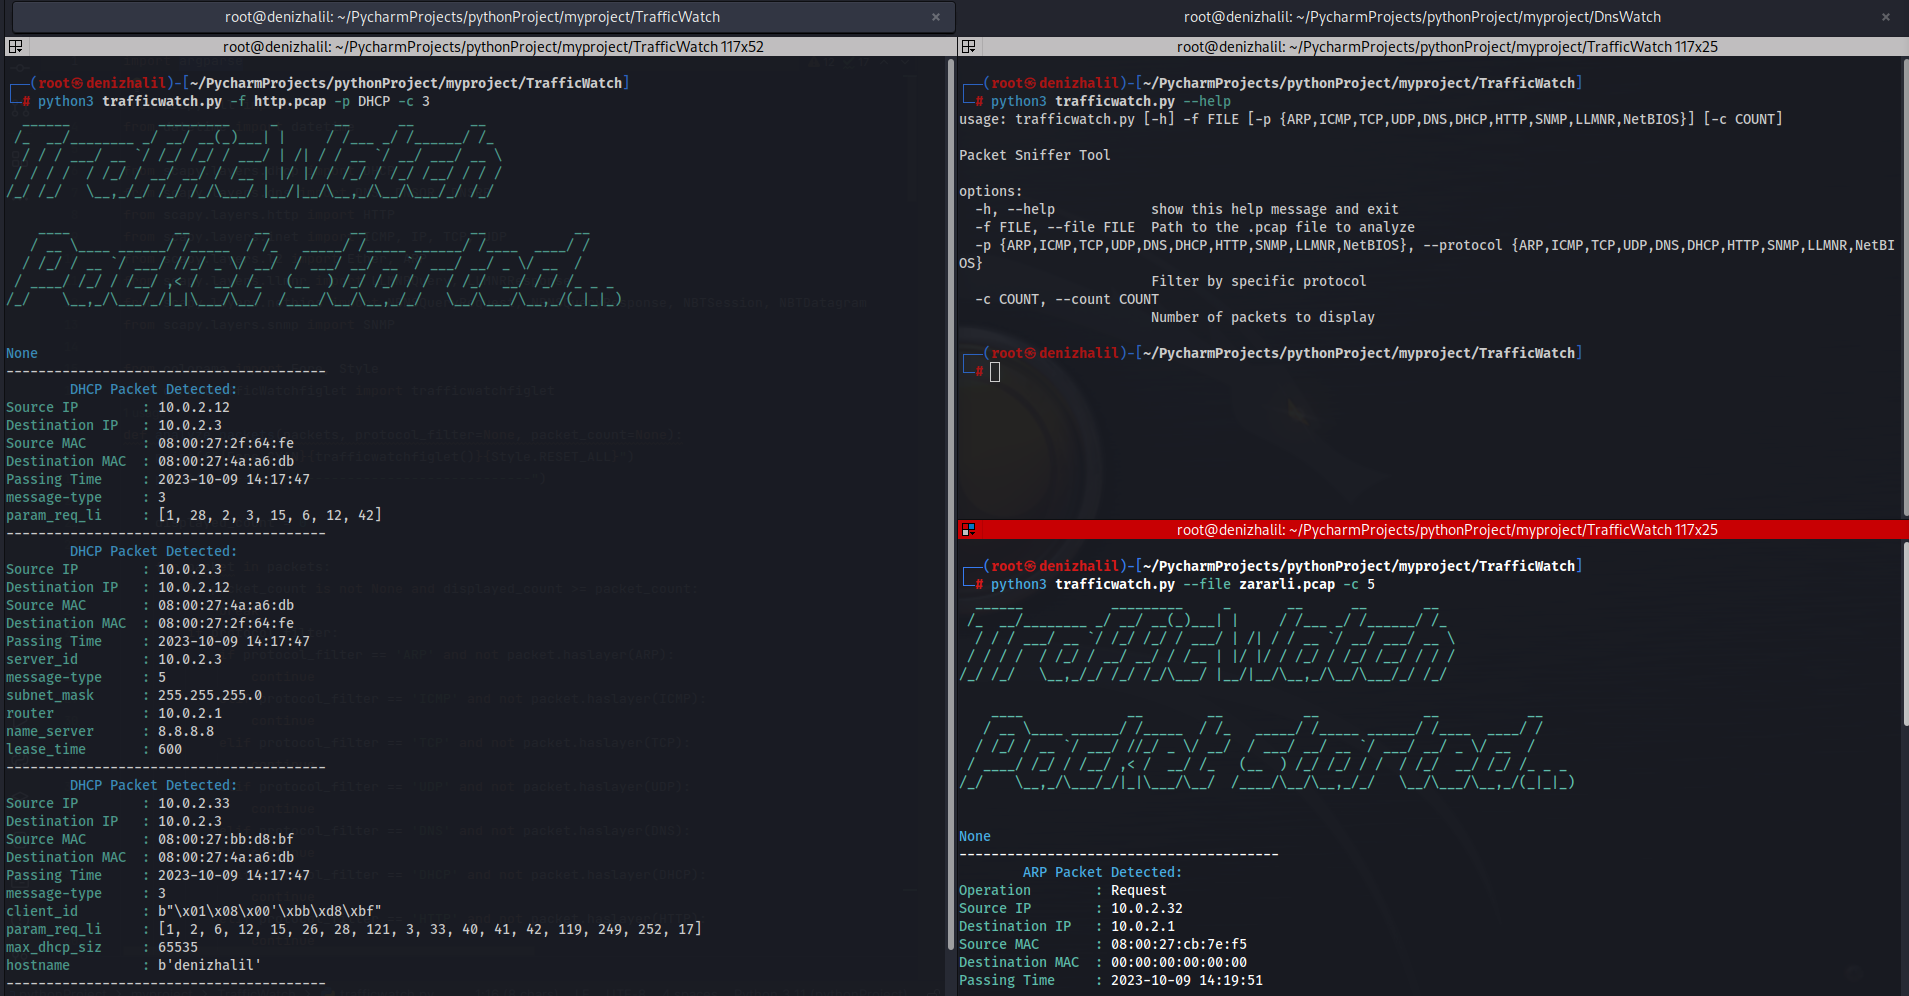
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…

NetworkAssessment: Outil d'évaluation des compromissions réseau

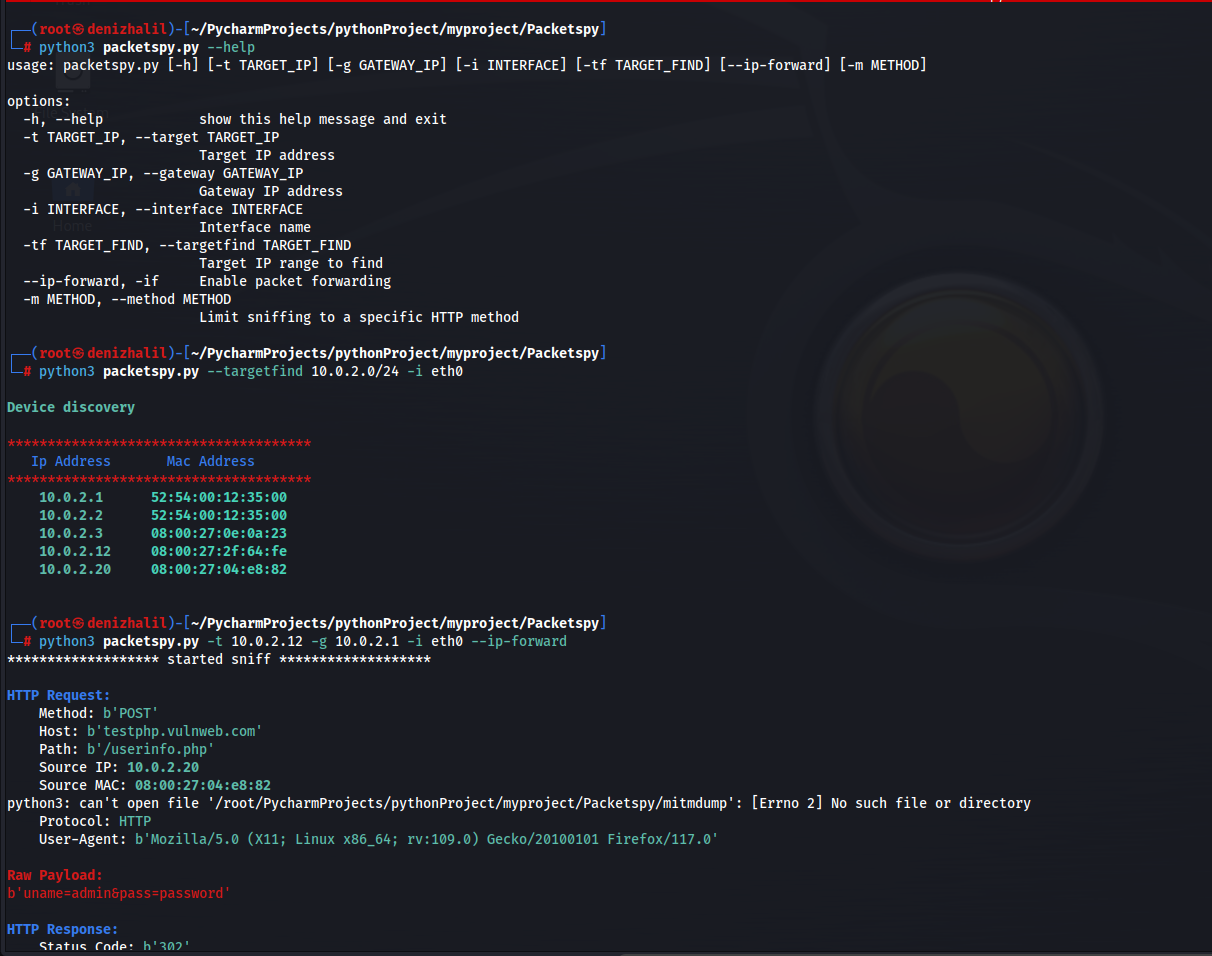
Sniffeur de paquets réseau pour la capture de trafic en temps réel, l'inspection HTTP, l'analyse de charge utile brute et la découverte d'appareils…

Définancer la police.

C2 redirector basé sur caddy

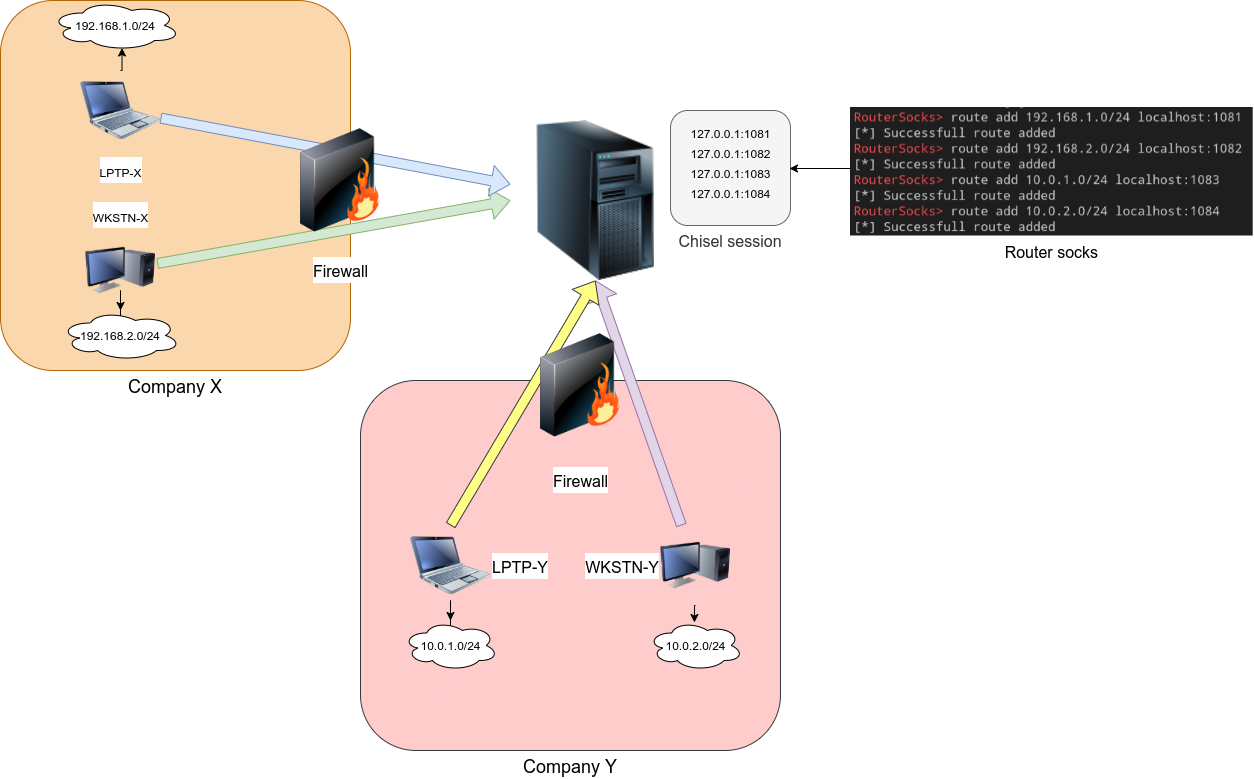
Routeur socks. Un port socks pour tous les autres.

Vérifier la présence de la CVE-2014-0160

Prendre l’empreinte des clients et serveurs SSH.

Détecter en toute sécurité si une instance FortiGate SSL VPN est vulnérable à CVE-2023-27997 en se basant sur la temporisation des réponses.

Honeypot TCP/UDP simple implémenté en Perl

Synapse : homeserver Matrix écrit en Python/Twisted.

Vérifiez si votre pare-feu Palo Alto a été compromis en exécutant un script contre le support bundle.

scripts de détection nmap pour CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481

Liste dynamique externe (EDL) d'adresses IP exploitant activement CVE-2024-3400, destinée à être utilisée dans les listes de blocage des pare-feu et…

Un outil de détection MITM (monstre au milieu). Utilisé pour construire MALCOLM :