
firezone
 firezone/firezone
Plateforme d'accès zero-trust basée sur WireGuard offrant un accès distant sécurisé de pair à pair avec des contrôles de politique granulaires, une…
authentication-authorizationnetwork-securitycloud-security+1
9.0k
firezone/firezonePlateforme d'accès zero-trust basée sur WireGuard offrant un accès distant sécurisé de pair à pair avec des contrôles de politique granulaires, une…
 nzymeorg/nzyme
Détection des menaces WiFi, Bluetooth et Ethernet.
 esrrhs/pingtunnel
Pingtunnel est un outil qui envoie du trafic TCP/UDP via ICMP.
 nvidia/nemoclaw
Exécutez des agents comme Hermes, LangChain Deep Agents et OpenClaw de manière plus sécurisée dans NVIDIA OpenShell avec managed inference.
 radz-04/cybersecurity-survival-notes
A growing cybersecurity knowledge base with technical explanations, command references, and practical examples for students and hands-on learners.
 purplei2p/i2pd
🛡 I2P: Internet chiffré de bout en bout et anonyme
 inverse-inc/packetfence
PacketFence est une solution de contrôle d'accès réseau (NAC) entièrement prise en charge, fiable, gratuite et open source. Dotée d'un ensemble de…
 freerdp/freerdp
FreeRDP est une bibliothèque libre de protocole de bureau à distance et des clients.
 pomerium/pomerium
Reverse proxy sensible à l'identité qui fournit un accès zero trust aux applications et services internes via des politiques contextuelles, une…
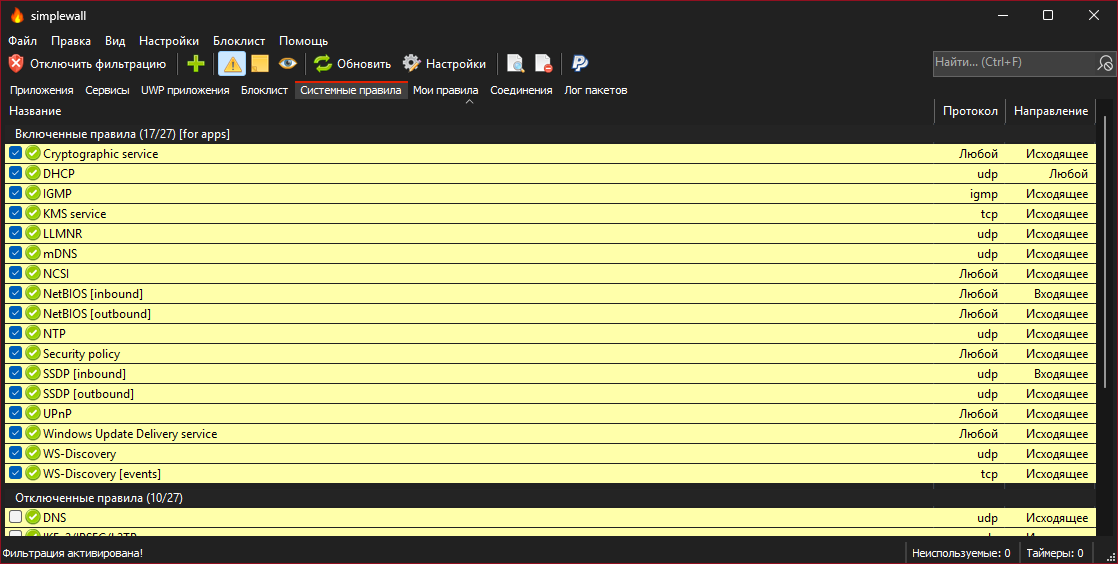 henrypp/simplewall
Outil simple pour configurer la plateforme de filtrage Windows (WFP) qui peut configurer l'activité réseau sur votre ordinateur.
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 markqvist/reticulum
La pile réseau basée sur la cryptographie pour construire des réseaux imparables avec LoRa, Packet Radio, WiFi et tout ce qui se trouve entre les…
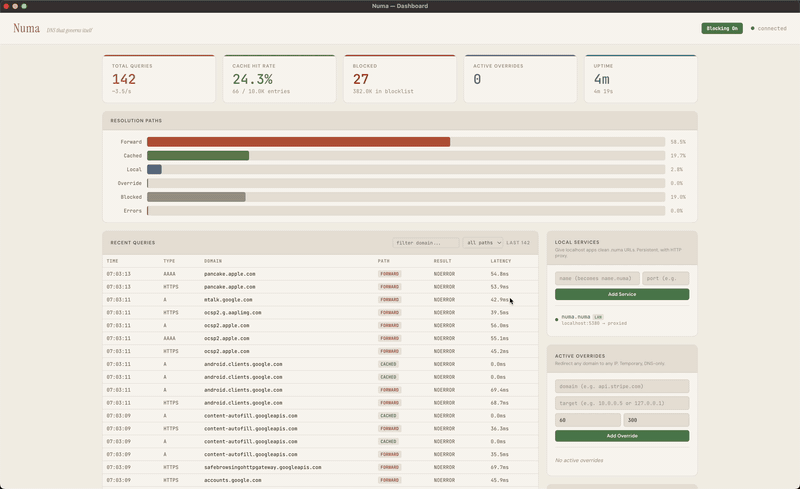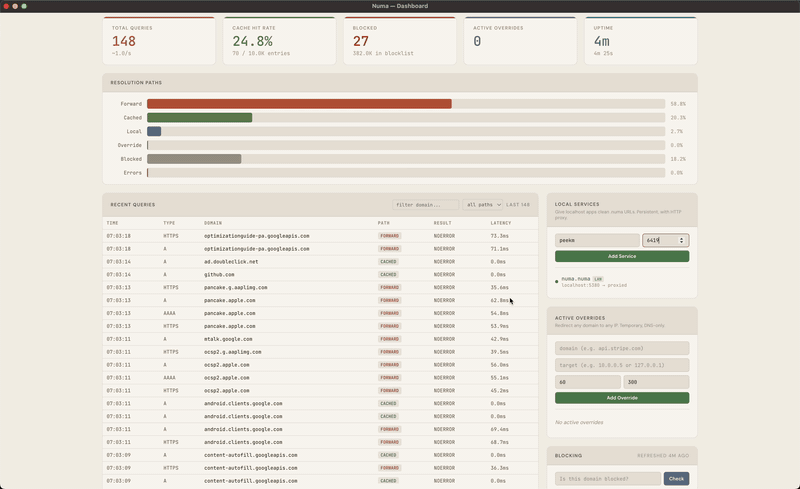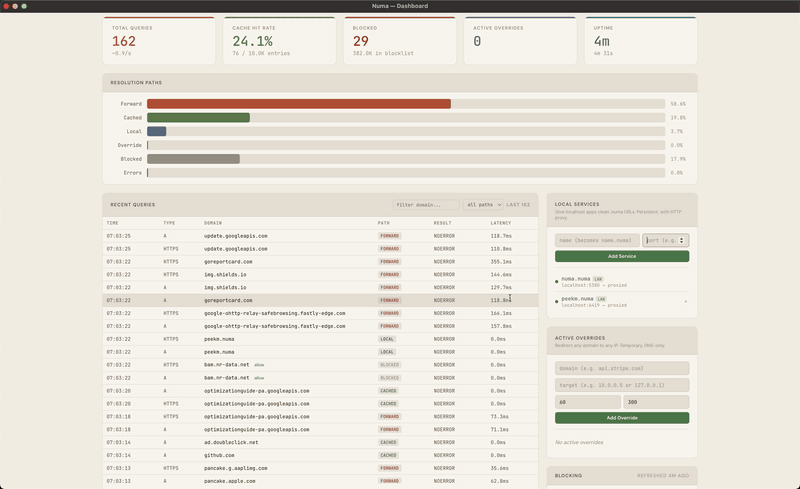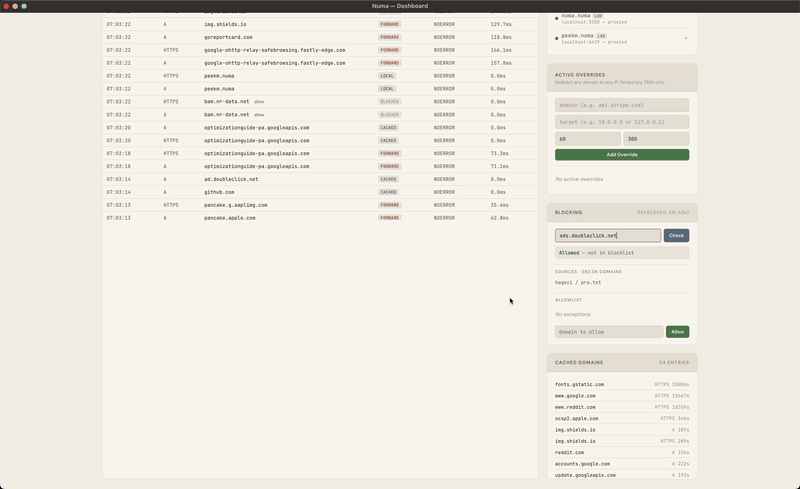 razvandimescu/numa
Résolveur DNS portable en Rust — domaines locaux .numa, blocage des publicités, remplacements pour développeurs
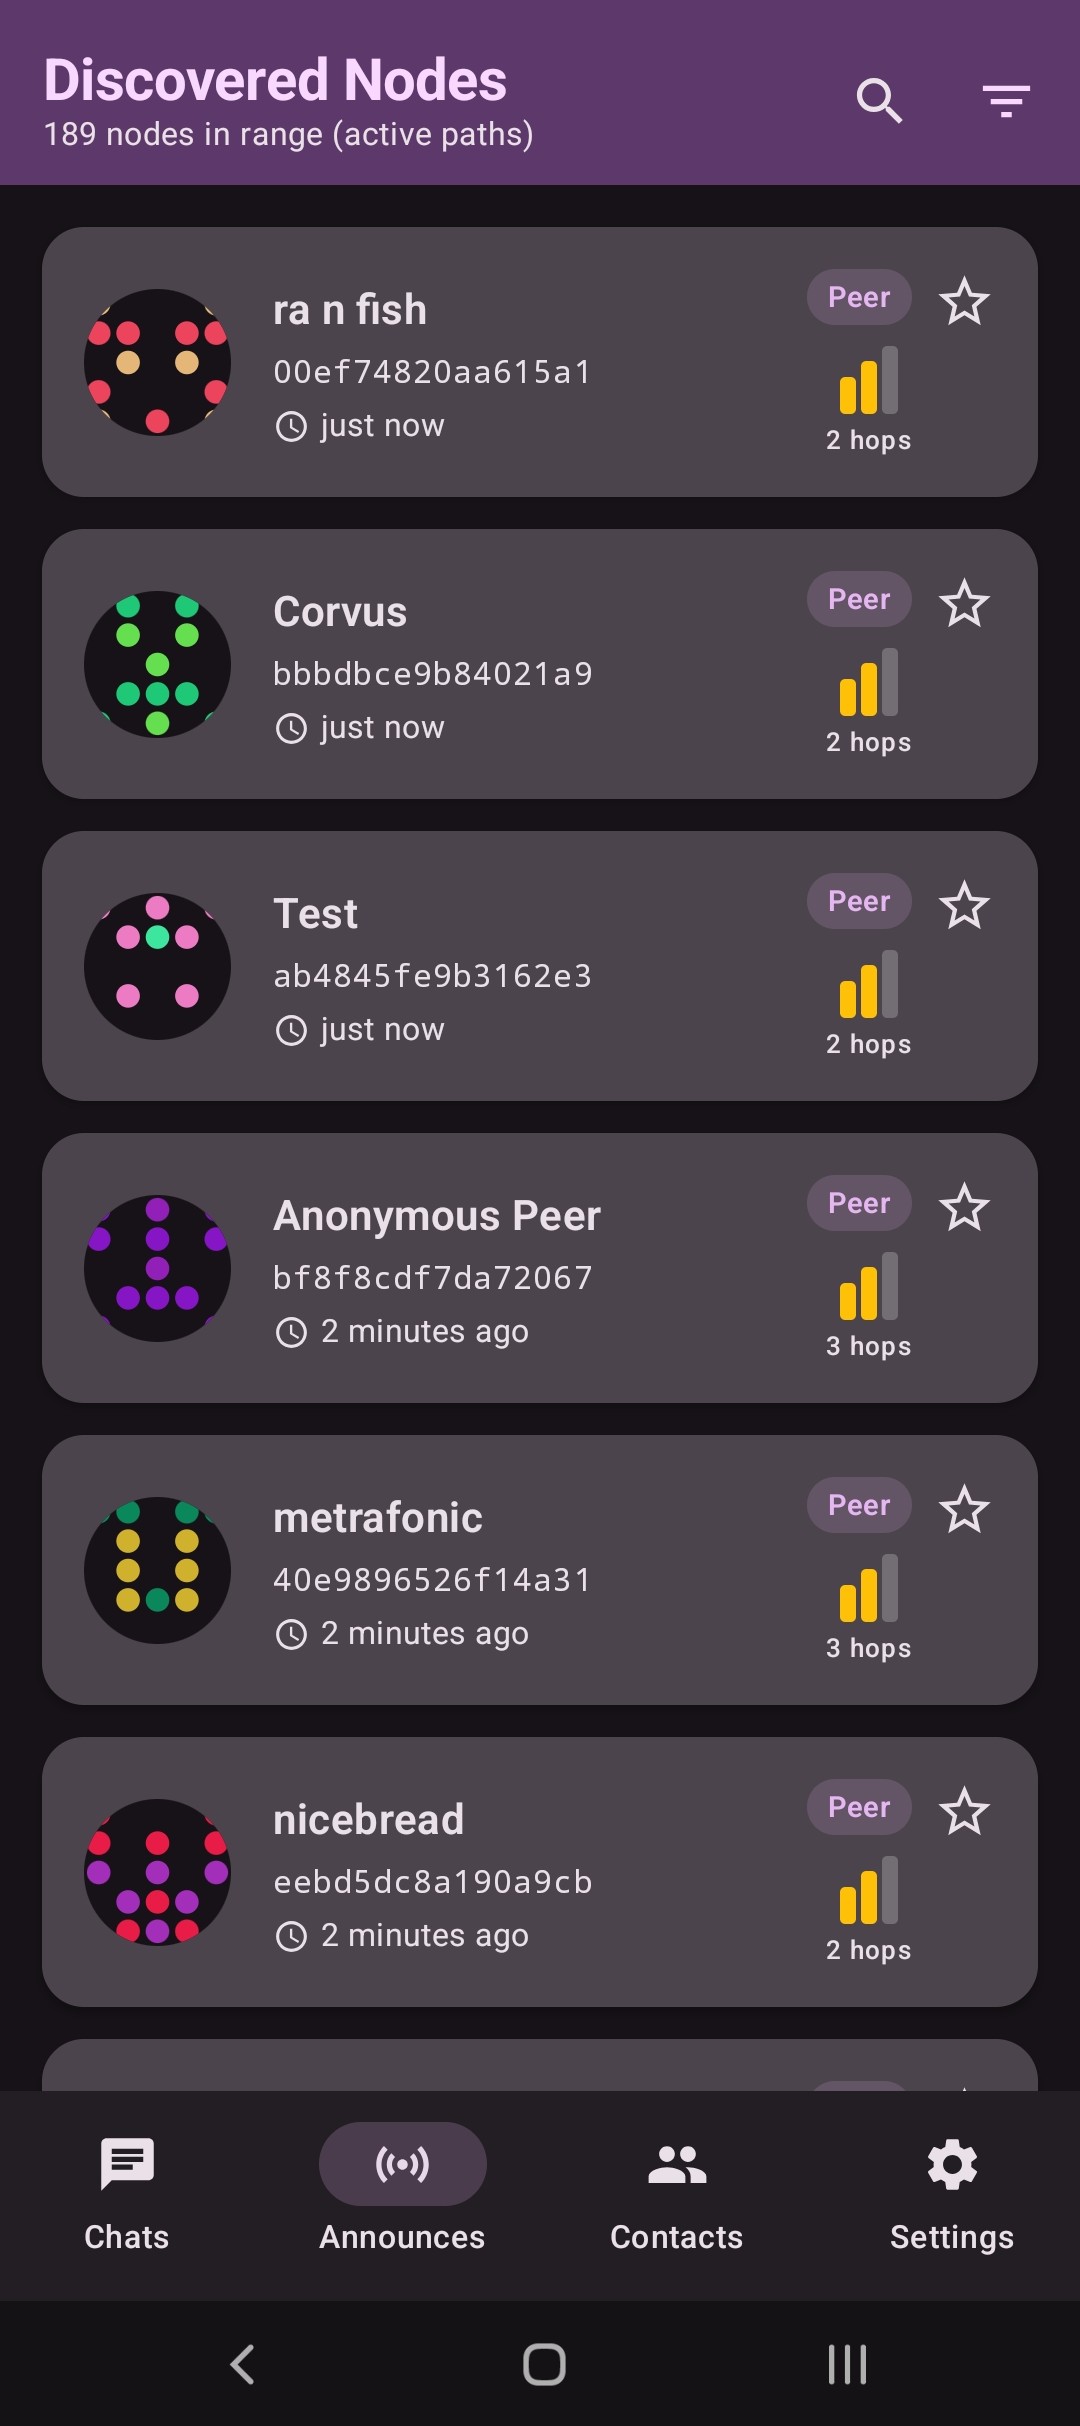 torlando-tech/columba
Application de messagerie Android native utilisant Bluetooth LE, TCP, ou RNode (LoRa) via LXMF et Reticulum
 firefart/stunner
Testez et exploitez les serveurs STUN/TURN pour les mauvaises configurations, permettant le pivotement du réseau interne via un proxy SOCKS, les…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 paradigmxyz/iron-proxy
Un pare-feu de sortie pour les workloads non fiables.
 drb-ra/c2intelfeeds
Flux de renseignements sur les menaces C2 générés automatiquement, comprenant des IP, des domaines, des chemins d'URL et des métadonnées de…