 razvandimescu/numa
Résolveur DNS portable en Rust — domaines locaux .numa, blocage des publicités, remplacements pour développeurs



Un DNS qui vous appartient. Partout où vous allez. · numa.rs
Un résolveur DNS portable dans un seul binaire. Bloquez les publicités sur n'importe quel réseau, nommez vos services locaux (frontend.numa), remplacez n'importe quel nom d'hôte avec rétablissement automatique, et scellez éventuellement chaque requête sortante avec ODoH (RFC 9230), afin qu'aucune partie unique ne voie à la fois qui vous êtes et ce que vous avez demandé. Tout fonctionne sur votre ordinateur portable, sans compte cloud ni Raspberry Pi nécessaire.
Développé de zéro en Rust, sans bibliothèques DNS. Numa peut également résoudre de manière récursive avec validation DNSSEC, servir des clients DoT et DoH, et fonctionner comme relais ODoH public (numa relay).
L'analyseur de protocole DNS est écrit à la main. La majeure partie du code ultérieur a été rédigée avec l'IA et revue manuellement.
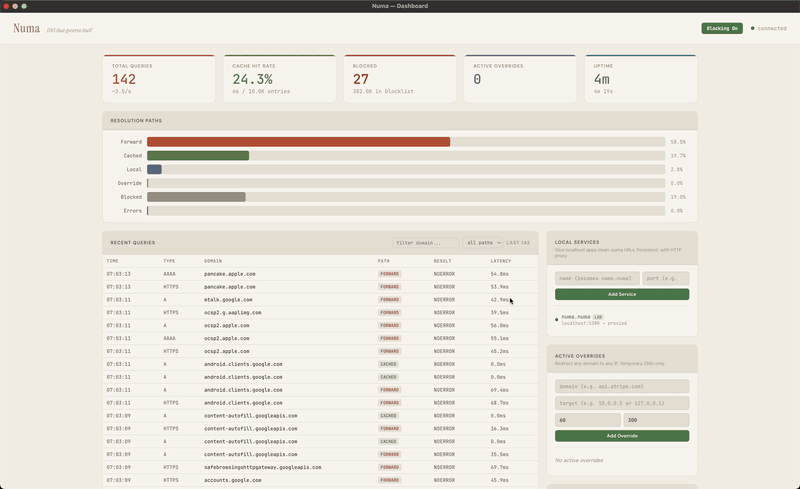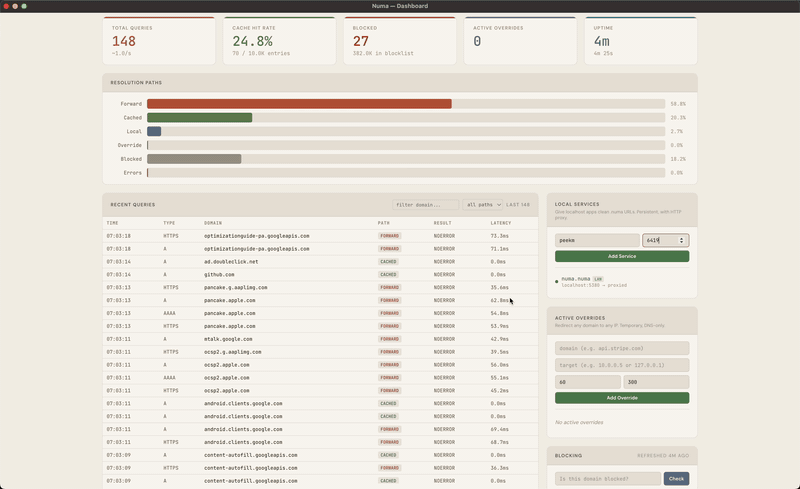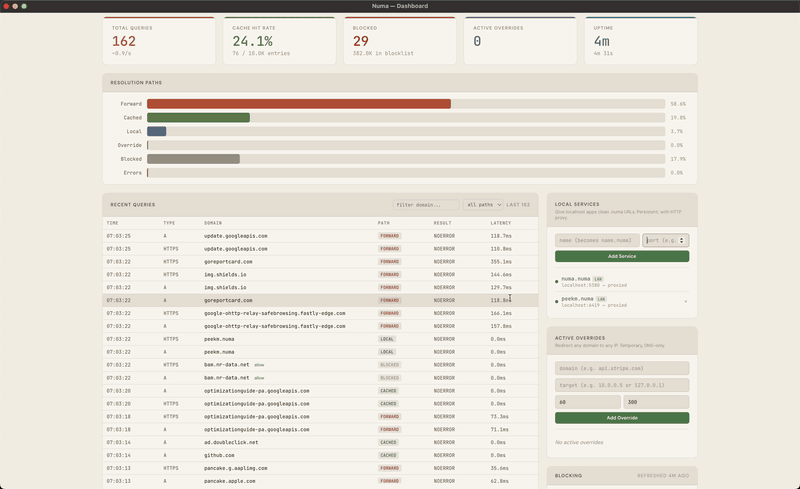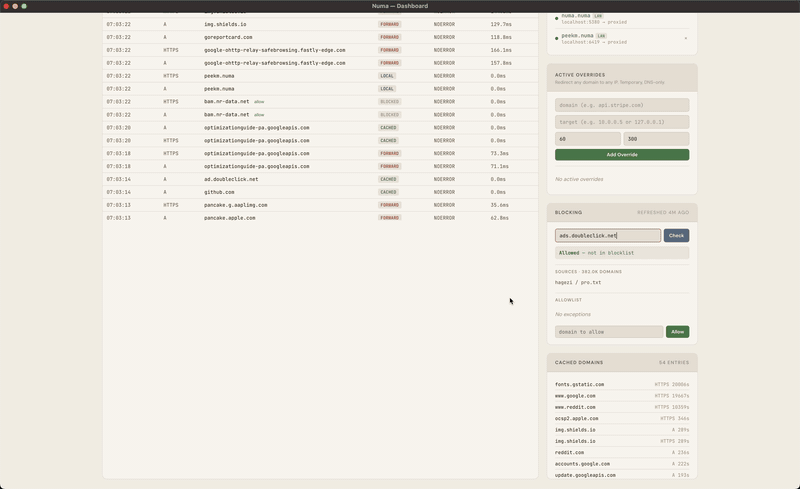
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
Ouvrez http://localhost:5380 et connectez-vous avec n'importe quel nom d'utilisateur et ce jeton. Le port 5553 évite ce qui occupe déjà le port 53 sur l'hôte. numa.numa ne se résout pas ici, car l'hôte n'utilise pas Numa pour le DNS. Nettoyez avec docker rm -f numa.
Récupérez le binaire :
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
Sous Linux, sudo ne recherche pas dans ~/.cargo/bin, ~/.nix-profile/bin ni Linuxbrew. Si numa se trouve dans l'un de ces répertoires, utilisez sudo "$(command -v numa)" partout où cette page indique sudo numa.
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
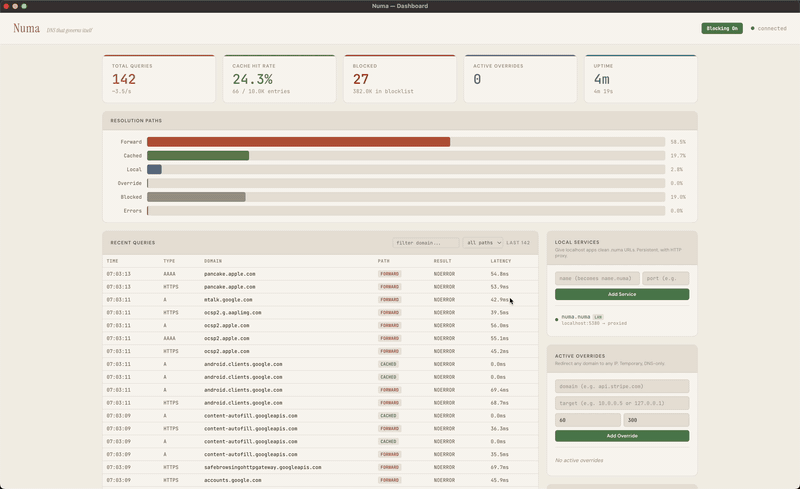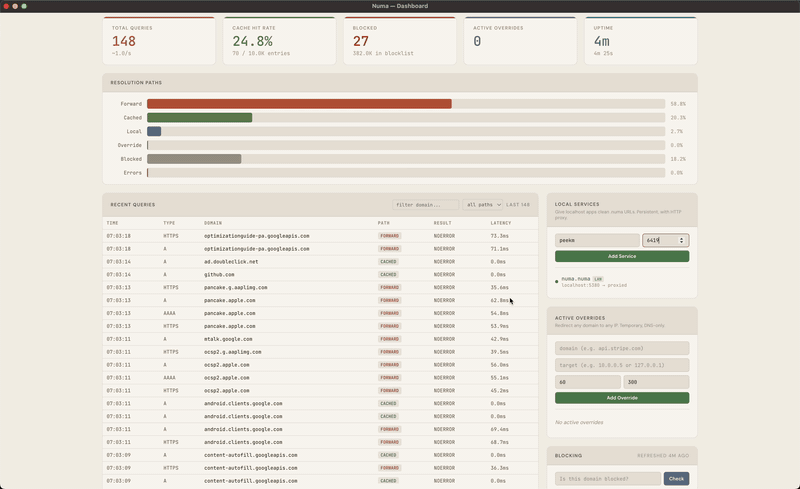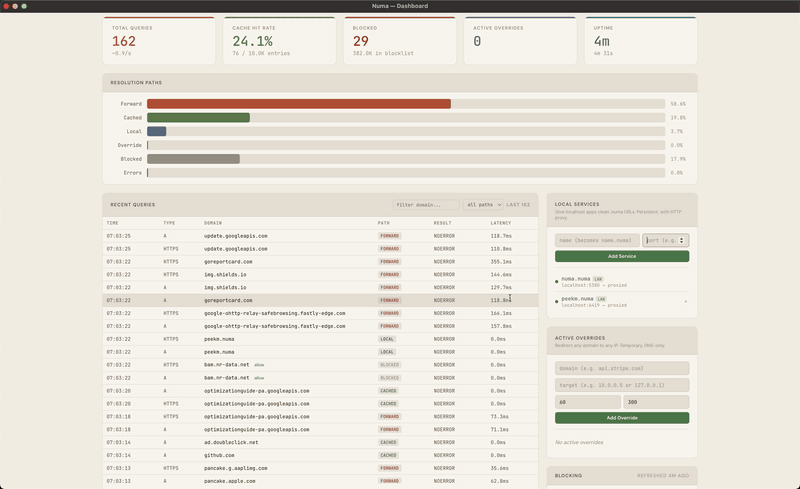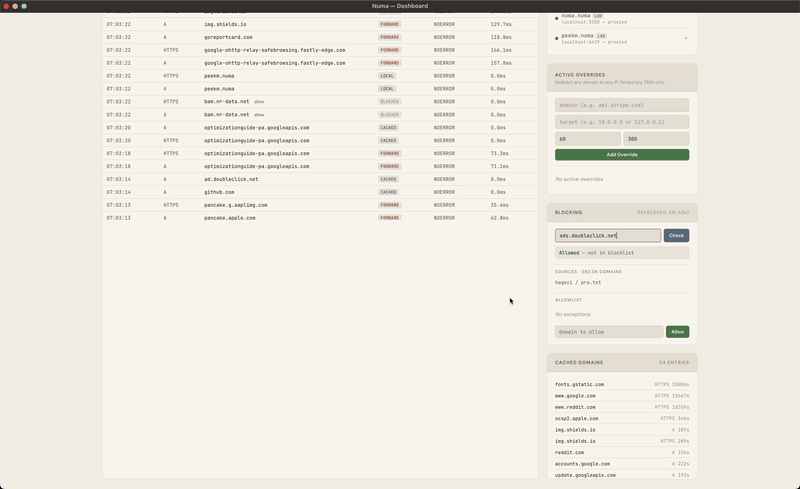
Testez-le avec dig @127.0.0.1 example.com (@127.0.0.2 sous Windows). Le tableau de bord est accessible à l'adresse http://localhost:5380. Par défaut, les autres appareils de votre réseau peuvent également interroger Numa. Pour limiter cela, définissez [server] allow_from sur les réseaux de confiance.
| Plateforme | Installation | Mise à jour | Désinstallation |
|---|---|---|---|
| macOS | sudo numa install | mettez à jour le binaire, puis sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | mettez à jour le binaire, puis sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (admin) + redémarrage | exécutez le nouveau numa.exe install (admin) | numa uninstall (admin) + redémarrage |
install enregistre un service, pointe le DNS système vers Numa et approuve son AC locale. uninstall annule ces trois actions. Pour vérifier l'installation, ouvrez http://numa.numa. Si le tableau de bord se charge, Numa est votre DNS système.
Mettez à jour le binaire de la même manière que vous l'avez installé (brew upgrade, cargo install numa, ou relancez install.sh). Relancer install redémarre le service sur le nouveau binaire et conserve le token et l'AC.
Sous Linux, install reconfigure systemd-resolved avec un fichier drop-in. uninstall le supprime. Arrêtez tout autre processus qui occupe le port 53 (dnsmasq, y compris celui de NetworkManager) avant d'installer.
Via la boucle locale (localhost, 127.0.0.1, numa.numa), le tableau de bord et l'API ne nécessitent aucune connexion. Depuis toute autre adresse, y compris le mappage de ports Docker et l'adresse LAN de cette machine, ils demandent le token d'API. Numa crée le token au premier démarrage. Affichez-le avec sudo numa token (un shell administrateur sous Windows). Connectez-vous avec n'importe quel nom d'utilisateur et ce token. Pour définir votre propre token, utilisez [server] api_token ou NUMA_API_TOKEN.
uninstall restaure le DNS mais conserve le répertoire de données, de sorte qu'une réinstallation conserve le même token et la même AC. Pour tout supprimer, exécutez d'abord uninstall, puis supprimez :
| Plateforme | Éléments restants |
|---|---|
| macOS | le binaire, /usr/local/var/numa, /usr/local/var/log/numa.log |
| Linux | le binaire et toute copie à /usr/local/bin/numa, /var/lib/numa |
| Windows | le binaire, %PROGRAMDATA%\numa |
| iPhone | le profil « Numa DNS » (Réglages → Général → VPN et gestion de l'appareil) |
Supprimez également ~/.config/numa si vous avez créé une configuration utilisateur. Si vous avez défini [server] data_dir, supprimez aussi ce chemin.
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| Proxy de service local + TLS automatique | Non | Non | Non | Domaines .numa, HTTPS, WebSocket |
| Découverte de services LAN | Non | Non | Non | mDNS (numa lan on) |
| Surcharges avec rétablissement automatique | Non | Non | Non | API REST, scriptable |
| Résolveur récursif | Non | Non | Oui | Oui |
| Validation DNSSEC | Oui | Dépend de l'amont | Oui | Oui (mode récursif) |
| Blocage de publicités | Oui | Oui | Non | Oui (Hagezi Pro par défaut, listes personnalisées) |
| Règles par client | Groupes | Oui | Vues / tags | Par CIDR ([[client_policy]]), fichier de configuration uniquement |
| Interface d'administration web | Complète | Complète | Non | Tableau de bord |
| Amont chiffré | Nécessite cloudflared | DoH, DoT, DoQ, DNSCrypt | DoT | DoH, DoT, ODoH |
| Clients chiffrés (écouteur DoT) | Nécessite un sidecar stunnel | Oui | Oui | Oui (RFC 7858) |
| Point de terminaison serveur DoH | Non | Oui | Oui | Oui (RFC 8484) |
| Requêtes amont parallèles | dnsmasq all-servers | Mode parallèle | Non | Request hedging (UDP, DoH, DoT) |
| Serve-stale + prefetch | Non | Cache optimiste | Oui (RFC 8767, prefetch) | Oui (RFC 8767, prefetch) |
| Transfert conditionnel | Oui | Oui | Oui | Oui (règles par suffixe) |
| Maturité | Mature | Mature | Mature | Nouveau |
Ce que Numa ne fait pas. Pas de DHCP, pas de clustering, pas de synchronisation de configuration entre instances. La plupart des paramètres se trouvent dans le fichier de configuration, pas dans le tableau de bord.
Les paramètres se trouvent dans un seul fichier TOML. numa config path affiche le fichier utilisé par votre installation. numa config edit l'ouvre. Après une modification, exécutez sudo numa service restart. numa -c FILE exécute Numa, ou ces commandes, sur un fichier de votre choix. numa.toml documente chaque option en ligne.
Sous Windows, Numa écoute sur 127.0.0.2:53, car le service Client DNS (Dnscache) occupe 127.0.0.1:53. Conservez 127.0.0.2 lorsque vous modifiez bind_addr.
Nommez vos services de développement au lieu de mémoriser les numéros de port :
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
