

docker-onion-nmap
 milesrichardson/docker-onion-nmap
Scannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.
osintreconnaissancecontainer-security+8
537
milesrichardson/docker-onion-nmapScannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.
 allfro/sploitego
Transformations de tests d'intrusion pour Maltego
 ooni/probe-cli
Moteur de mesure et CLI en Go pour détecter la censure d'Internet et les interférences réseau, exécuter les tests réseau OONI et rapporter les…
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
 vonahisec/leprechaun
Cet outil est utilisé pour cartographier le flux de données réseau afin d'aider les testeurs d'intrusion à identifier des cibles potentiellement…
 esc4icescesc/skanuvaty
Scanner DNS/réseau/port dangereusement rapide
 morpheuslord/gpt_vuln-analyzer
Utilise les API ChatGPT, Bard API et Llama2, Python-Nmap, DNS Recon, PCAP et modules JWT recon et utilise le modèle GPT3 pour créer des rapports de…
 c0rv4x/project-black
Contrôle de progression Pentest/BugBounty avec modules de scan
 natlas/natlas
Gestion de la surface d'attaque depuis avant que la gestion de la surface d'attaque ne soit une chose
 nccgroup/vlan-hopping---frogger
Facile saut de VLAN 802.1Q
 ncrocfer/whatportis
Whatportis : explorer la liste des ports de l'IANA
 r3vn/badkarma
boîte à outils de reconnaissance réseau
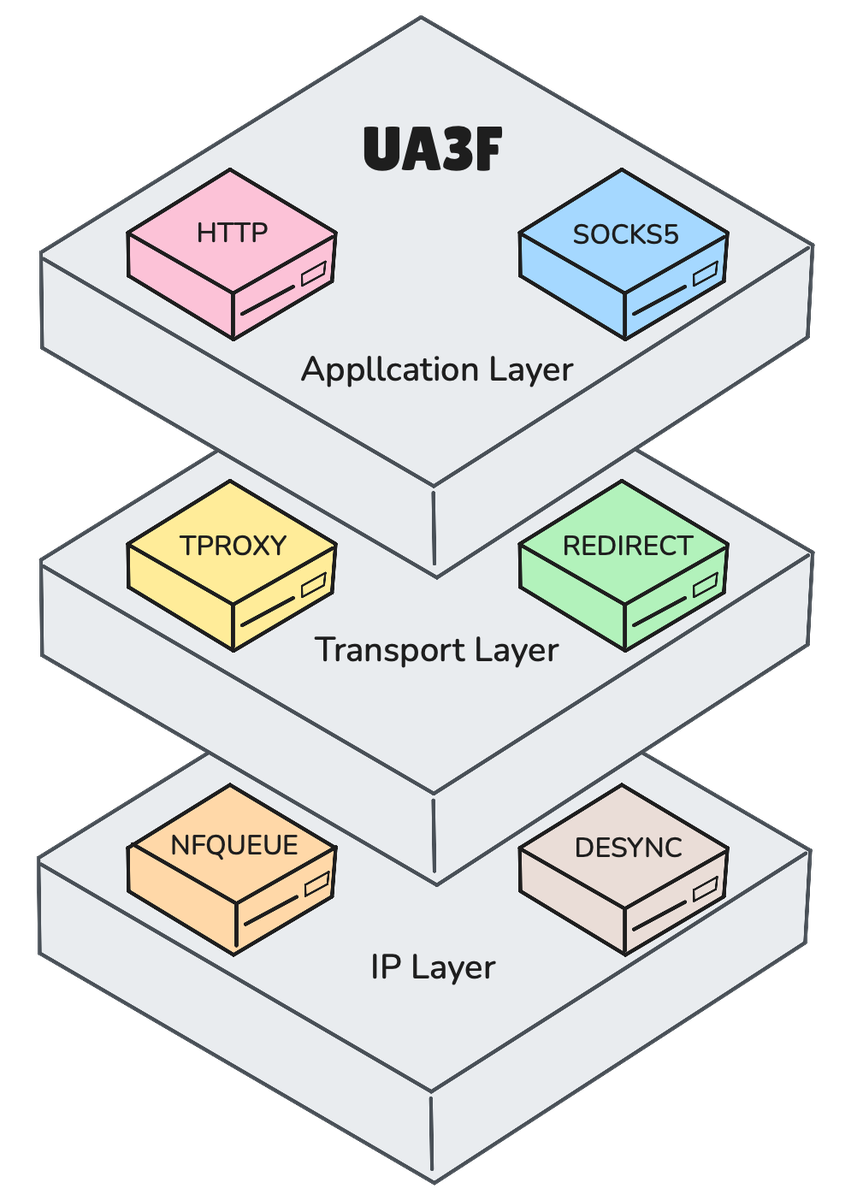 sunbk201/ua3f
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
 samyk/webscan
Scanner réseau basé sur le navigateur & détection d'IP locale
 d3vl/l3mon
Système de surveillance réseau basé sur le web offrant un suivi de bande passante en temps réel, des métriques de performance des serveurs et des…
 christianrowlands/wavedigger
Recherche de BSSID dans le service WPS public d'Apple
 tothi/pwn-hisilicon-dvr
Exploit de preuve de concept et divulgation de vulnérabilité pour les appareils DVR/NVR HiSilicon hi3520d. Démontre une RCE via l'interface web, des…
 medbenali/cyberscan
Boîte à outils open-source de forensic réseau pour l'analyse de paquets, le scan de ports, la découverte d'hôtes et la géolocalisation IP. Prend en…