
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
133 résultats
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

Un outil pour traiter un grand nombre de pcaps en utilisant tshark

packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
155il y a 2 ans
pcapan preview

pcapan

GitHubsynacktiv/pcapan

Un assistant d'analyse de captures pcap

packet-sniffing-analysisreconnaissancenetwork-forensics+3
25il y a 3 ans
zeek-community-id preview

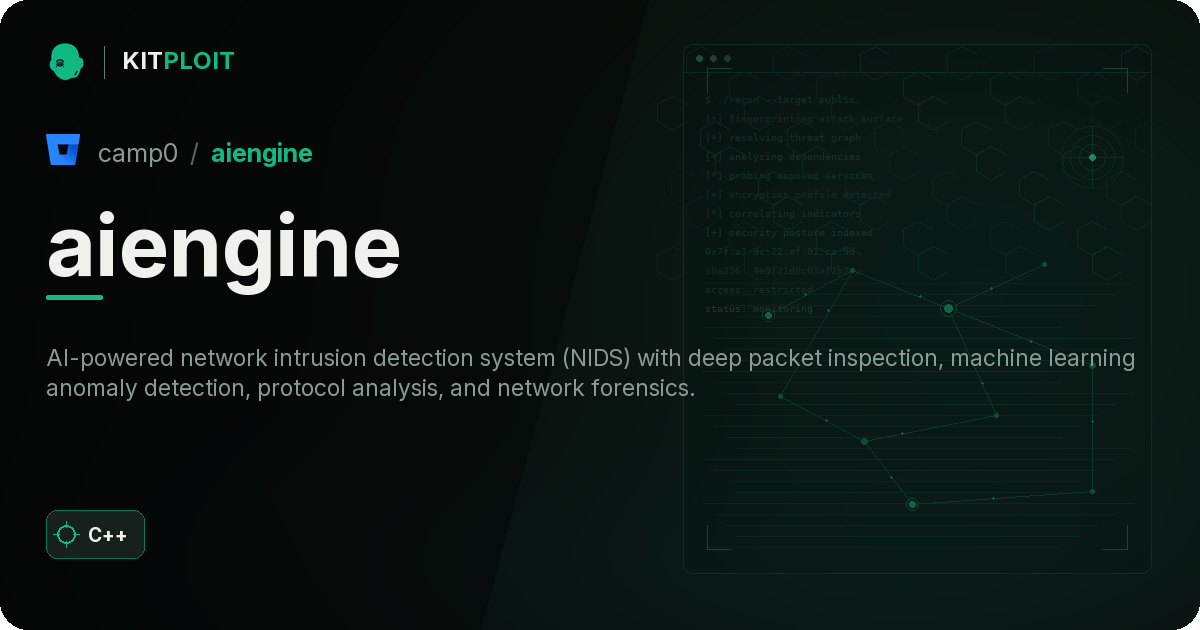
zeek-community-id

GitHubcorelight/zeek-community-id

Prise en charge de Zeek pour le hachage de flux Community ID.
network-forensicsnetwork-securityutilities-frameworks+1
37il y a 3 ans
aiengine preview

aiengine

Bitbucketcamp0/aiengine

AIEngine est un NIDS (système de détection d'intrusion réseau) interactif/programmable de nouvelle génération en Python/Ruby/Java/Lua et Go.
defensive-toolsnetwork-forensicsnetwork-security+5
il y a 3 ans
PcapViz preview

PcapViz

GitHub1ultimat3/pcapviz

Visualiser les topologies réseau et collecter des statistiques de graphe à partir de fichiers pcap

packet-sniffing-analysisnetwork-mappingnetwork-forensics+1
359il y a 3 ans
IpGeo preview

IpGeo

GitHubz4l4mi/ipgeo

Extrait les adresses IP des fichiers de trafic réseau pcap/pcapng et génère des rapports CSV avec des détails de géolocalisation, de FAI et…

osintreconnaissancenetwork-forensics+1
132il y a 3 ans
termshark preview

termshark

GitHubgcla/termshark

Une interface utilisateur en terminal pour tshark, inspirée de Wireshark

packet-sniffing-analysisnetwork-forensicsnetwork-security+1
10.0kil y a 3 ans
Skadi preview

Skadi

GitHuborlikoski/skadi

Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux

disk-forensicsosintmemory-forensics+9
517il y a 3 ans
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

Writeup pour le défi du badge DEF CON 30

network-forensicssteganographydigital-forensics+3
72il y a 4 ans
RITA-J preview

RITA-J

GitHubcyb3r-monk/rita-j

Implémentation de RITA (Real Intelligence Threat Analytics) dans Jupyter Notebook avec un algorithme de notation amélioré.

network-forensicsnetwork-securitythreat-intelligence+3
214il y a 4 ans
caronte preview

caronte

GitHubeciavatta/caronte

Un outil pour analyser le flux réseau lors des compétitions Capture the Flag en mode attaque/défense.
packet-sniffing-analysisnetwork-forensicsforensics+1
651il y a 4 ans
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - un script basé sur pyshark pour extraire les métadonnées réseau et les empreintes digitales à partir de fichiers pcap…
packet-sniffing-analysisnetwork-forensicsthreat-intelligence
684il y a 4 ans
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
102il y a 4 ans
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Outil d'analyse réseau

packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4kil y a 4 ans
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
5il y a 5 ans
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer est une solution de capture de paquets qui vise à spouler rapidement tous les paquets sur le disque, puis à fournir un accès simple et…

packet-sniffing-analysisnetwork-forensicsforensics+3
1.8kil y a 5 ans
pcap-burp preview

pcap-burp

GitHubnccgroup/pcap-burp

Importateur de Pcap pour Burp
packet-sniffing-analysisvulnerability-scannersnetwork-forensics+2
113il y a 5 ans
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…

defensive-toolsioc-managementpacket-sniffing-analysis+5
93il y a 5 ans
Précédent1…5678Suivant