

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
133 résultats
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Creuser plus profond....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kil y a 4h 26m
maltrail preview

maltrail

GitHubstamparm/maltrail

Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kil y a 4h 29m
wireshark preview

wireshark

GitHubwireshark/wireshark

Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…


packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0kil y a 5h 33m
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.

packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6kil y a 20h 50m
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…

packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3kil y a 1 jour
arkime preview

arkime

GitHubarkime/arkime

Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.

defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4kil y a 1 jour
suricata preview

suricata

GitHuboisf/suricata

Moteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5kil y a 1 jour
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extraction de configuration et de payload de malware

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 1 jour
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
disk-forensicsioc-managementosint+9
2.7kil y a 1 jour
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
18il y a 1 jour
ntopng preview

ntopng

GitHubntop/ntopng

Surveillance du trafic réseau basée sur le web pour la cybersécurité
packet-sniffing-analysisnetwork-mappingport-scanning+6
8.1kil y a 2 jours
TCPViewer preview

TCPViewer

GitHubproxymanapp/tcpviewer

The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark

packet-sniffing-analysisnetwork-forensicsforensics+3
62il y a 2 jours
scapy preview

scapy

GitHubsecdev/scapy

Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…

general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5kil y a 2 jours
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

Serveur compagnon de forensique DFIR + extension de capture

defensive-toolsioc-managementmemory-forensics+9
27il y a 2 jours
PcapPlusPlus preview

PcapPlusPlus

GitHubseladb/pcapplusplus

Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
packet-sniffing-analysisnetwork-mappingnetwork-forensics+5
3.1kil y a 3 jours
pyWhat preview

pyWhat

GitHubbee-san/pywhat

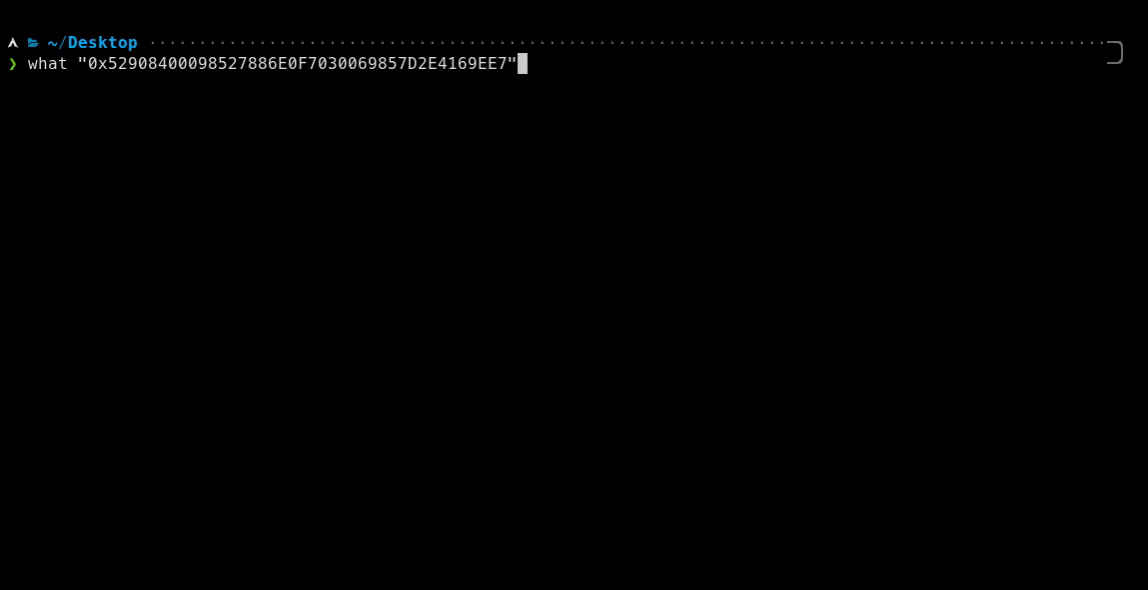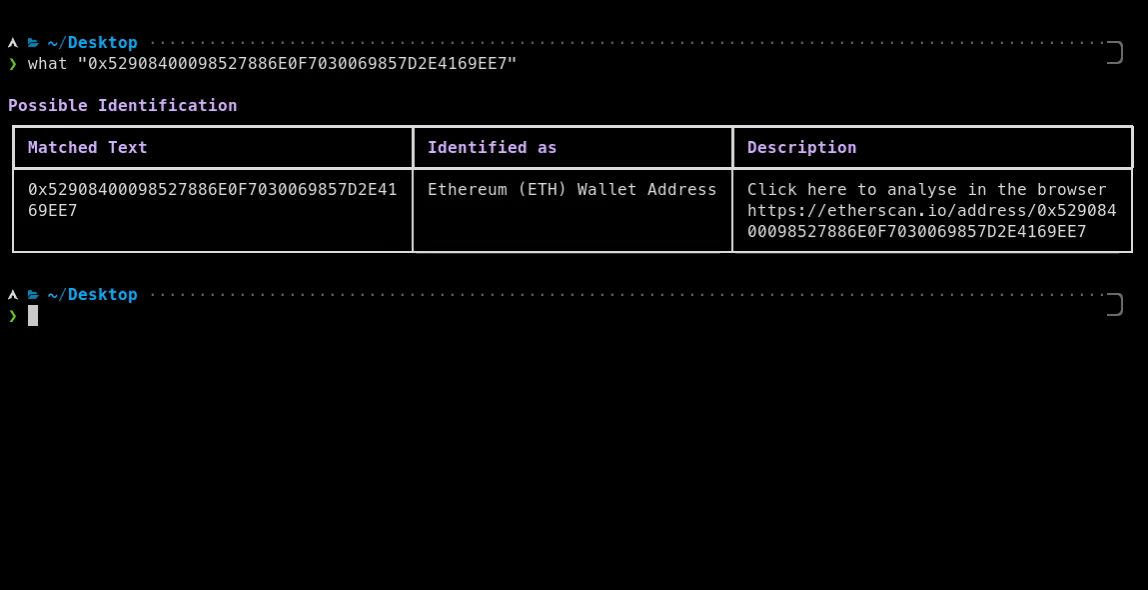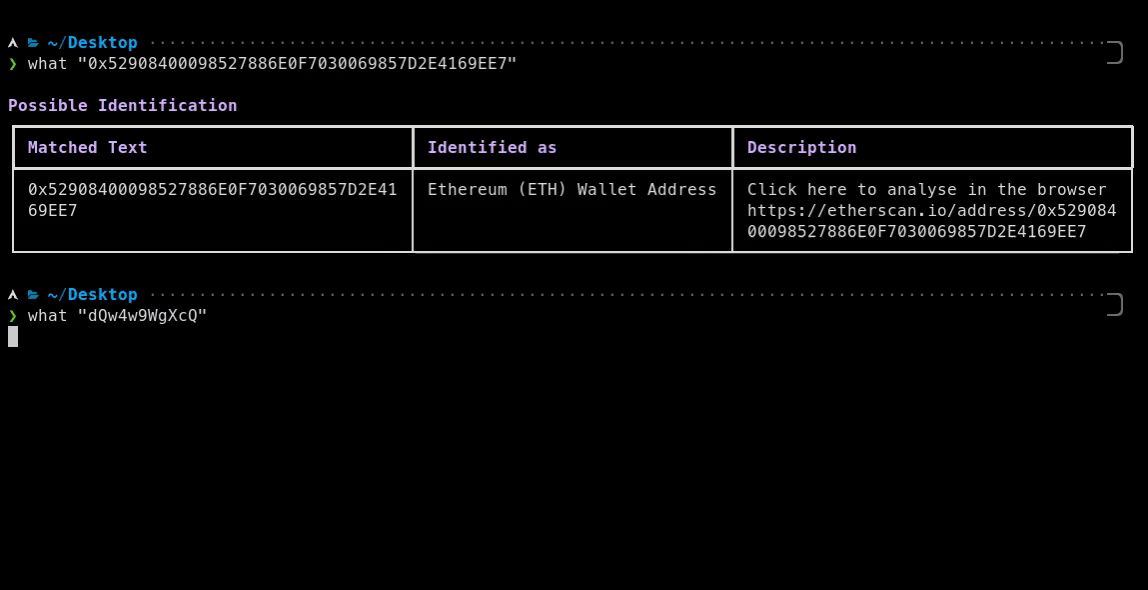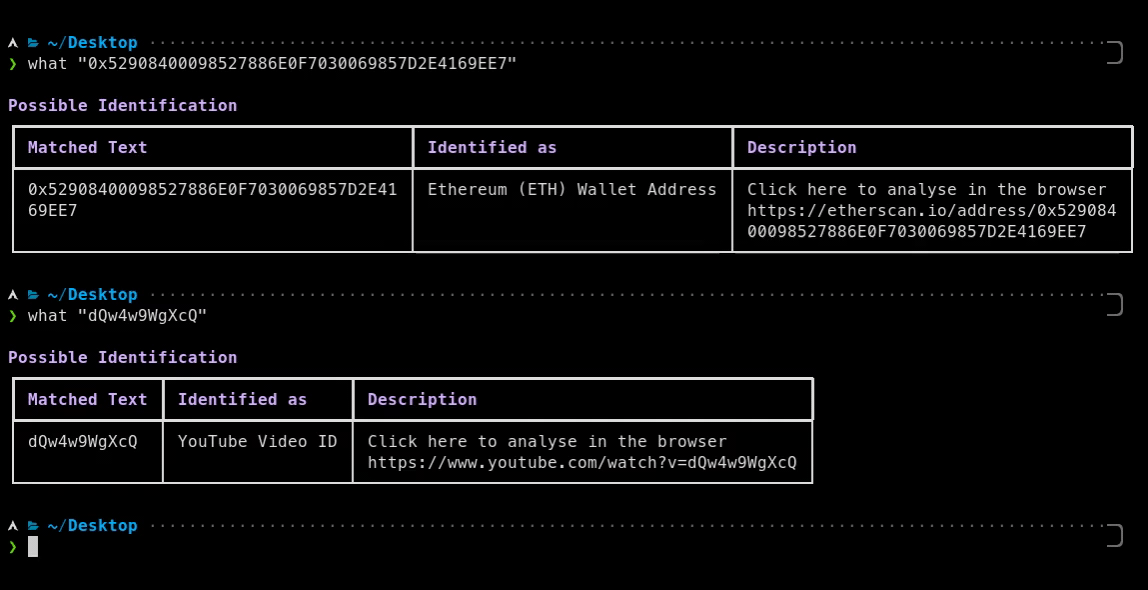
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…

osintreconnaissancevulnerability-analysis+7
7.3kil y a 3 jours
zeek preview

zeek

GitHubzeek/zeek

Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.

defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8kil y a 3 jours
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2

network-forensicsmalware-analysisdigital-forensics+4
193il y a 3 jours
Précédent12…8Suivant
