

eos
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
reconnaissanceweb-application-exploitationinformation-gathering+3
360
synacktiv/eosEnemies Of Symfony - Pillard Symfony en mode debug
 secuproject/adenum
AD Enum est un outil de test d'intrusion qui permet de trouver des erreurs de configuration via le protocole LDAP et d'exploiter certaines de ces…
 synacktiv/gpoparser
gpoParser est un outil conçu pour extraire et analyser les configurations appliquées via les objets de stratégie de groupe (GPO) dans un…
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
 bishopfox/smogcloud
Trouvez les actifs cloud que personne ne veut exposer 🔎 ☁️
 srlabs/certiception
Un honeypot ADCS pour attraper les attaquants dans votre réseau interne.
 owasp/serverless-goat
OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.
 k8scout/k8scout
Déposez un seul binaire dans un pod Kubernetes compromis et cartographiez instantanément chaque chemin d'attaque réaliste vers cluster-admin, node…
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 smaranchand/bucky
Bucky (Un outil automatique de découverte de buckets S3)
 primait/nuvola
Outil d'analyse de sécurité AWS basé sur un graphe qui exporte les configurations cloud, détecte les mauvaises configurations et cartographie les…
 trouble-1/vajra
Vajra est un outil basé sur une interface utilisateur (UI) avec plusieurs techniques d'attaque et d'énumération dans l'environnement Azure et AWS de…
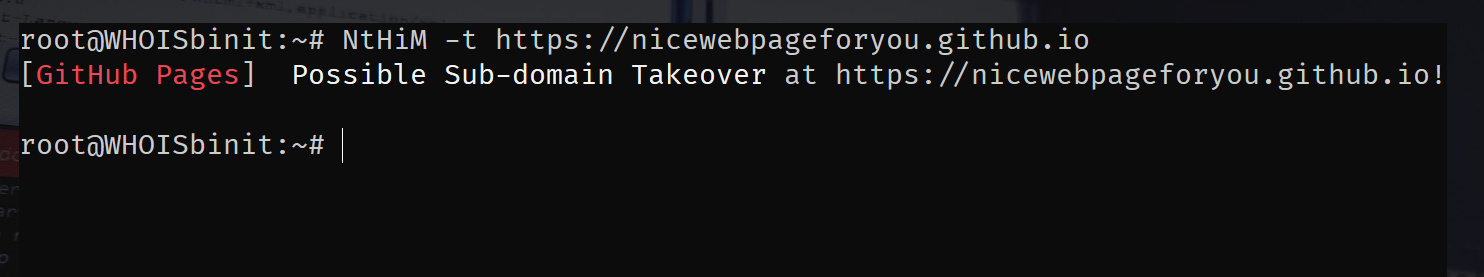 thebinitghimire/nthim
Maintenant, l'Hôte est à Moi ! - Détection ultra-rapide de prise de contrôle de sous-domaines !
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…
 synacktiv/ouned
Le projet OUned automatisant l'exploitation des ACL des unités organisationnelles Active Directory via l'empoisonnement de gPLink.
 teler-sh/teler-waf
teler-waf est un middleware HTTP en Go qui protège les services web locaux contre les menaces du Top 10 OWASP, les vulnérabilités connues, les…
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 tenable/kaimonkey
Infrastructure Terraform volontairement vulnérable pour apprendre les erreurs de configuration de sécurité cloud et valider la détection des scanners…