
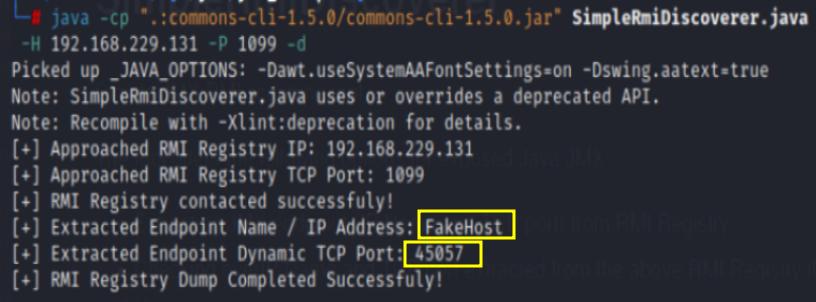
SimpleRmiDiscoverer
 marcin-wolak/simplermidiscoverer
Outil simple de scan JMX RMI
vulnerability-scannersapi-security-testinginformation-gathering+2
marcin-wolak/simplermidiscovererOutil simple de scan JMX RMI
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Correction de la vulnérabilité de validation de signature WinVerifyTrust, CVE-2013-3900, QID-378332
 epsylon/prommetrix
Prommetrix peut obtenir des informations pertinentes à partir des instances de « Node Exporter » exécutées par « Prometheus ».
 mahfuzreham/litespeed-cpanel-cve-2026-54420-fix
Boîte à outils de remédiation défensive et d'audit pour CVE-2026-54420 dans le plugin LiteSpeed cPanel. Automatise le correctif, détecte les liens…
 fadidevv/clawdguard
🦞 Correctif de durcissement de sécurité pour Clawdbot/Moltbot. Détecte et corrige automatiquement les passerelles exposées.
 burjoy/cve-2024-40275_scanner
Scanner pour CVE-2024-40725 (divulgation de code source du serveur Apache HTTP) ; sonde les chemins directs et les sous-requêtes, identifie les…
 lauxjpn/corruptqueryaccessworkaround
La dernière solution de contournement pour l'erreur « Query is corrupt » introduite avec CVE-2019-1402
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guide d'audit de sécurité et de déploiement renforcé d'OpenClaw — vulnérabilités connues (CVE-2026-25253, compétences malveillantes, fuite…
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Atténuation d'urgence temporaire pour CVE-2026-60137 & CVE-2026-63030 (wp2shell)

 roxanne_ardary/aurea
Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
 wadesweaponshed/check-point-trusted-access-review
Application web locale pour effectuer une revue Check Point Trusted Access Review. Ce scanner a été conçu spécifiquement pour rechercher des…
 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
vérifier si Azure AD Connect est affecté par la vulnérabilité décrite dans CVE-2021-36949
 zaydmulani09/sentrymcp
Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
 chpratik/nginx_2026_cve_bundle_cti_report
CVE couverts: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 csinexus/mcpshield
Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 jenkinsci-cert/security-3430
Agent Java qui transforme une classe vulnérable pour bloquer l'exploitation de CVE-2024-43044 dans les contrôleurs Jenkins, avec arrêt forcé…