nuclei
Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…

Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…

Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…

Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

Outil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…

Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…

Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…

Plateforme de sécurité Kubernetes open-source qui analyse les clusters, les manifests et les images à la recherche de mauvaises configurations, de…

Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…

Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…

🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud

Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark

Moteur de règles pour la sécurité cloud, l'optimisation des coûts et la gouvernance, DSL en yaml pour des politiques permettant d'interroger, filtrer…

Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.

Cette collection Ansible fournit un durcissement testé au combat pour Linux, SSH, nginx, MySQL.

Moteur de politiques Kubernetes avec contrôle d'admission basé sur OPA, mutation et audit pour appliquer les configurations de sécurité et de…

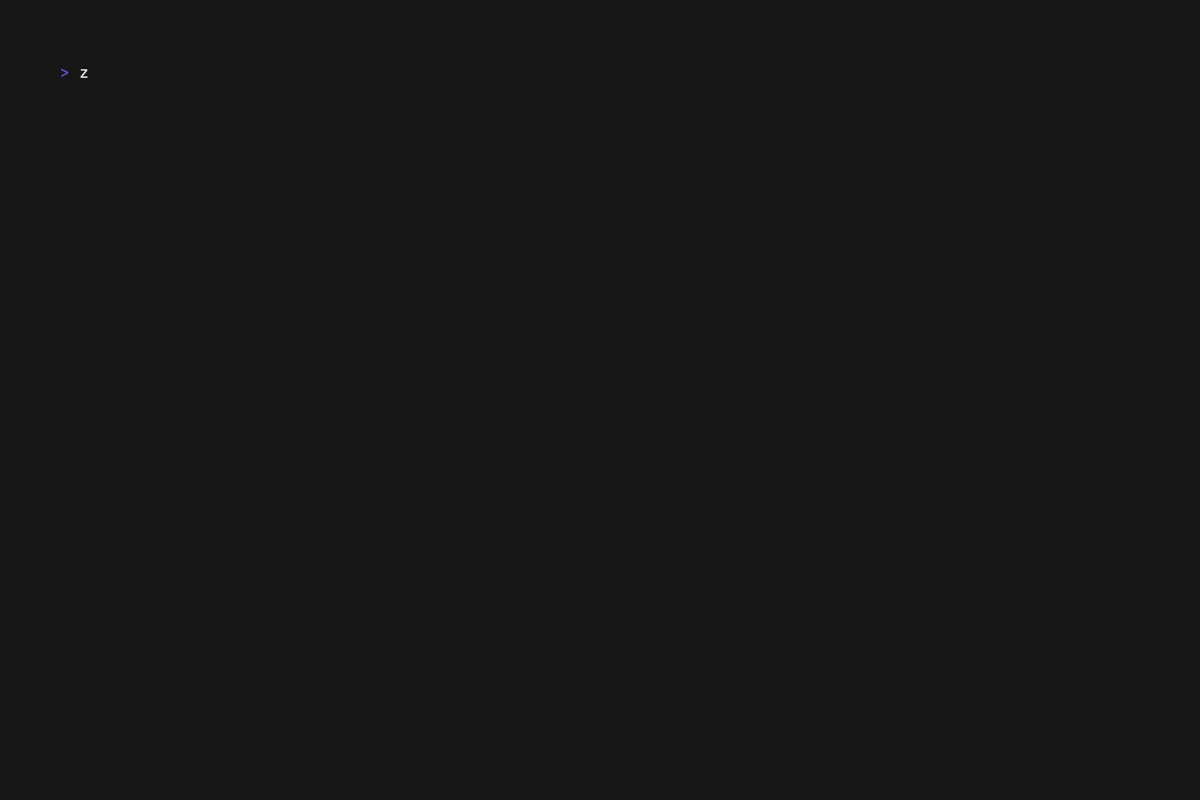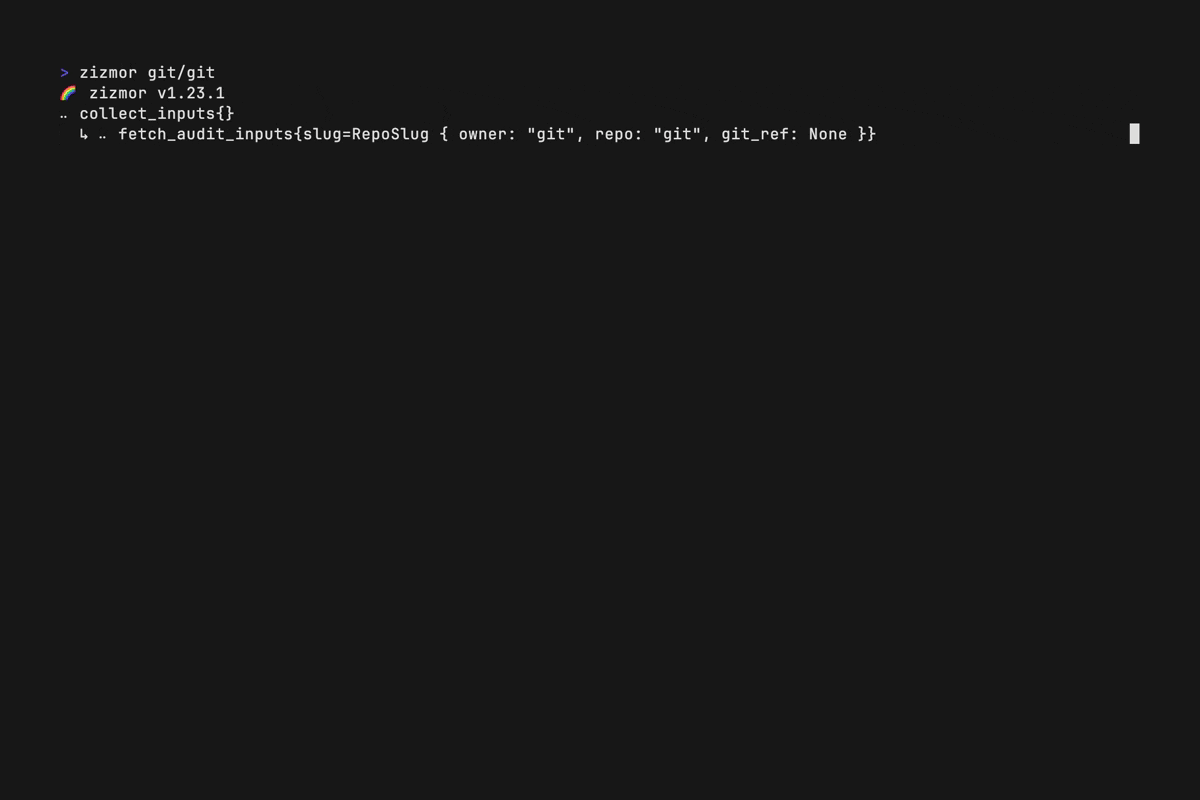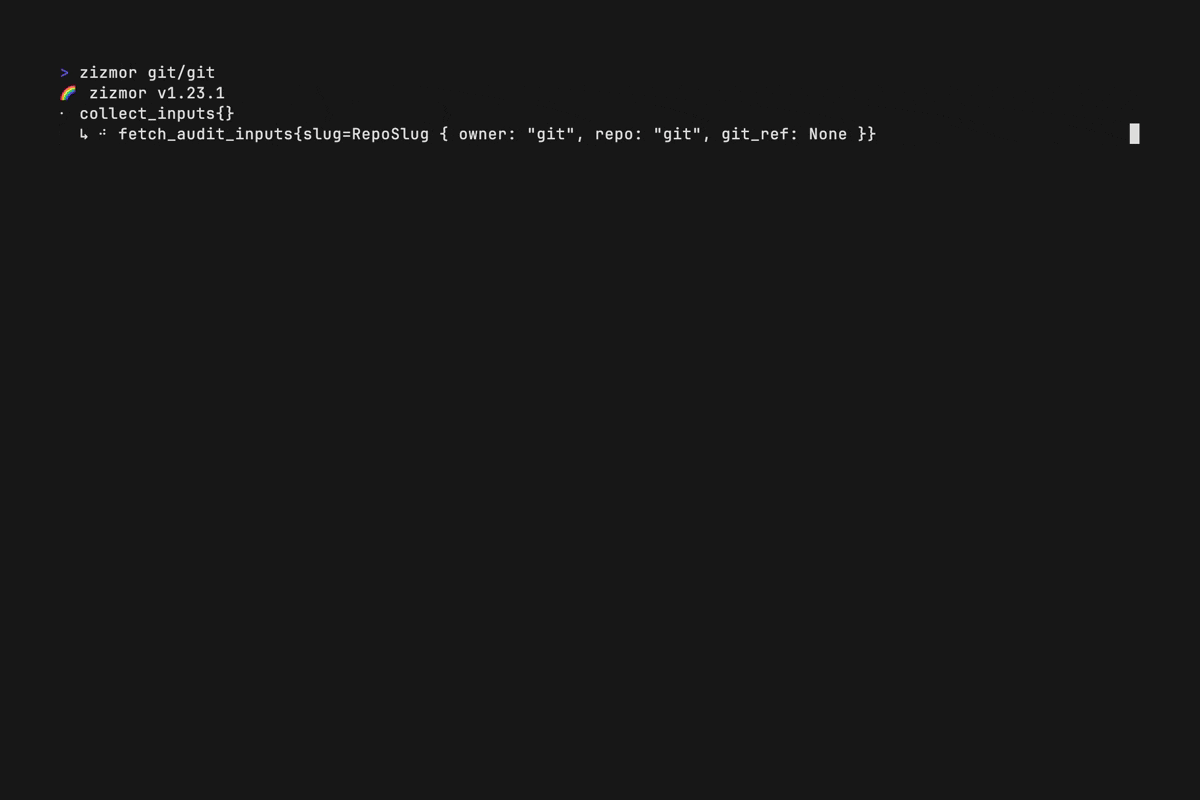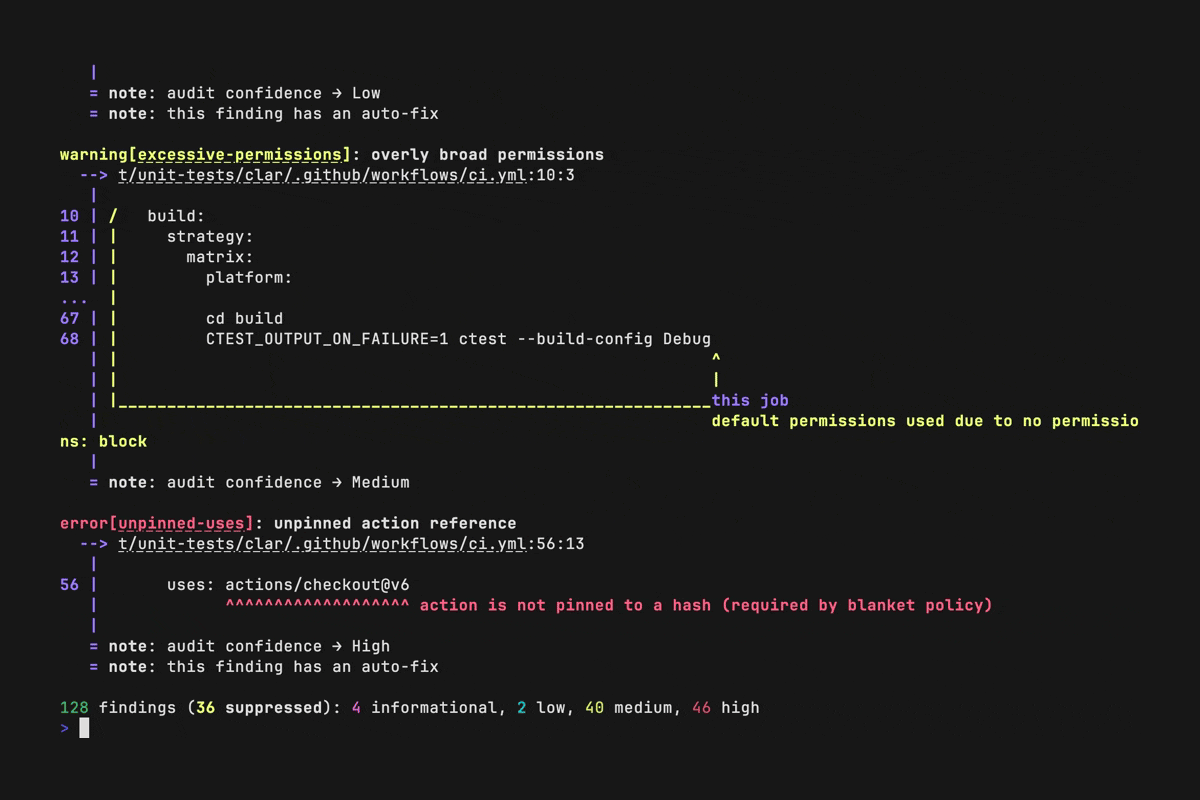
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…

Outil d'audit de sécurité multi-cloud qui exploite les API des fournisseurs cloud pour collecter des données de configuration, évaluer la posture de…

Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…