terraform-aws-secure-baseline

Module Terraform pour configurer votre compte AWS avec la configuration de base sécurisée basée sur CIS Amazon Web Services Foundations et AWS…

Module Terraform pour configurer votre compte AWS avec la configuration de base sécurisée basée sur CIS Amazon Web Services Foundations et AWS…

> Guide d'audit de sécurité et de déploiement renforcé d'OpenClaw — vulnérabilités connues (CVE-2026-25253, compétences malveillantes, fuite…

Un auditeur de sécurité pour les configurations Tailscale. Analyse votre tailnet pour les mauvaises configurations, les contrôles d'accès trop…

Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…

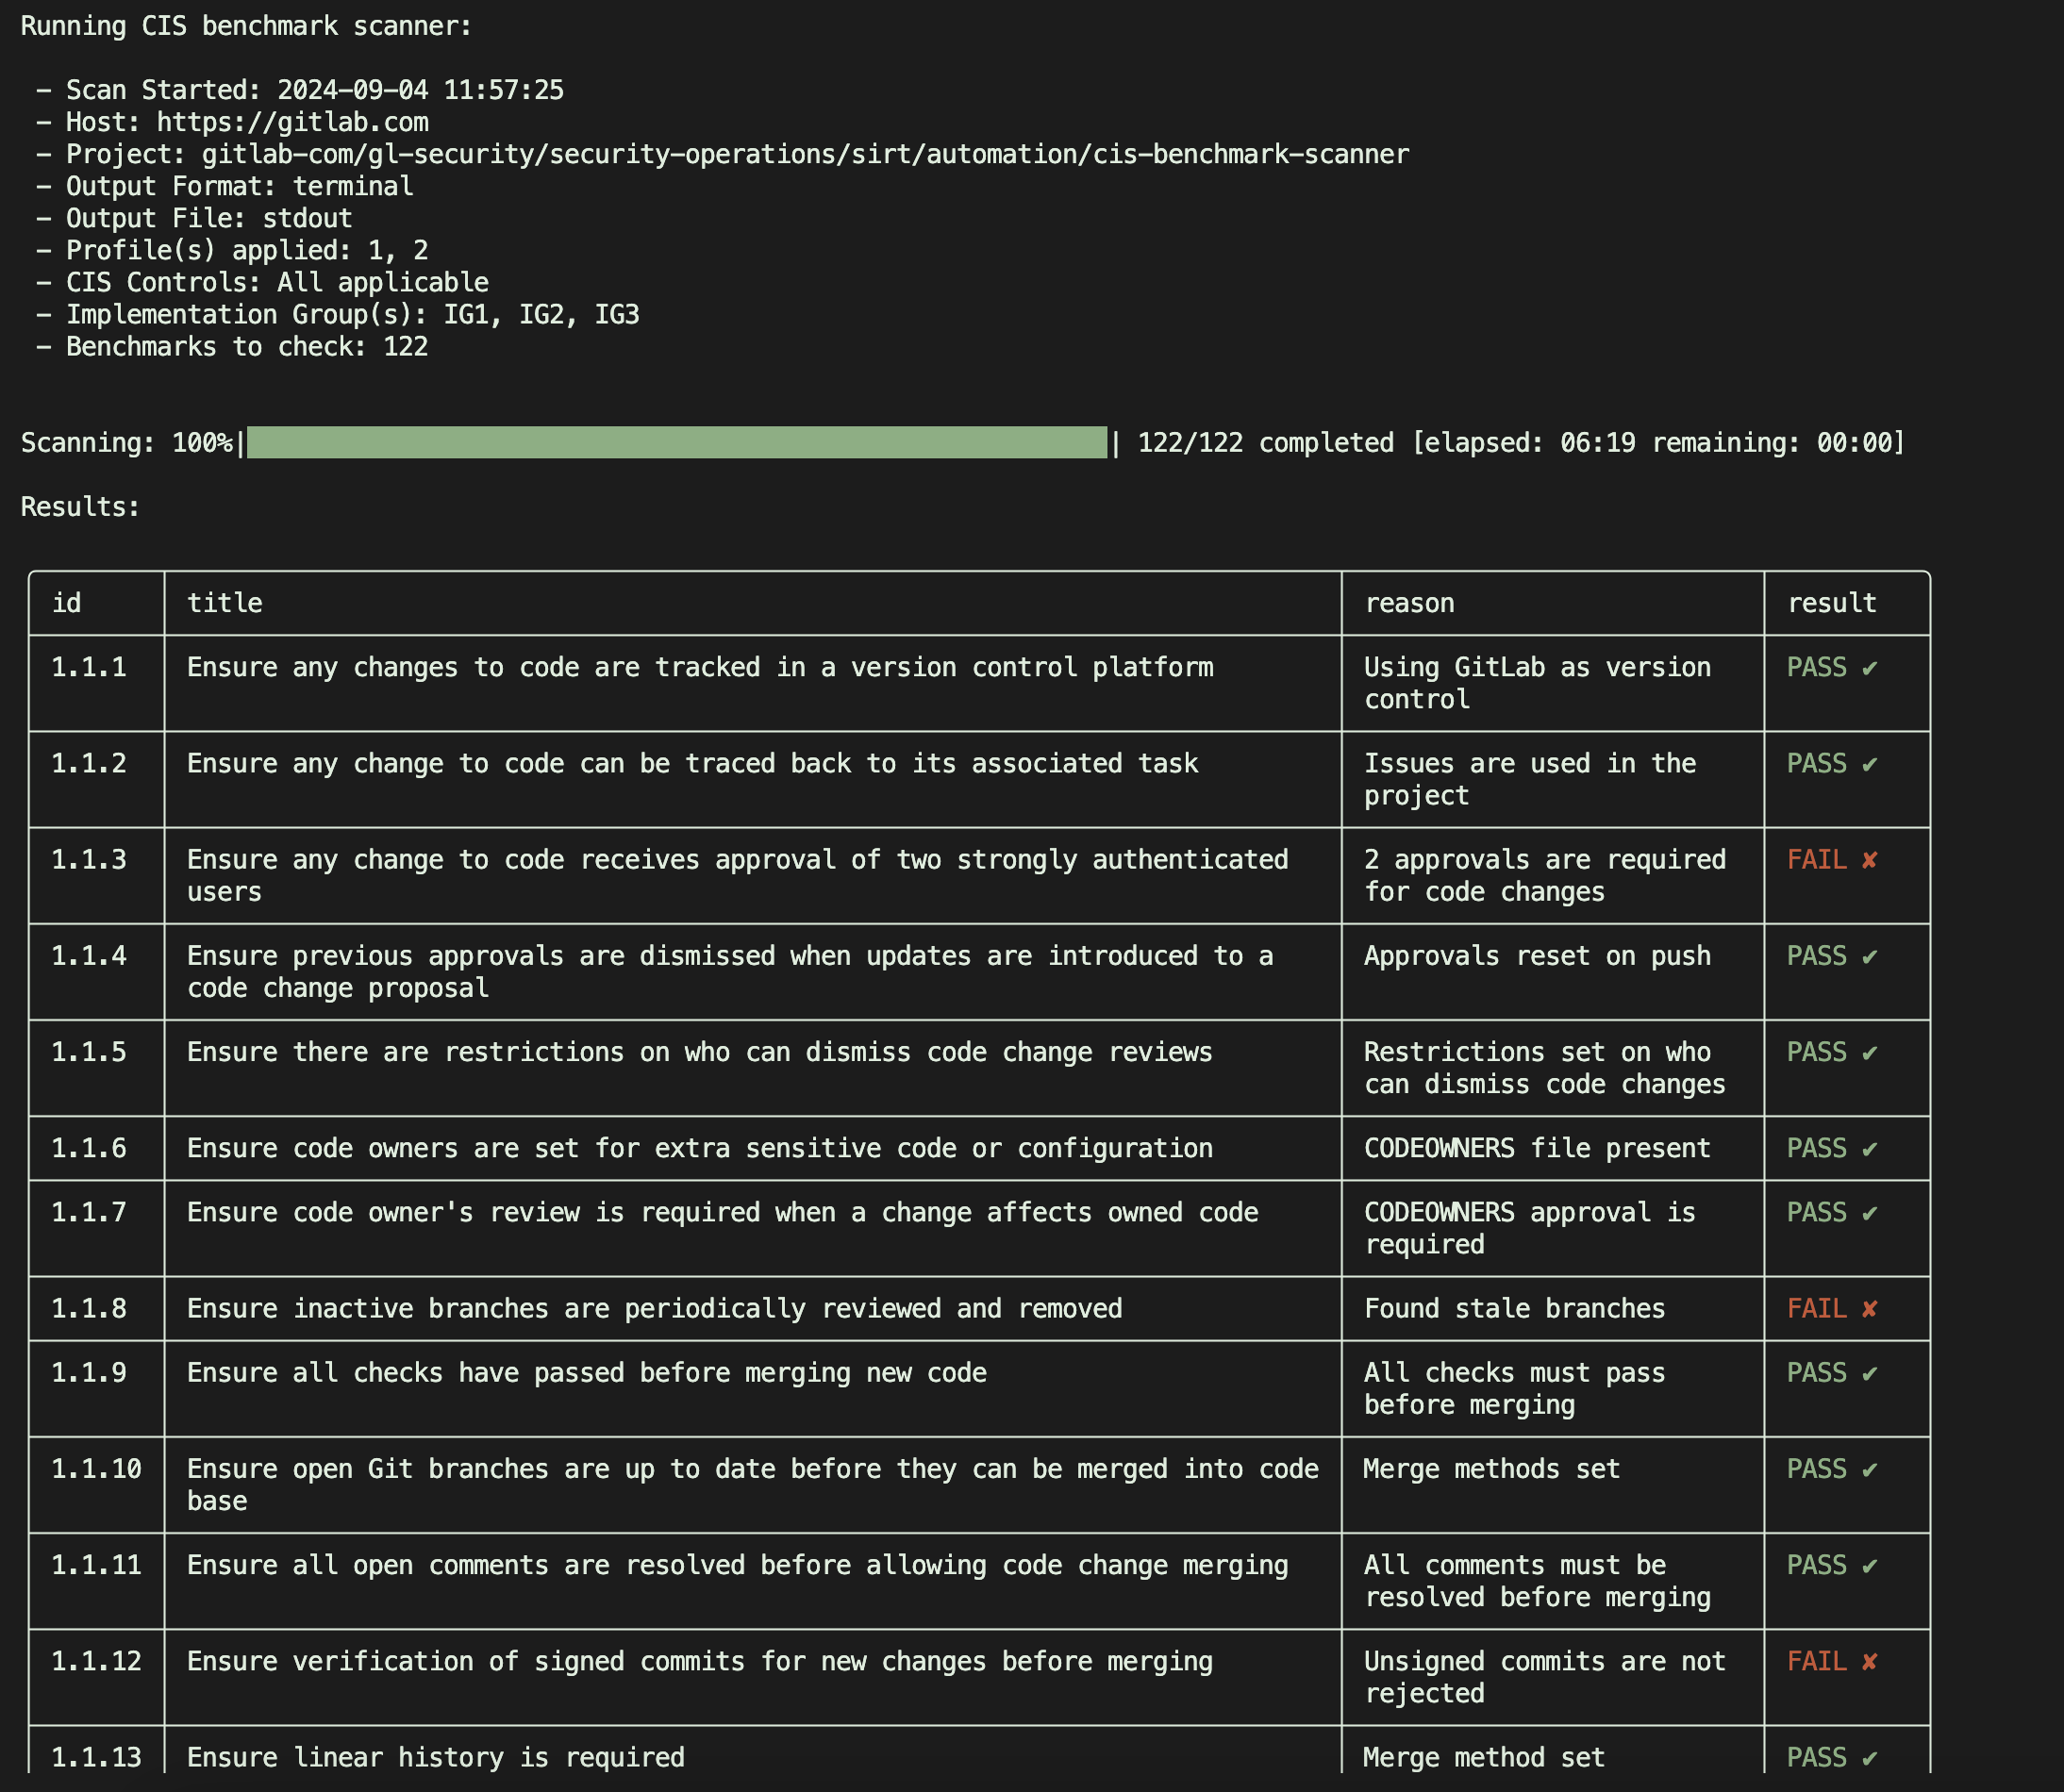
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…

SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.

Le projet OUned automatisant l'exploitation des ACL des unités organisationnelles Active Directory via l'empoisonnement de gPLink.

BadZure automatise le déploiement de locataires Entra ID et d'abonnements Azure volontairement mal configurés, les peuplant de diverses entités et de…

Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…

Module de sécurité pour php7 et php8 - Éliminer les classes de bogues et patcher virtuellement le reste ! https://snuffleupagus.rtfd.io

Les sites Ghost CMS obsolètes qui ont été compromis via CVE-2026-26980 peuvent subir une injection de code spam dans leurs pages. Utilisez cet outil…

Chronologie organisée des erreurs de configuration des buckets S3 AWS, des données exposées et des identifiants IAM divulgués, avec des liens vers…

Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…

Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)

Scanner pour CVE-2024-40725 (divulgation de code source du serveur Apache HTTP) ; sonde les chemins directs et les sous-requêtes, identifie les…

Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.

Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…

Scanner : CVE-2026-41091/45498 Microsoft Defender LPE/DoS — scanner Python pour l'élévation de privilèges de Windows Defender (CISA KEV)