

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cloudformation-waf-acl — Un modèle AWS CloudFormation utilisé pour provisionner et gérer les ressources AWS WAFv2, comprenant une ACL Web, des groupes de règles gérés, un ensemble de motifs regex personnalisé et un ensemble d'adresses IP. | Kitploit
Outils/GitLabGitLab/fer1035_aws/cloudformation/cloudformation-waf-acl
Scanners de VulnérabilitésAudit de ConfigurationSécurité WebSécurité CloudMauvaise Configuration
GitLabfer1035_aws/cloudformation/cloudformation-waf-acl

cloudformation-waf-acl

Un modèle AWS CloudFormation utilisé pour provisionner et gérer les ressources AWS WAFv2, comprenant une ACL Web, des groupes de règles gérés, un ensemble de motifs regex personnalisé et un ensemble d'adresses IP.

Voir le dépôt
31il y a 4 moisPas encore vérifié
Partager

cloudformation-waf-acl

Un modèle AWS CloudFormation utilisé pour provisionner et gérer les ressources AWS WAFv2, incluant une Web ACL, des groupes de règles managés, un ensemble de motifs d'expressions régulières personnalisé et un ensemble d'adresses IP.
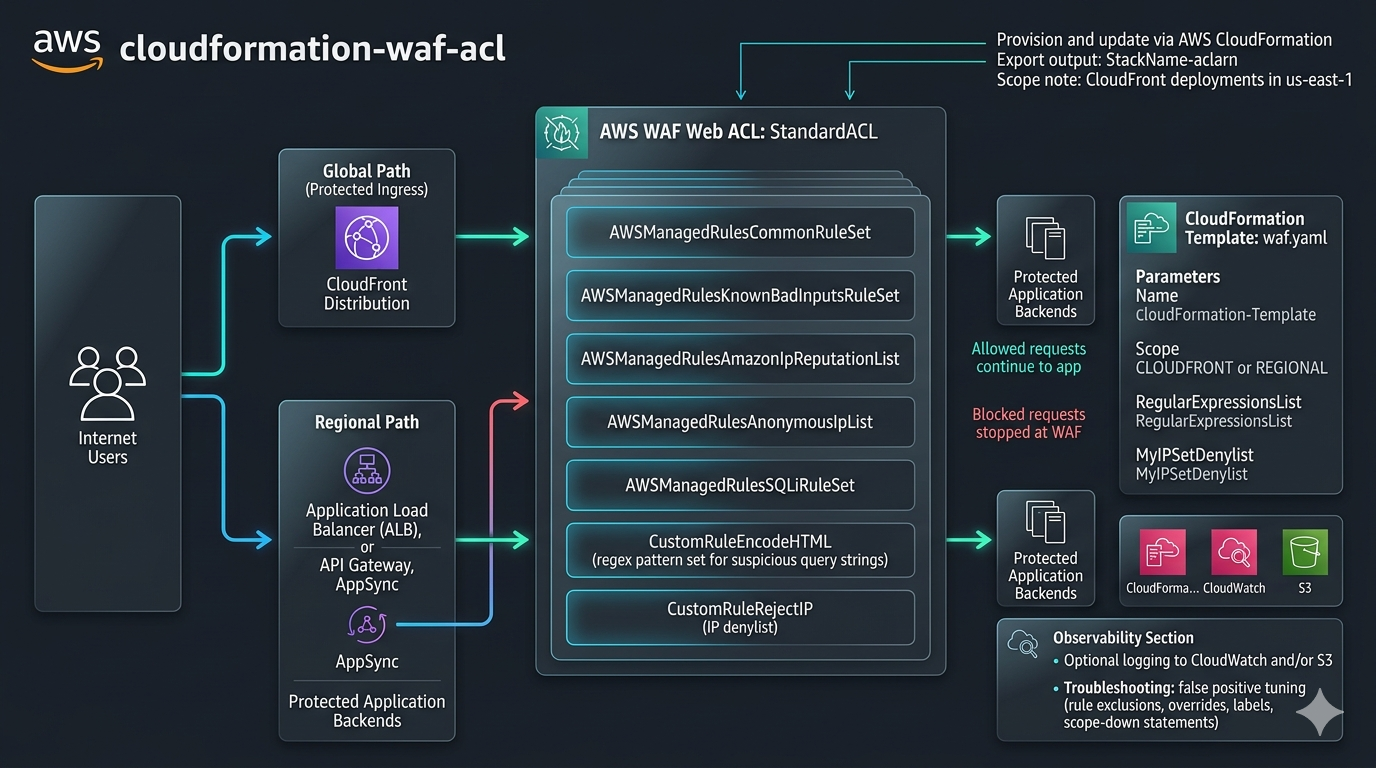
"Diagramme de la solution"

Composants

Le modèle provisionne :

  1. Une AWS::WAFv2::WebACL.
  2. Des groupes de règles de protection managés par AWS :
    • AWSManagedRulesCommonRuleSet
    • AWSManagedRulesKnownBadInputsRuleSet
    • AWSManagedRulesAmazonIpReputationList
    • AWSManagedRulesAnonymousIpList
    • AWSManagedRulesSQLiRuleSet
  3. Un ensemble de motifs d'expressions régulières personnalisé (CustomRuleEncodeHTML) pouvant être activé pour bloquer les entrées de chaîne de requête encodées ou suspectes.
  4. Un ensemble d'adresses IP personnalisé (CustomRuleRejectIP) pouvant être activé pour bloquer des IP sources sélectionnées.
  5. Un groupe de journaux CloudWatch (CloudWatchLogGroup) pour stocker les logs de la WebACL.

La pile exporte l'ARN de la Web ACL sous la forme ${StackName}-aclarn.

Paramètres

Le modèle accepte les paramètres suivants :

  1. Name
    • Le nom de l'ACL à créer.
  2. Scope
    • Valeurs autorisées : CLOUDFRONT ou REGIONAL.
    • Contrôle où la Web ACL peut être associée.
  3. RegularExpressionsList
    • Liste d'expressions régulières délimitées par des virgules (par exemple, ^(.*<.*)+$,^(.*>.*)+$,^(.*".*)+$,^(.*'.*)+$).
  4. MyIPSetDenylist
    • Liste de CIDR IPv4 délimitée par des virgules (par exemple, 203.0.113.10/32,198.51.100.0/24).

Pour Scope=CLOUDFRONT, exécutez les déploiements dans la région us-east-1.

Déploiement

Utilisez la commande cloudformation deploy pour créer ou mettre à jour la pile.

  • Connectez-vous à votre compte AWS et cliquez sur le lien rapide pour déployer via CloudFormation (recommandé), ou

  • Téléchargez le modèle et déployez-le manuellement dans la console CloudFormation, surtout si vous souhaitez le personnaliser.

Exemple : Web ACL régionale (pour ALB, API Gateway, AppSync, etc.)

aws cloudformation deploy \
  --template-file waf.yaml \
  --stack-name waf-standard-regional \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=REGIONAL \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Exemple : Web ACL CloudFront

aws cloudformation deploy \
  --region us-east-1 \
  --template-file waf.yaml \
  --stack-name waf-standard-cloudfront \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=CLOUDFRONT \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Associer la Web ACL

Après le déploiement, associez la sortie de l'ARN de la Web ACL à votre ressource :

  1. Distribution CloudFront (pour Scope=CLOUDFRONT).
  2. Application Load Balancer, API Gateway ou autres ressources régionales (pour Scope=REGIONAL).

Vous pouvez récupérer les sorties de la pile avec :

aws cloudformation describe-stacks \
  --stack-name waf-standard-regional \
  --query 'Stacks[0].Outputs'

Dépannage

Si du trafic valide est bloqué par les règles managées AWS, utilisez une ou plusieurs des approches suivantes :

  1. Ajoutez des règles d'autorisation/exception personnalisées avec une priorité plus élevée.
  2. Surchargez ou excluez des sous-règles managées spécifiques.
  3. Épinglez ou modifiez les versions des groupes de règles managés.
  4. Utilisez des étiquettes et des instructions de portée réduite pour restreindre l'inspection.

Options de protection supplémentaires pour CloudFront

  1. Activez la journalisation vers CloudWatch, S3 ou les deux pour une visibilité opérationnelle.
  2. Ajoutez des réponses d'erreur personnalisées.

Ces opérations peuvent être effectuées manuellement, ou à l'aide du script d'assistance.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





