

Log4jPatcher
 creeperhost/log4jpatcher
Une mesure d'atténuation pour CVE-2021-44228 (log4shell) qui fonctionne en corrigeant la vulnérabilité à l'exécution. (Fonctionne avec tout logiciel…
defensive-toolsvulnerability-analysisexploitation+2
49
creeperhost/log4jpatcherUne mesure d'atténuation pour CVE-2021-44228 (log4shell) qui fonctionne en corrigeant la vulnérabilité à l'exécution. (Fonctionne avec tout logiciel…
 pop3ret/awsome-pentesting
Mes notes d'antisèche pour pentester l'infrastructure AWS
 9rnt/poro
Analysez les actifs accessibles publiquement dans votre environnement cloud AWS
 cosmo121/follina-remediation
Supprime la capacité de MSDT à s'exécuter, en réponse à CVE-2022-30190 (Follina)
 cred-club/dial
Framework de détection des erreurs de configuration de sécurité AWS piloté par événements, qui surveille plusieurs comptes en temps réel et déclenche…
 advanced-threat-research/creosote
Creosote est notre solution pour rechercher la vulnérabilité tarfile décrite par CVE-2007-4559.
 feeicn/cobra
Source Code Security Audit (Audit de sécurité du code source)
 secuproject/adenum
AD Enum est un outil de test d'intrusion qui permet de trouver des erreurs de configuration via le protocole LDAP et d'exploiter certaines de ces…
 mathiasreker/blmvuln
Vulnérabilité de sécurité majeure sur les sites PrestaShop - CVE-2022-31101
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.
 olafhartong/mde-auditcheck
MDE dépend de l'activation de certains paramètres d'audit.
 sentrium-security/follina-workaround-cve-2022-30190
Scripts PowerShell pour appliquer et restaurer la solution de contournement basée sur le registre de Microsoft pour la vulnérabilité CVE-2022-30190…
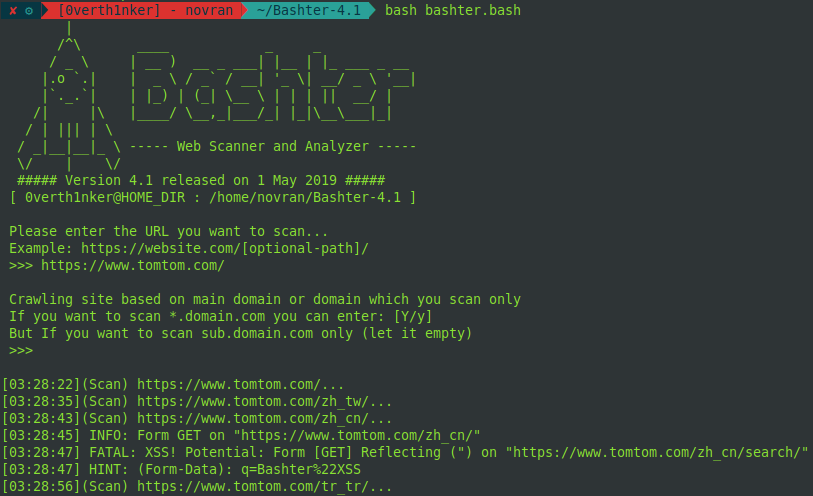 zerobyte-id/bashter
Scanner de vulnérabilités web utilisant un script Shell
 jotaqc/cve-2022-30190_temporary_fix_source_code
Voici les codes source des scripts Python pour appliquer la protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 derco0n/mitigate-folina
Atténue le ZeroDay « Folina » (CVE-2022-30190)
 stelligent/cfn_nag
Outil de linting pour les modèles CloudFormation
 suenerve/cve-2022-30190-follina-patch
Correctif des solutions de contournement CVE-2022-30190-follina