

AI-SPM
 dshapi/ai-spm
Ce projet open source est dédié à la mise en œuvre de l'AI-SPM au niveau entreprise. Ce faisant, les organisations peuvent protéger de manière…
vulnerability-scannerscloud-securitythreat-intelligence+3
13
dshapi/ai-spmCe projet open source est dédié à la mise en œuvre de l'AI-SPM au niveau entreprise. Ce faisant, les organisations peuvent protéger de manière…
 sibersan/web-server-audit_cve-2026-42945
Audit CVE de serveurs web sensible aux déclencheurs pour nginx et Apache. Va au-delà de la simple correspondance de versions en vérifiant si le…
 realityone/cve-2026-42945-scan
Analysez votre configuration NGINX pour déterminer si elle est affectée par CVE-2026-42945.
 emresandikci/nextjs-cve-2026-23870-checker
Vérificateur et correcteur pour les 13 vulnérabilités de la version de sécurité de Next.js de mai 2026 (CVE-2026-23870)
 0xdevrel/easyscan
Scanner de sécurité web basé sur Python qui analyse les en-têtes HTTP, SSL/TLS, les enregistrements DNS et les erreurs de configuration courantes…
 kpomin57/waf-tester
Un programme pour tester les fonctionnalités WAF
 semperis/entragoat
Un environnement Microsoft Entra ID délibérément vulnérable. Apprenez la sécurité des identités grâce à des défis d'attaque réalistes et pratiques.
 rodhnin/argus-wp-watcher
Scanner de sécurité WordPress avec analyse basée sur l'IA, cadre de conformité éthique et rapports professionnels.
 razi-interactive/claude-project-scanner
Scanner de sécurité en lecture seule pour les projets Claude Code. Détecte CVE-2025-59536, l'injection statusLine, l'injection de prompt, et plus…
 synacktiv/gpoparser
gpoParser est un outil conçu pour extraire et analyser les configurations appliquées via les objets de stratégie de groupe (GPO) dans un…
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
patch-manager
 thewaterbug/alpr-dashboard-patches
Correctifs d'exécution pour algertc/alpr-dashboard : correction du logger asynchrone et atténuation de CVE-2025-29927 sur nginx
 trerb/ai-ide-config-guard
Scannez un dépôt pour les fichiers de configuration AI-IDE qui peuvent déclencher une RCE via les hooks Claude Code, les règles Cursor,…
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 keulenr01/remediate-adobeacrobat-cve-2026-34621
# Scripts de correction proactive Intune pour renforcer les versions corrigées d'Adobe Acrobat/Reader et désactiver JavaScript afin d'atténuer…
 0xdsm/juumla
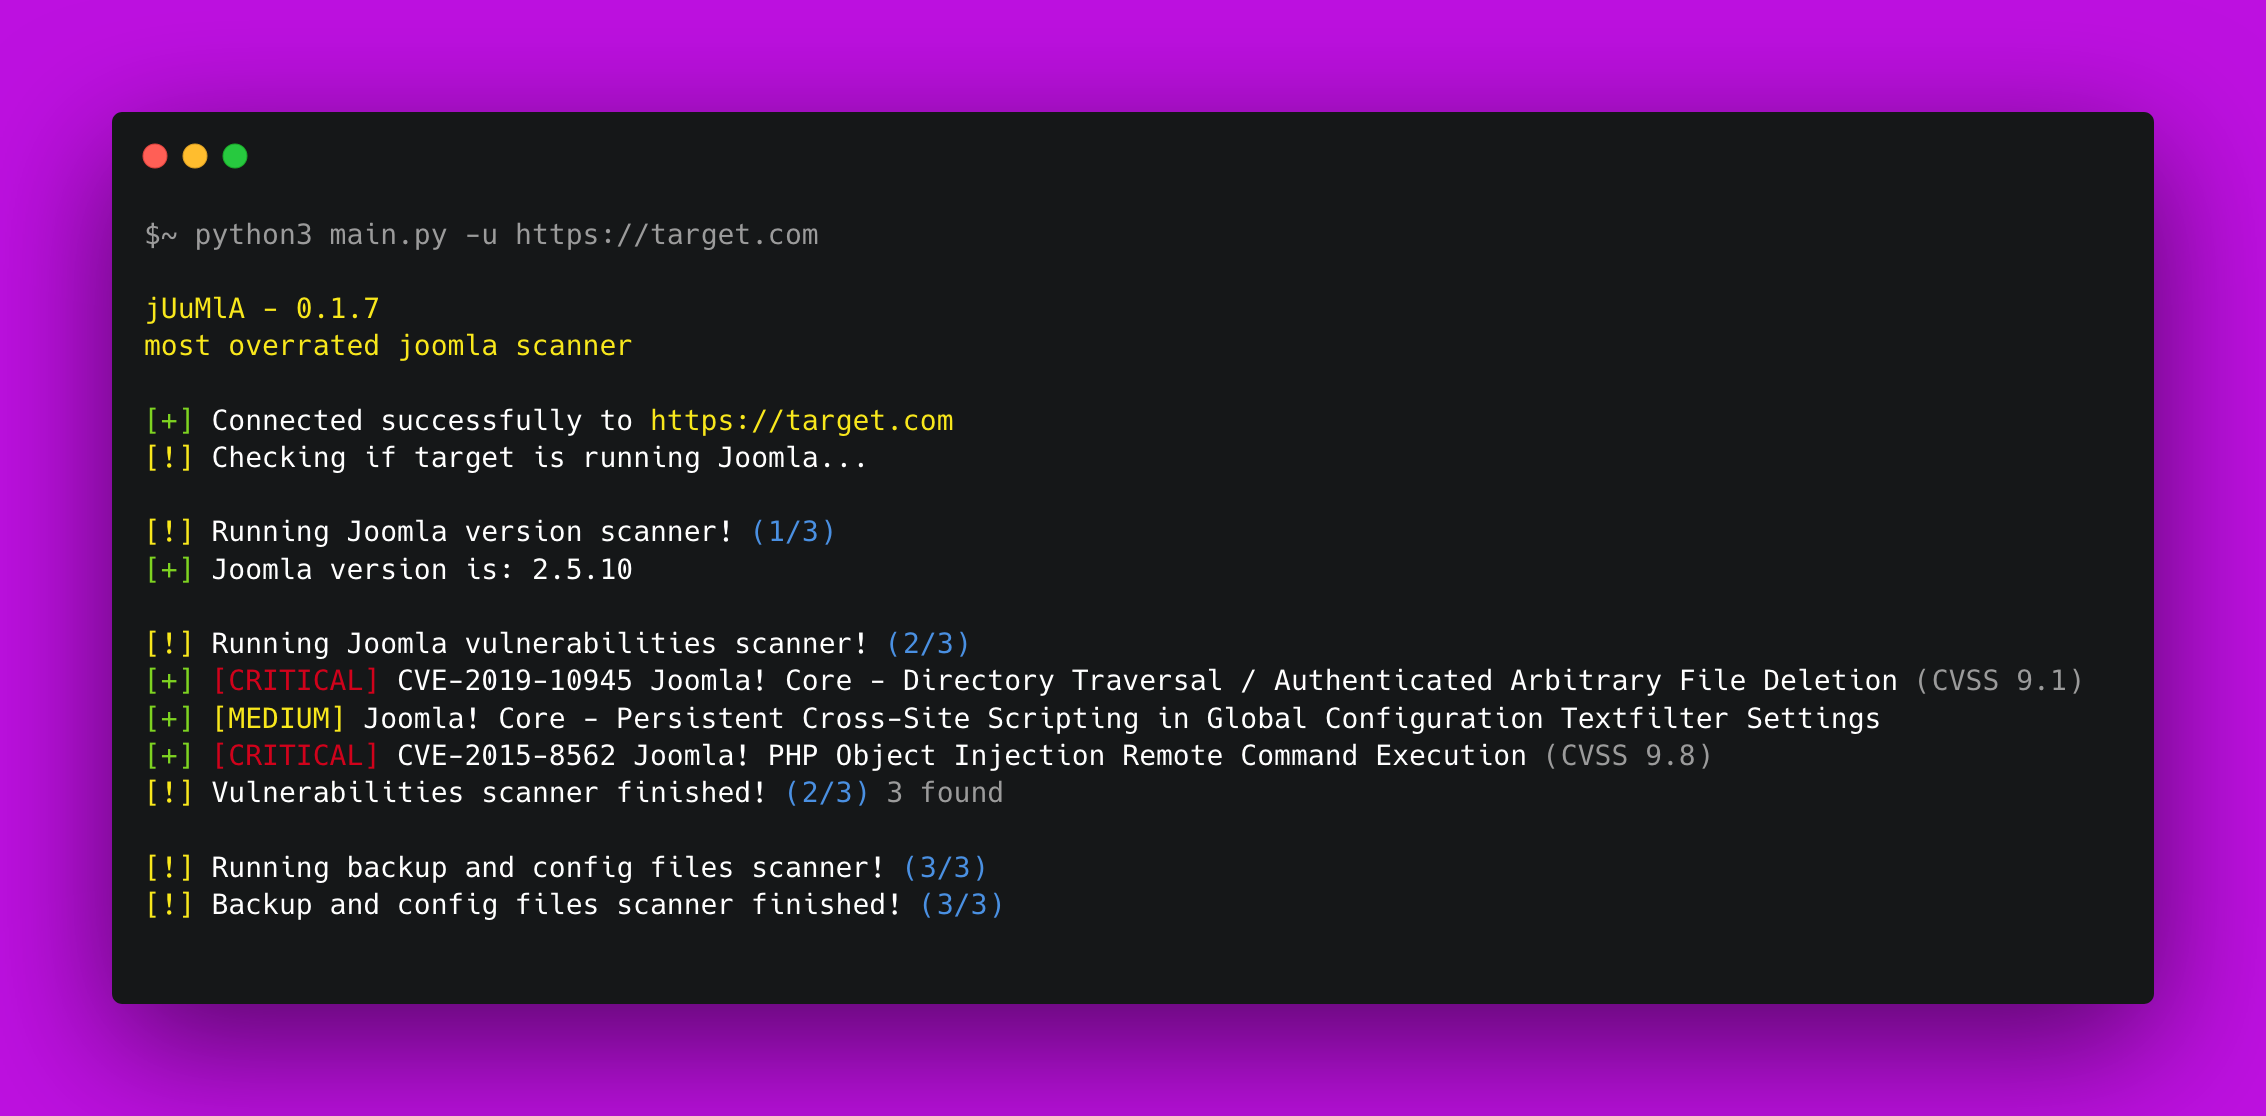
🦁 Projet Python pour identifier et analyser les vulnérabilités liées au projet Joomla CMS. Il recherche les mauvaises configurations courantes et…
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.
 zsxen/cve-2025-1974
Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…