
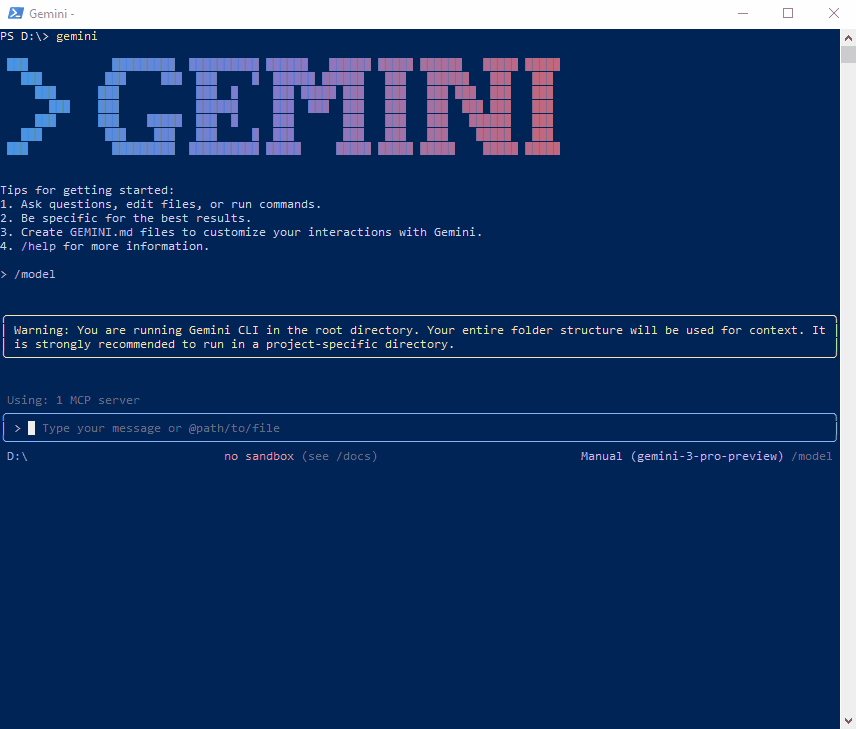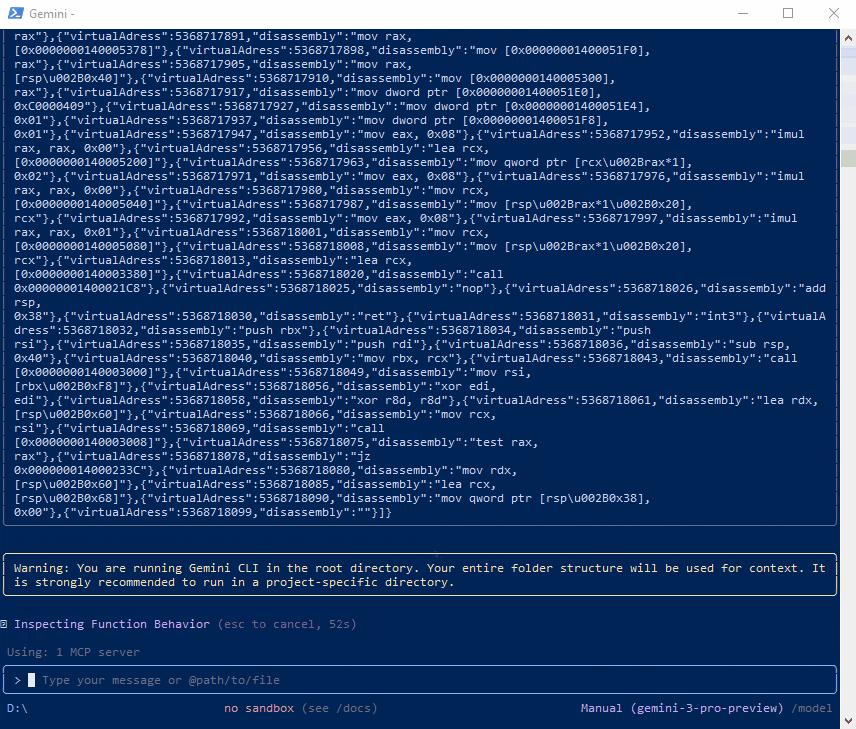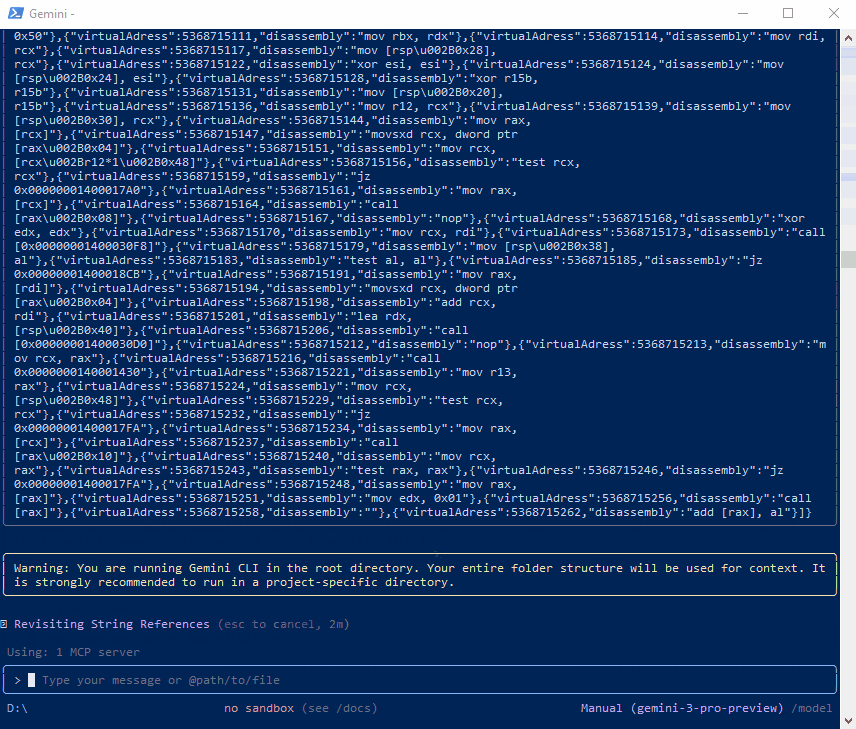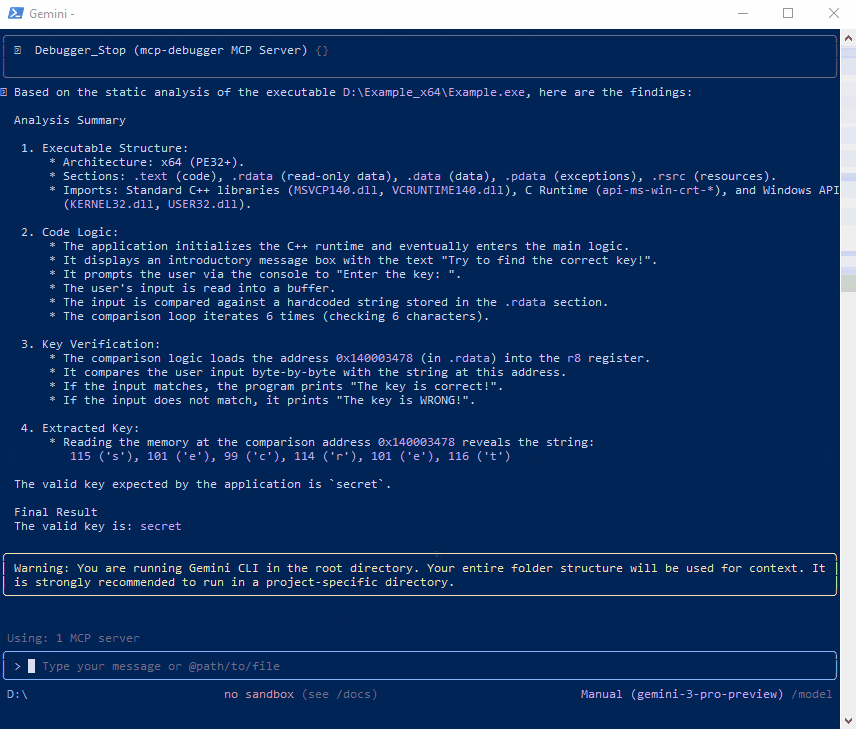
MCPDebugger
 fatmike-gh/mcpdebugger
Un serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
static-analysisdynamic-analysis-sandboxingmemory-forensics+4
13
fatmike-gh/mcpdebuggerUn serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.
 abdom.seada/security-checks
vérifications de sécurité linux
 iss4cf0ng/ironpe
Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 jazho76/page_table_walk
Parcourez les tables de pages x86-64 à la main dans qemu et gdb. Décomposez une adresse virtuelle, suivez cr3 à travers tous les niveaux de la…
 amberchalia/norm-edr
Projet de recherche expérimental sur un EDR en mode noyau, axé sur la détection explicable de schémas d'exécution suspects en mémoire, produisant des…
 andreafortuna/autotimeliner
Extraire automatiquement la chronologie forensique d'un dump de mémoire volatile
 fox-it/dissect
Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
 illegal-instruction-co/processhacker-mcp
Serveur MCP d'analyse de processus en temps réel et de hacking mémoire pour agents IA. Prend en charge le chargement dynamique d'extensions, le mode…
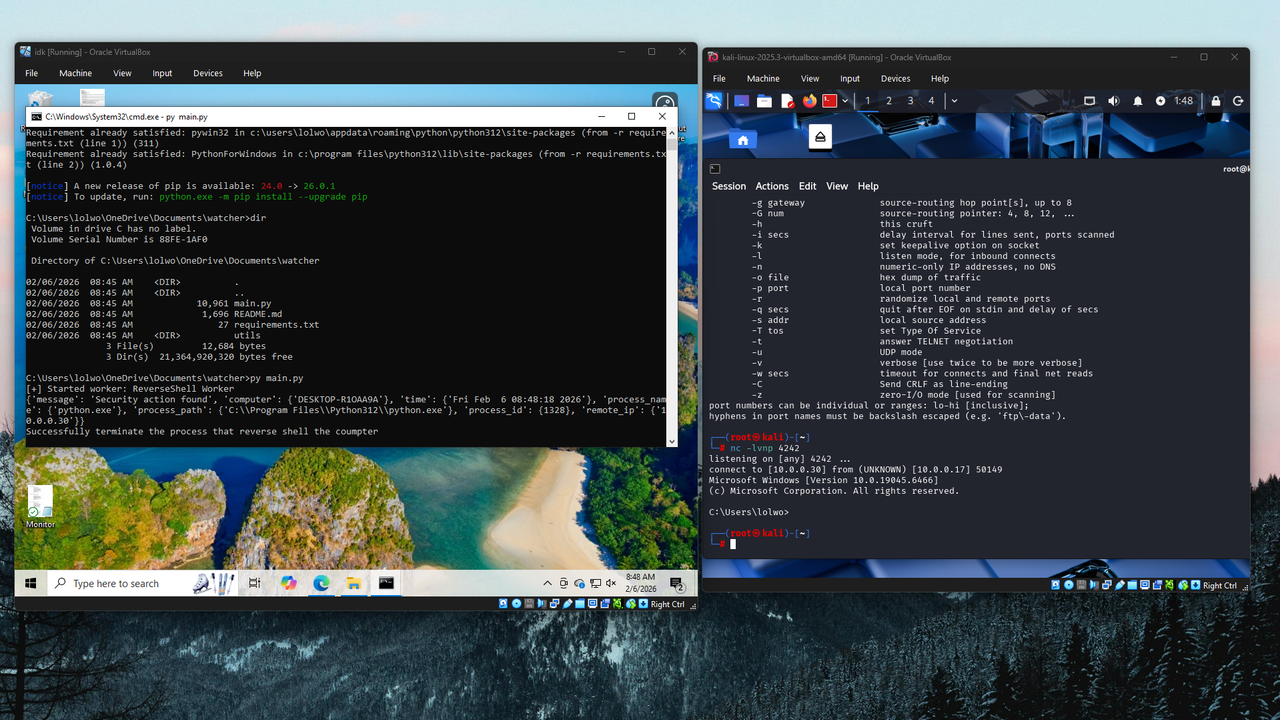 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
 mephistolist/soviet
Un crypter d'exécution en C pour les binaires ELF Linux.
 fishermavis/bsod_bitlocker_recover
Script Python pour extraire les clés VMK BitLocker
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
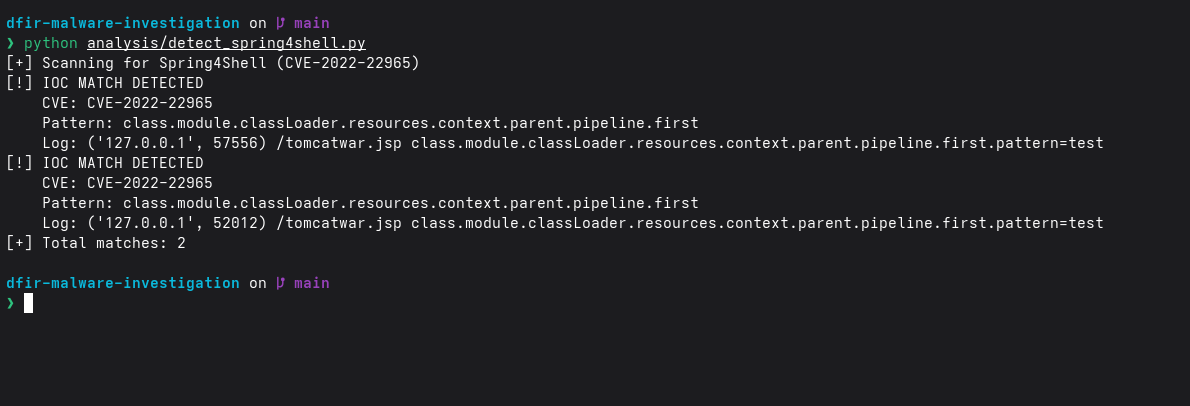 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 hullabrian/eventhorizon
Outil qui collecte un ensemble personnalisable de télémétrie ETW et génère des détections définies par l'utilisateur
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…
 seyyidkadir/filedumper
Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG,…