

gef
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3k
hugsy/gefGEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 cristianzsh/forensictools
Collection d'outils forensiques
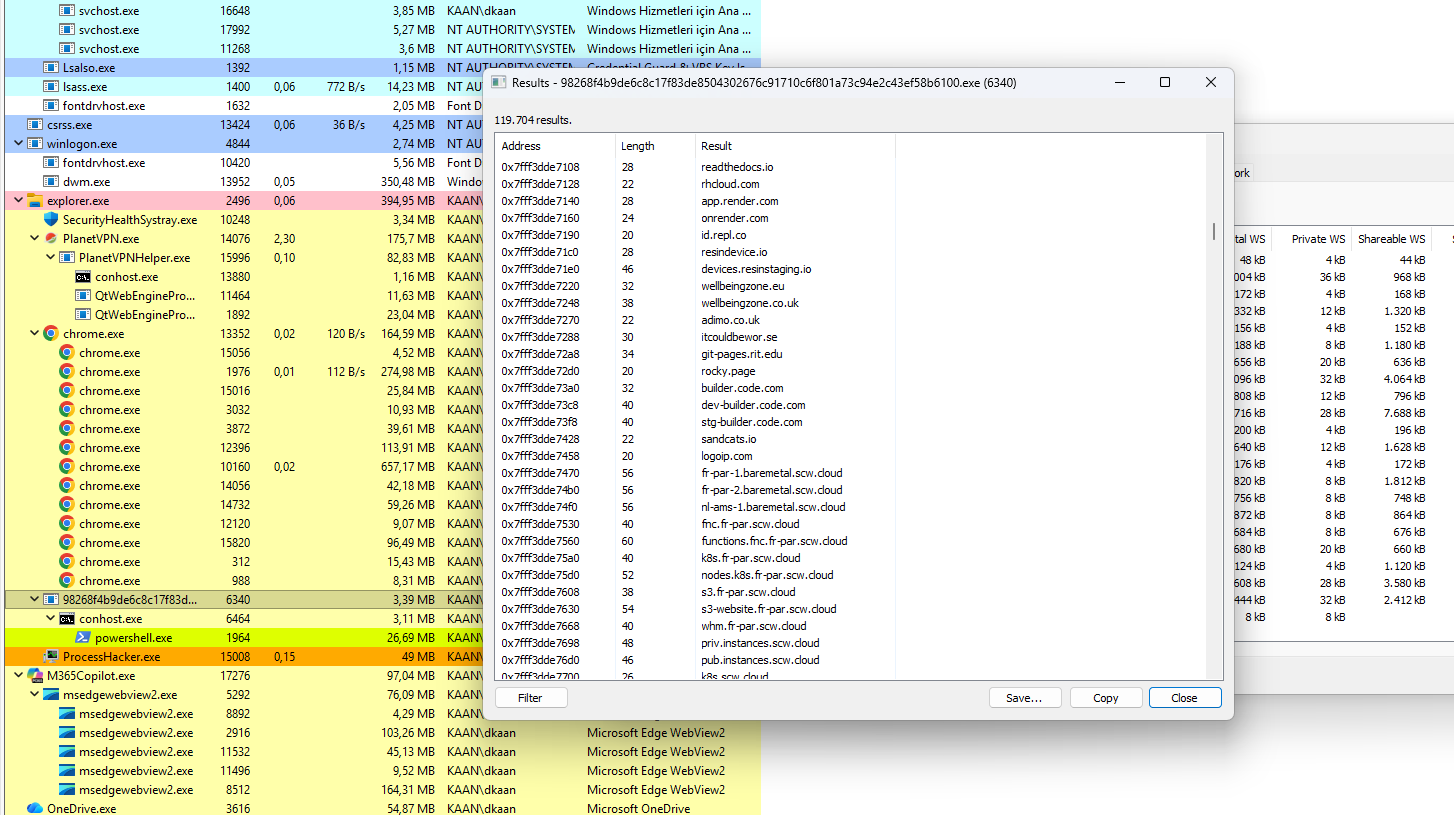 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
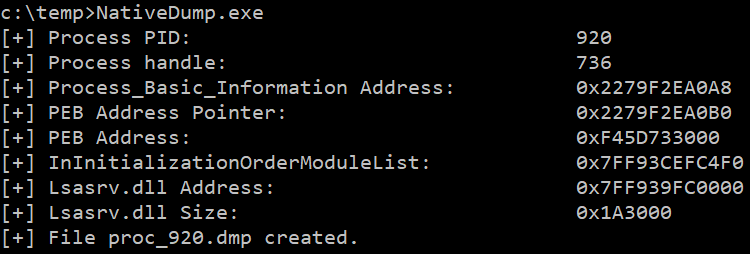 ricardojoserf/nativedump
Dumper lsass en utilisant uniquement les fonctions NTAPI en fabriquant manuellement des fichiers Minidump (sans MiniDumpWriteDump!!!)
 ricardojoserf/trickdump
Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
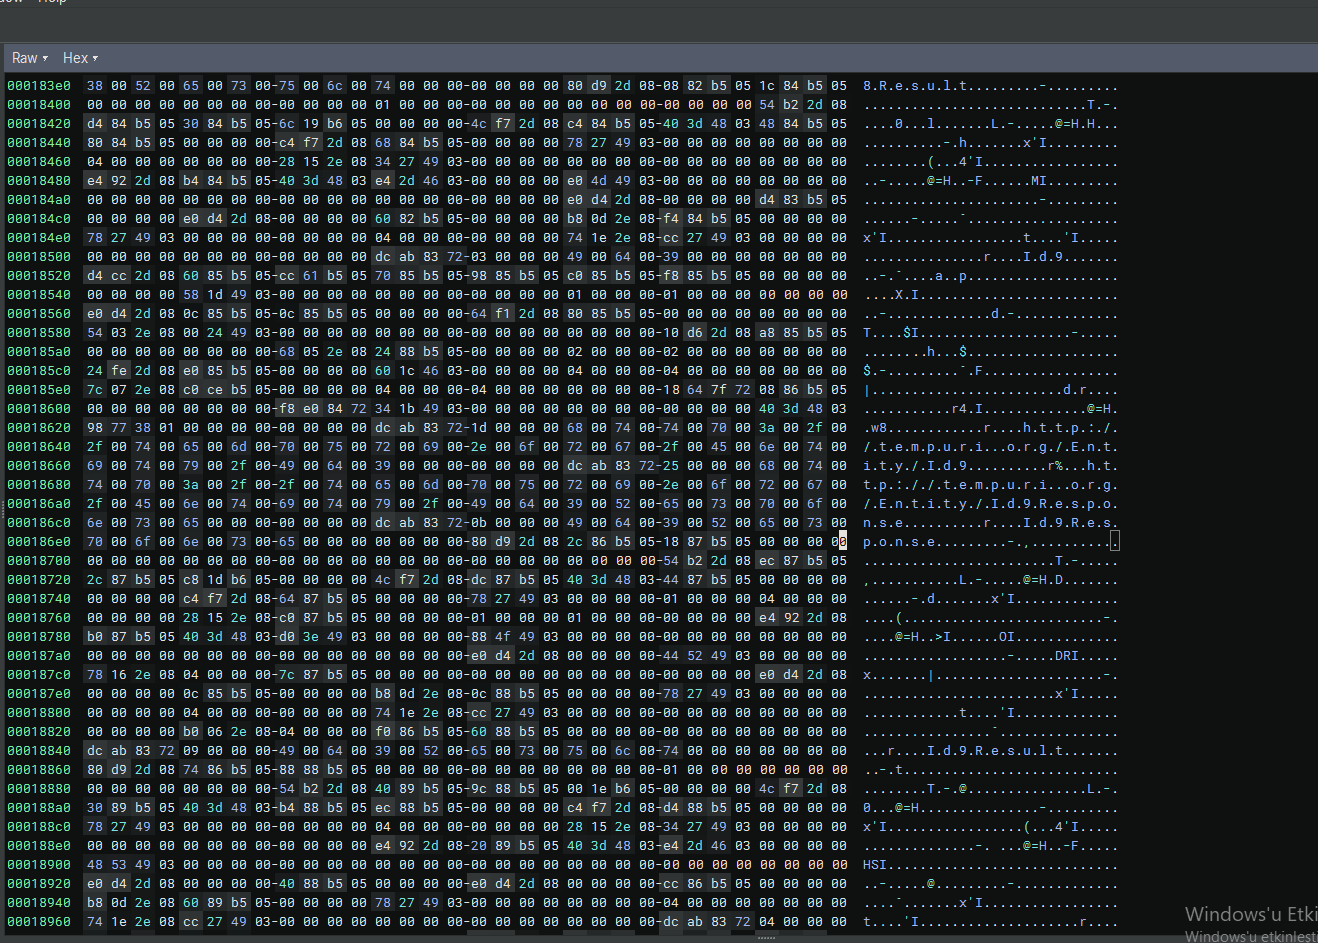 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
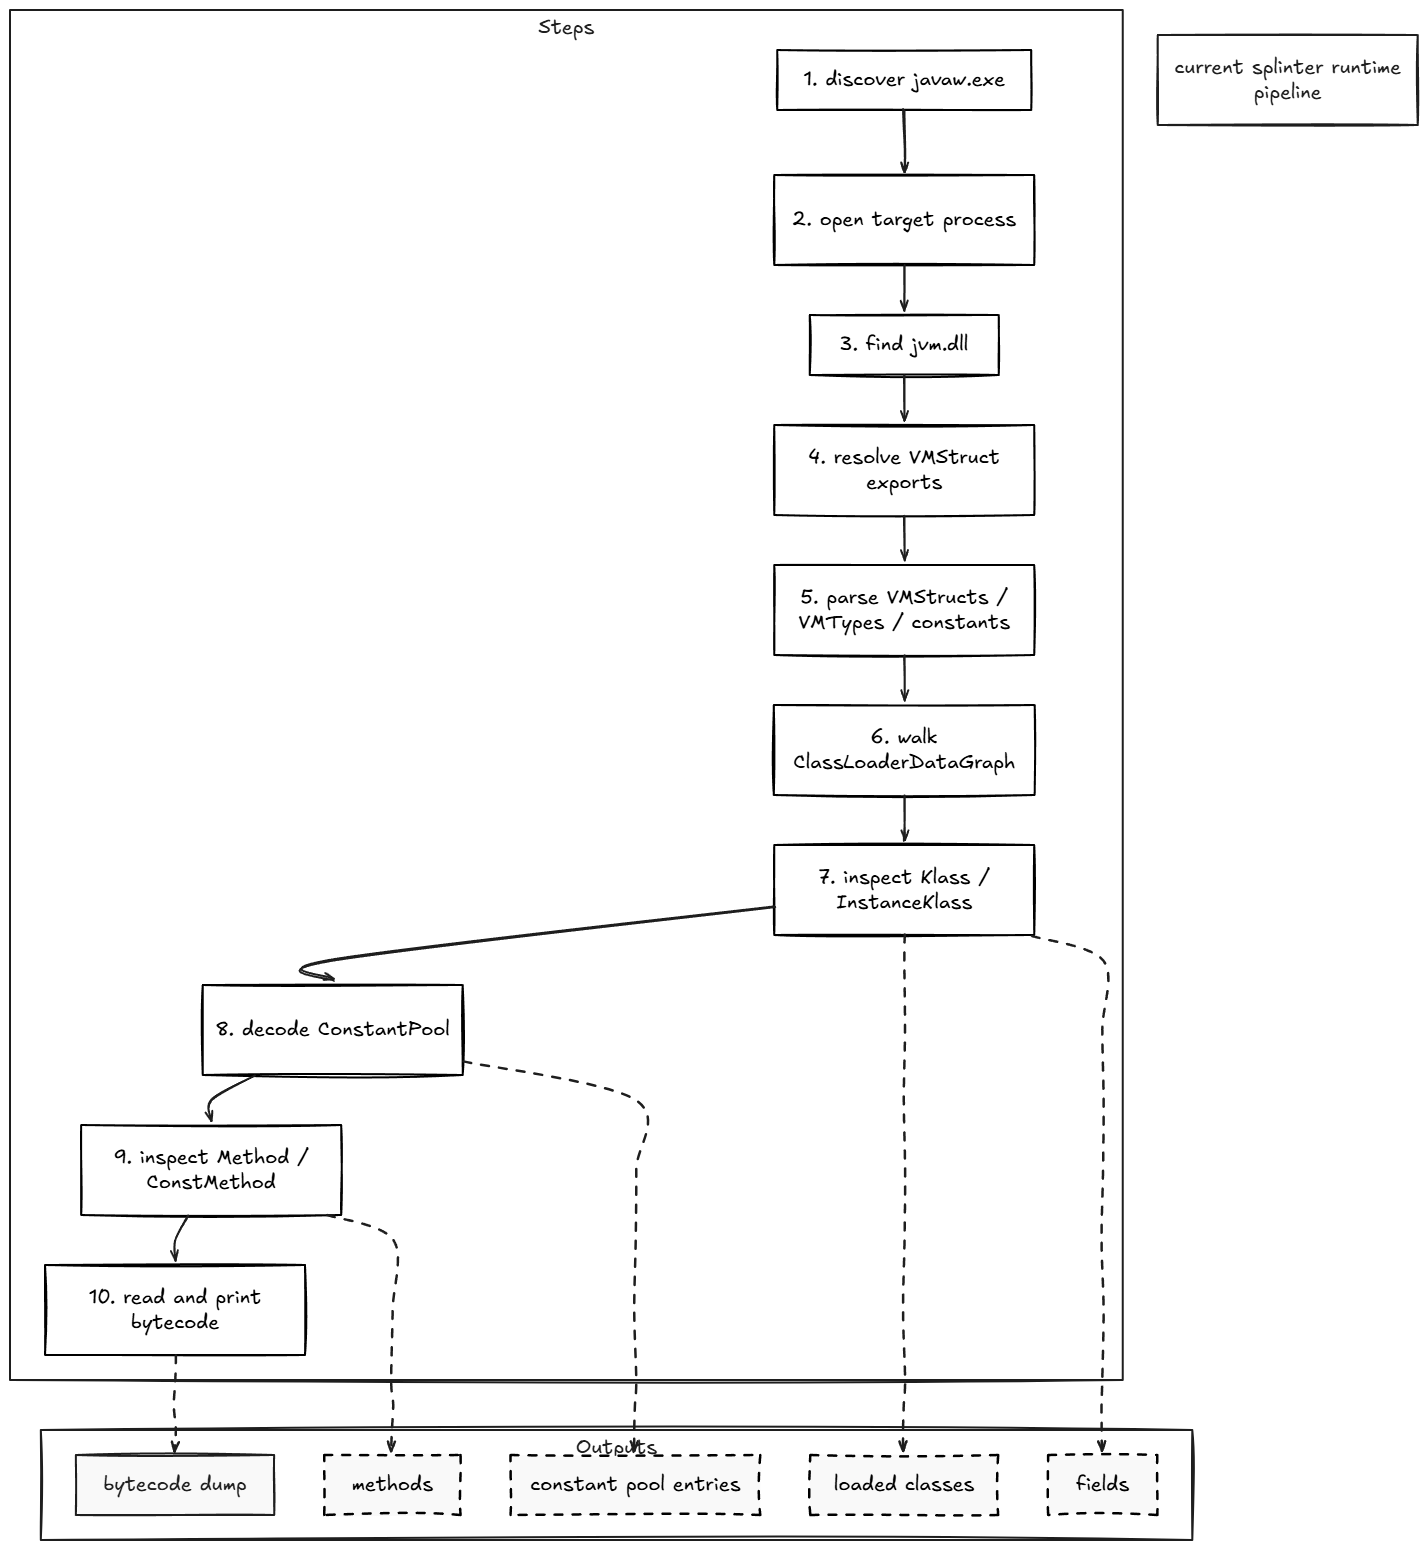 awrped/splinter
Kit d'analyse JVM en runtime pour inspecter les classes, méthodes, champs, pool de constantes et bytecode.
 pandaadir05/ghost
Détecte l'injection de processus et la manipulation de mémoire utilisées par les malwares. Repère les régions RWX, les motifs de shellcode, les hooks…
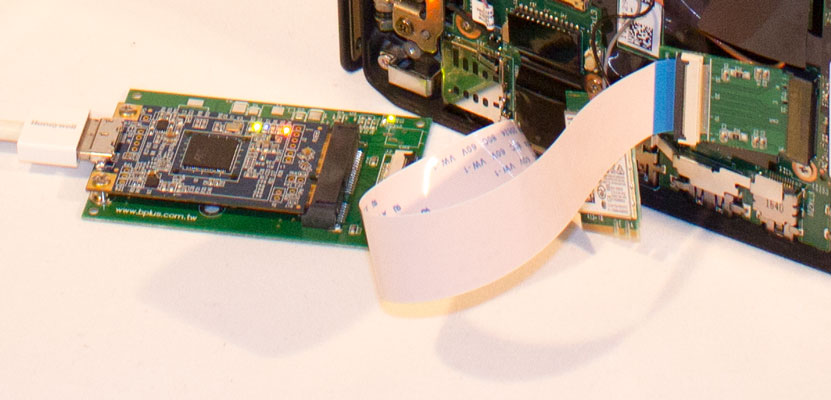 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
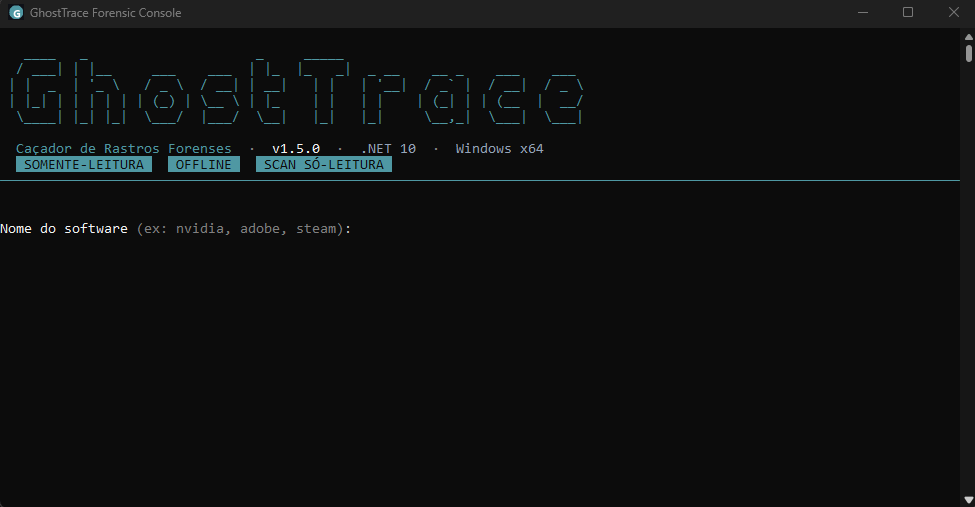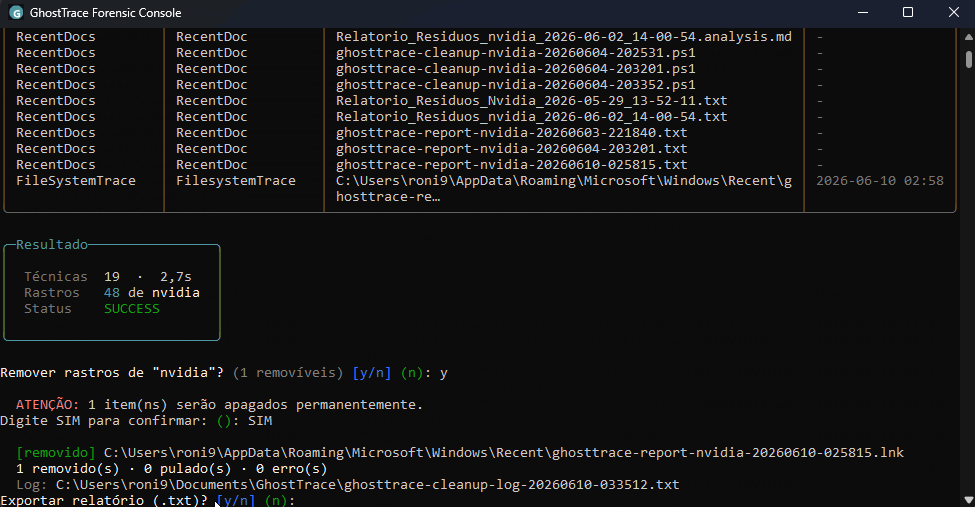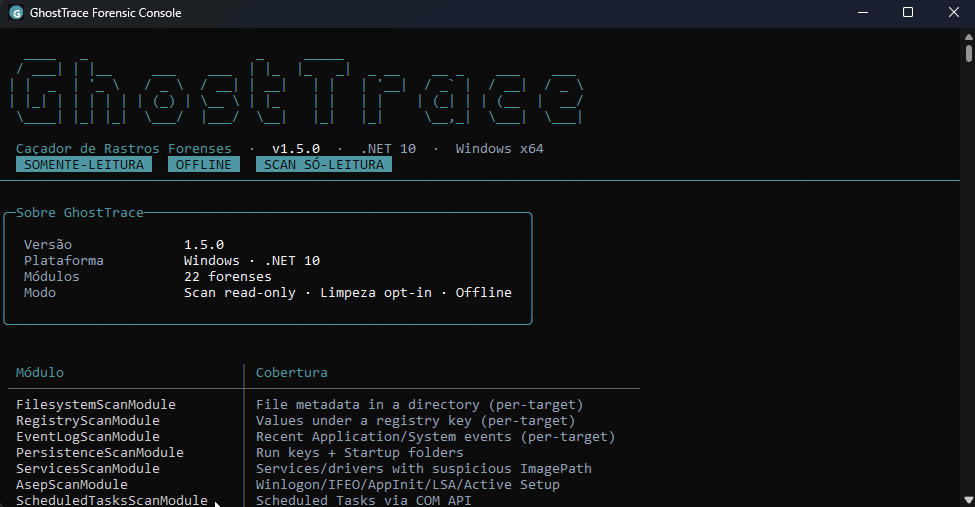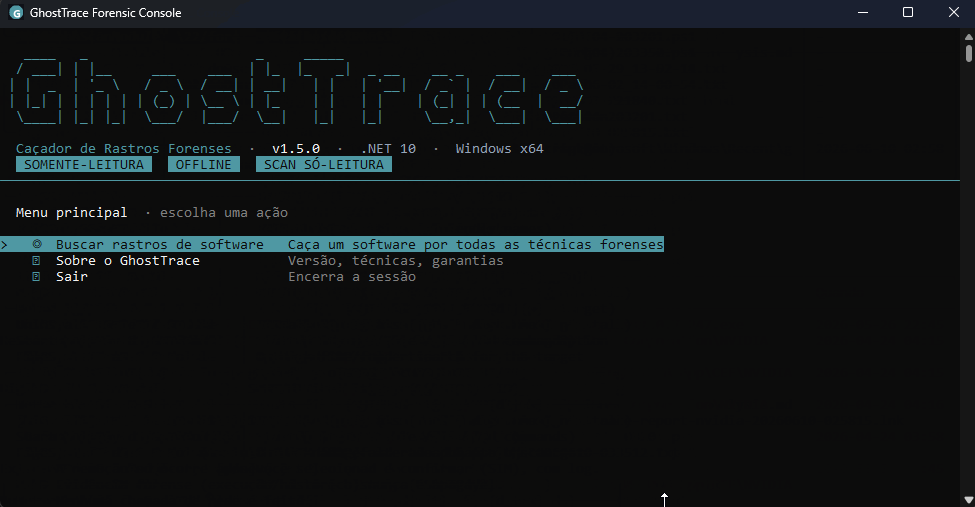 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour les traces logicielles — persistance, artefacts d'exécution (Prefetch, Shimcache, BAM), corrélation…
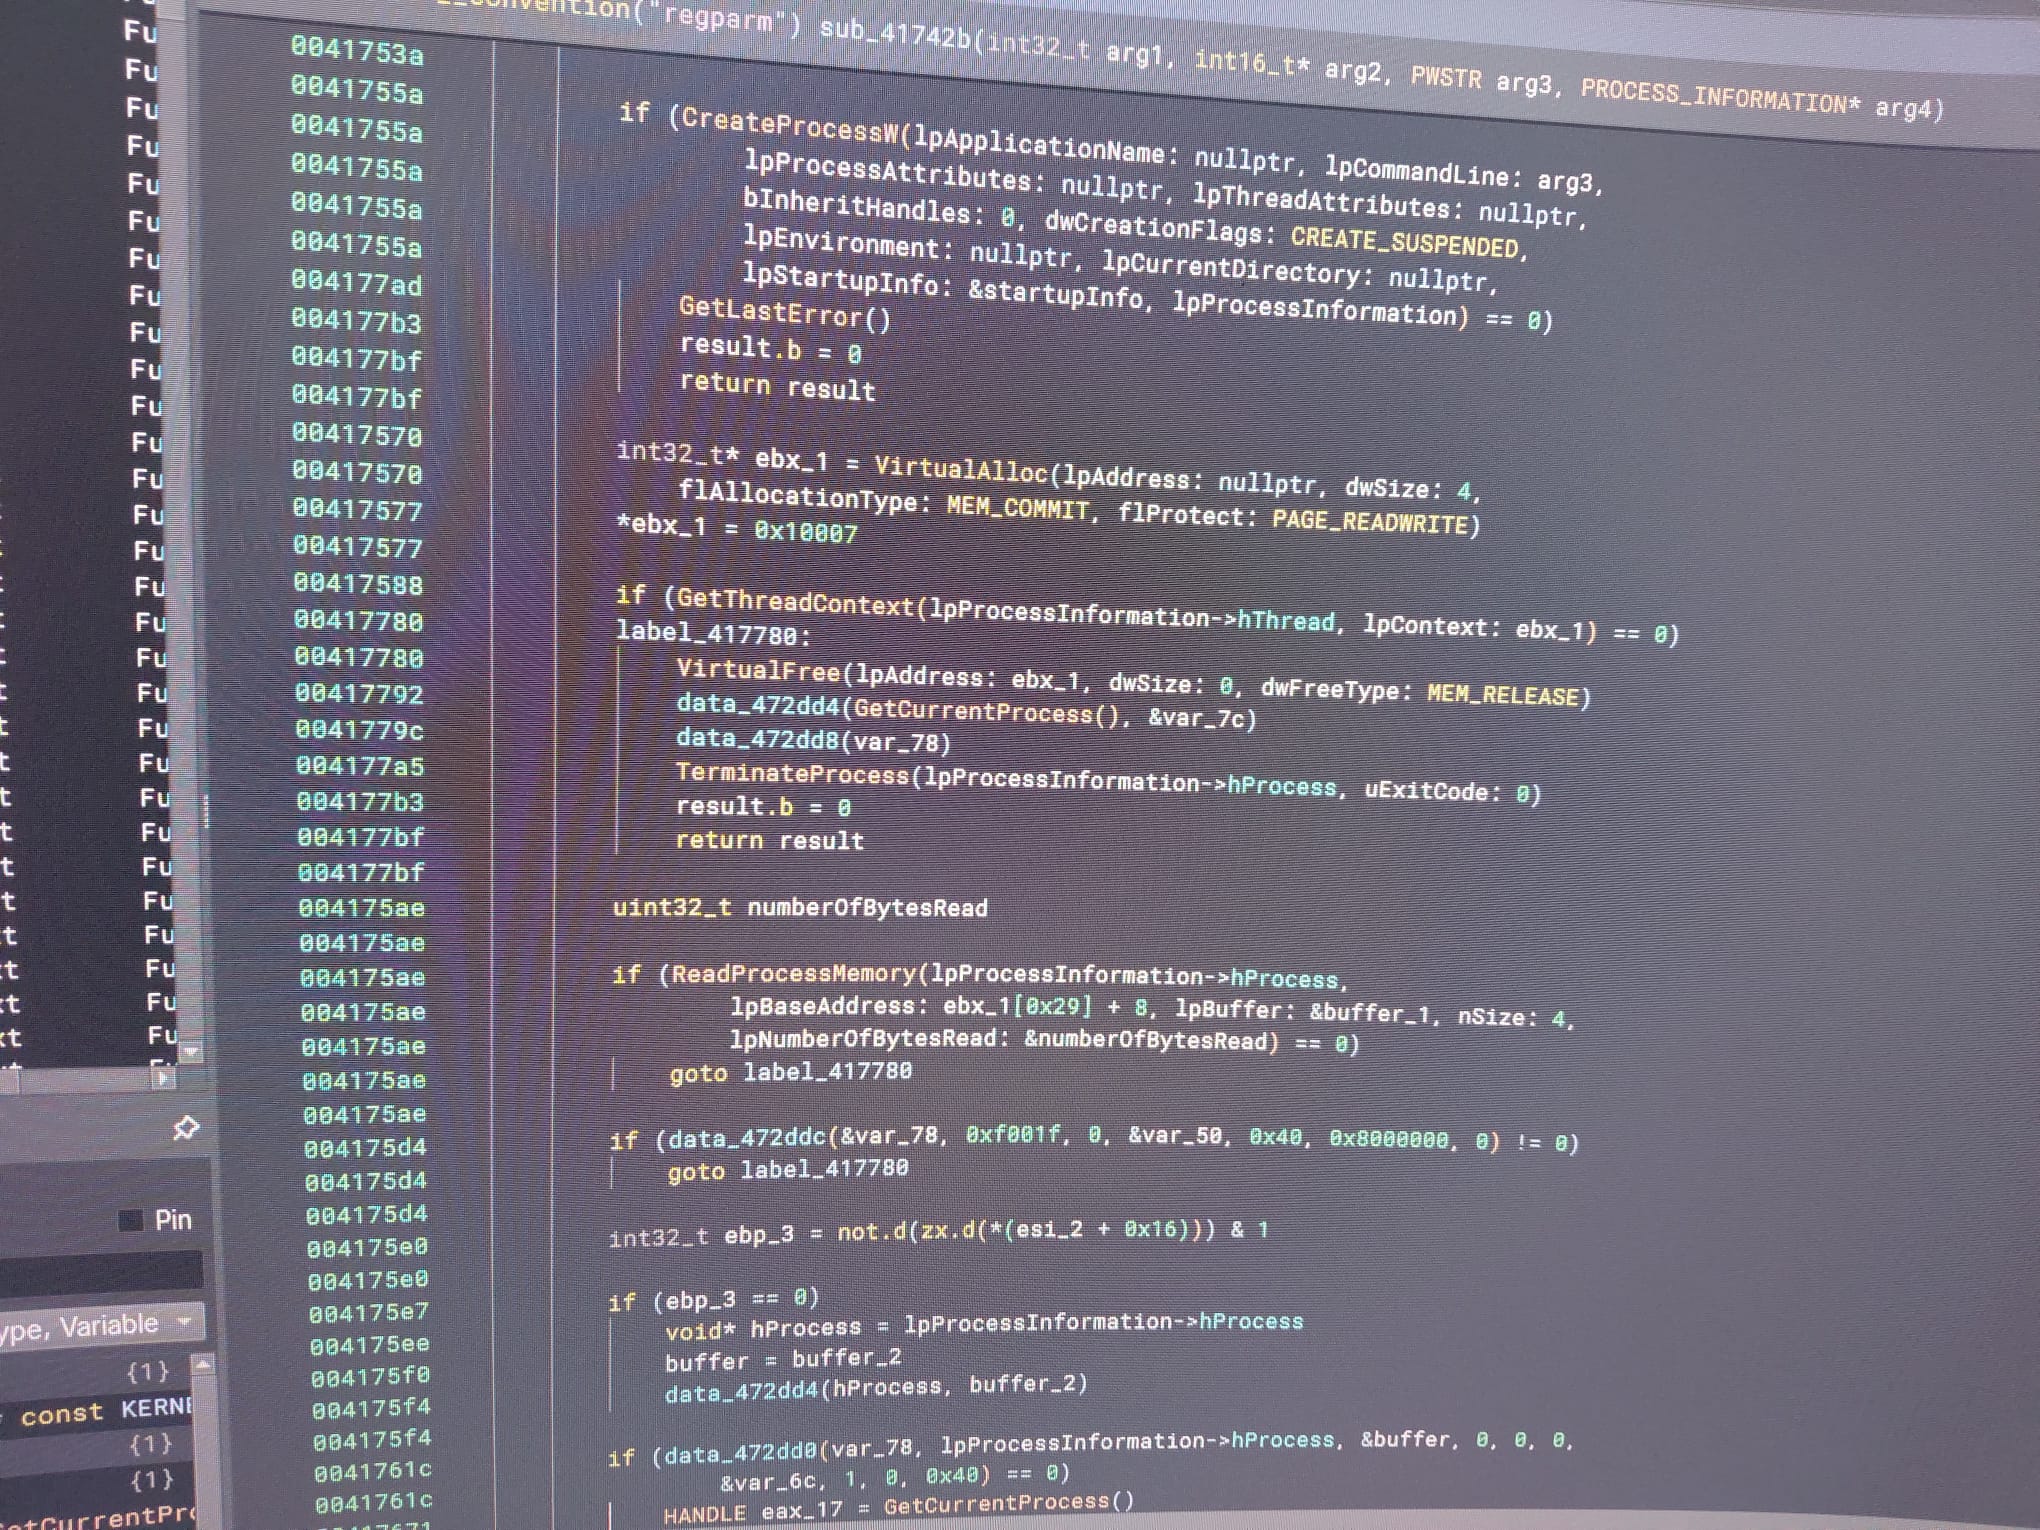 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analyse de rétro-ingénierie d’une variante sans fichier du Remcos RAT qui s’injecte dans svchost.exe via des appels d’API native. Couvre l’extraction…
 piat0n/baremetal-ram-dumper
Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…