

volatility-plugins
 withsecurelabs/volatility-plugins
Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11
withsecurelabs/volatility-pluginsPlugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
 paolomonti42/salt
SALT - SLUB ALlocator Tracer pour le noyau Linux
 nccgroup/asatools
Dépôt principal regroupant tous les projets d'outils liés à Cisco ASA du NCC Group.
 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 viralmaniar/remote-desktop-caching-
Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un…
 nccgroup/zipdefrag
Présenté à Recon Montréal 2018
 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 bedazzlinghex/memory-analysis
Contient des outils pour effectuer une analyse de logiciels malveillants et une analyse forensique en mémoire.
 attackercan/teamviewer-dumper
Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
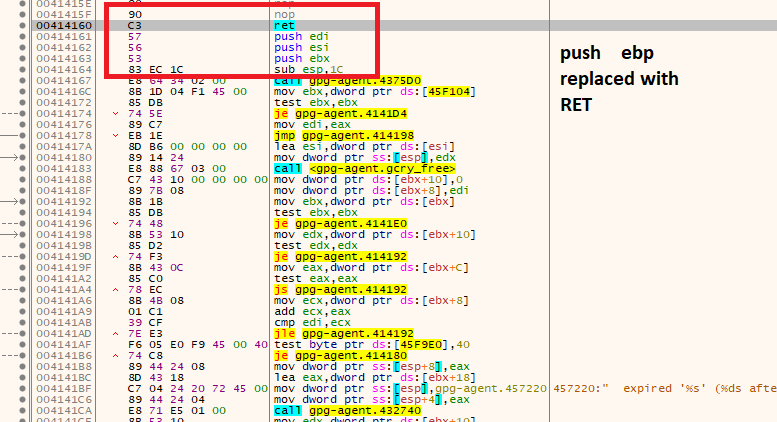 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 paboldin/meltdown-exploit
Preuve de concept de l'exploit Meltdown
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 trolldbois/python-haystack
Framework d'analyse du tas de processus - Windows/Linux - inférence de type d'enregistrement et forensique
 nccgroup/mnemosyne
Un outil générique de récupération de mémoire Windows
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire