

RansomLord
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
defensive-toolsmemory-forensicsexploitation+4
516
malvuln/ransomlordRansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 occlum/occlum
Bibliothèque OS multi-processus à sécurité mémoire pour Intel SGX qui exécute des applications héritées à l'intérieur d'enclaves avec des systèmes de…
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
 blendin/3snake
Outil d'extraction d'informations à partir des processus nouvellement lancés
 cheat-engine/cheat-engine
Cheat Engine. Un environnement de développement axé sur le modding.
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
 mastercodeon314/ksdumper-11
Une renaissance du classique et légendaire KsDumper
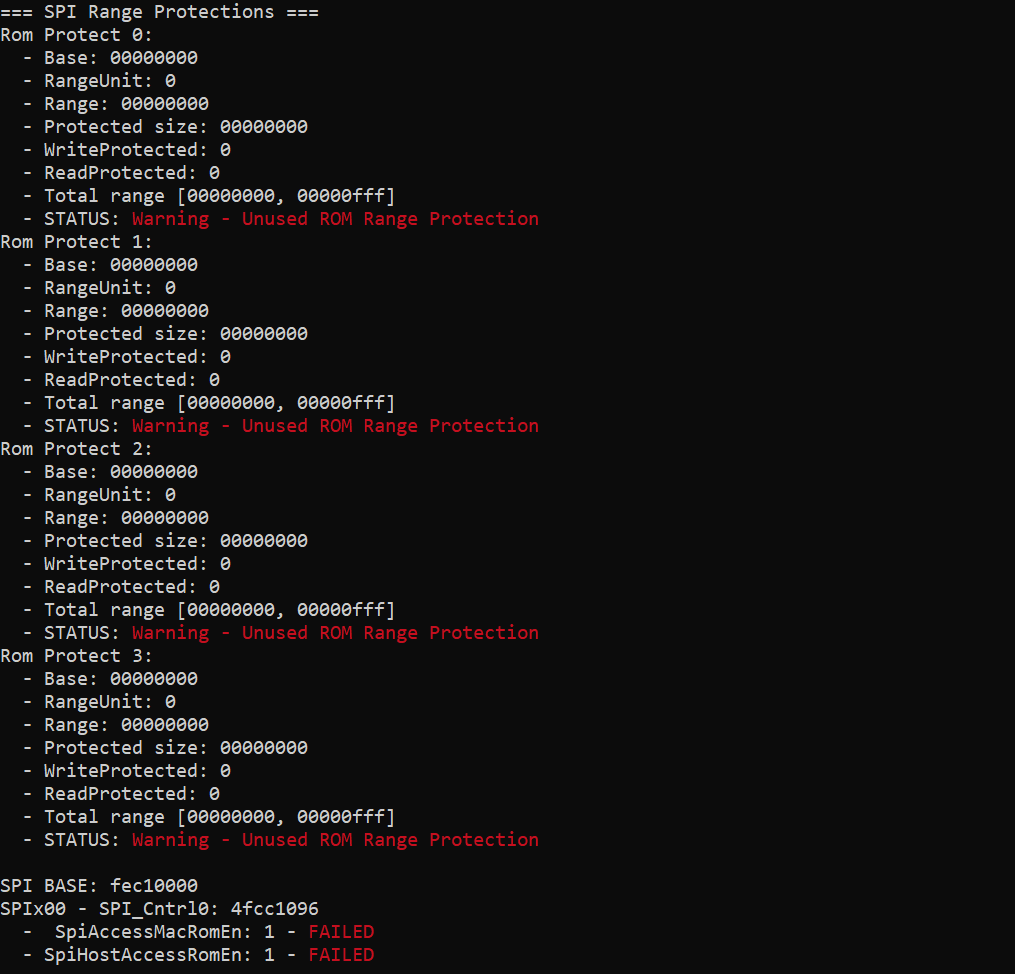 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 cado-security/varc
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
 renukaselvar/libunwind_cve-2015-3239
Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 offensive-panda/lsassreflectdumping
Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…
 gmh5225/memtools
Outil de lecture et d'écriture de mémoire Windows/Linux DMA, Dump, Direct, inject
 volatilityfoundation/dwarf2json
Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux