

ReClass.NET
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2k
reclassnet/reclass.netPlus qu'un port de ReClass vers la plateforme .NET.
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 kd8bny/limeaide
Une application Python conçue pour vider à distance la RAM d'un client Linux et créer un profil volatility pour une analyse ultérieure sur votre hôte…
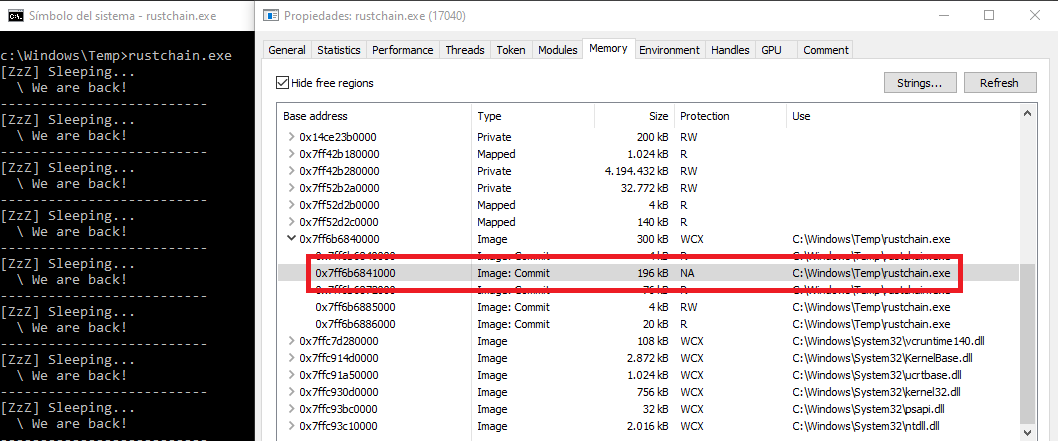 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 smolfiddle/sentinelnav
SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.
 attackercan/teamviewer-dumper
Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
 airbus-cert/yara-ttd
Utiliser les règles YARA sur les traces Time Travel Debugging
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
 fishermavis/bsod_bitlocker_recover
Script Python pour extraire les clés VMK BitLocker
 ra3edaj/lab-dfir-cve-2023-38831
d
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
 parrotsec/mimikatz
Outil pour extraire les informations d'identification Windows (mots de passe, hachages, tickets Kerberos) de la mémoire et effectuer des attaques…
 rek7/mxtract
mXtract - Extracteur de mémoire & Analyseur
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 netspi/sshkey-grab
Récupérer les clés SSH de ssh-agent
 cado-security/rip_raw
Rip Raw est un petit outil pour analyser la mémoire de systèmes Linux compromis.
 withsecurelabs/garbageman
GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.
 withsecurelabs/ticktock
Énumère les minuteries de la file d'attente de temporisateurs Windows afin de détecter l'obfuscation de sommeil Ekko, facilitant la forensique…