

NativePe
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1
habanada/nativepeBibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 jeeberrr/honeypot-stuff
Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja pour analyser et simplifier le code obfusqué
 seekbytes/ipa
Analyseur GUI pour l'exploration approfondie des fichiers PDF. Détectez les charges utiles malveillantes, comprenez les relations entre objets et…
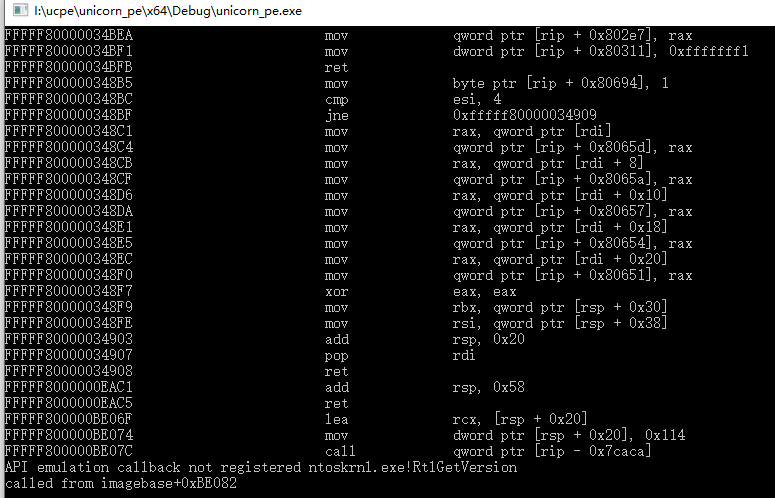 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 aftermathlabs/vmp2
Dépaqueter et désobfusquer les binaires protégés par VMProtect 2 avec un explorateur de VM basé sur l'émulation, un profileur de handlers et un…
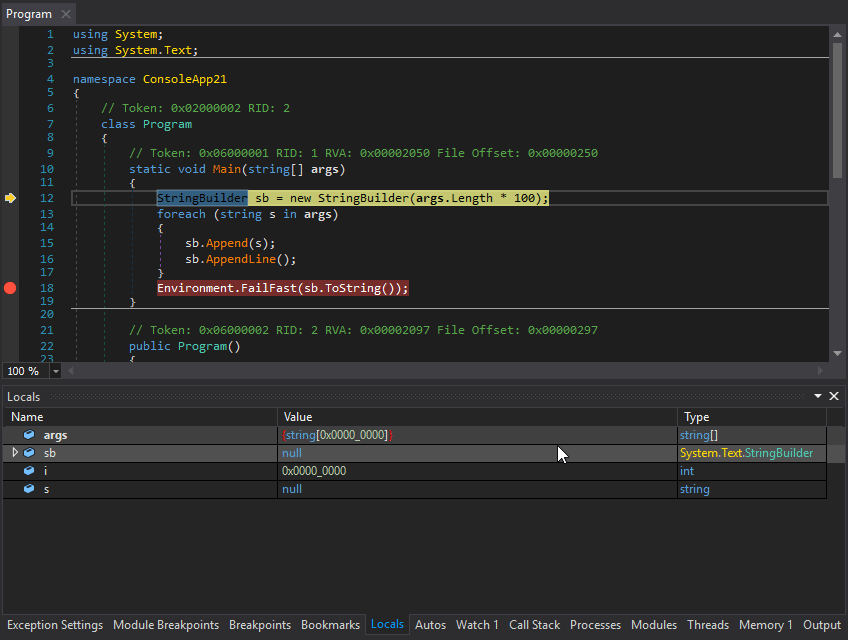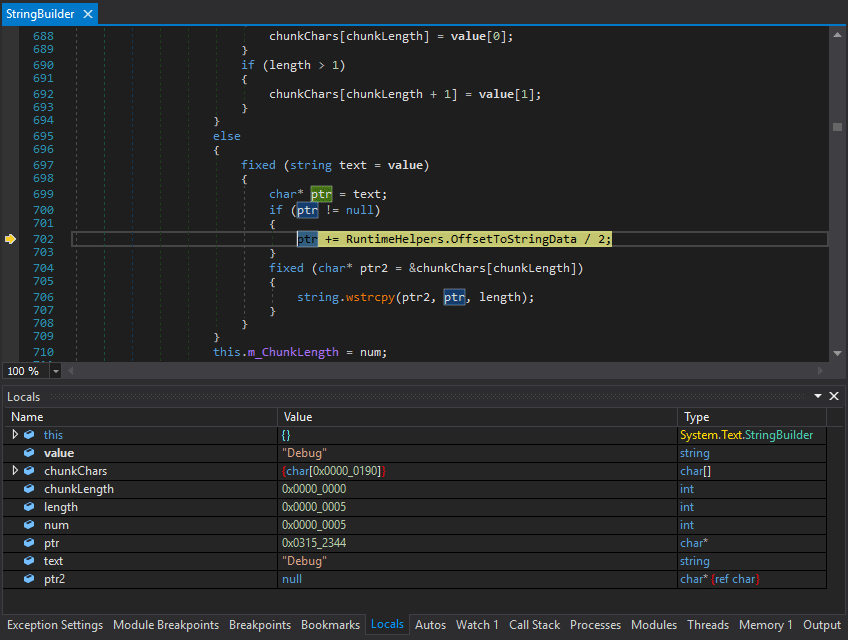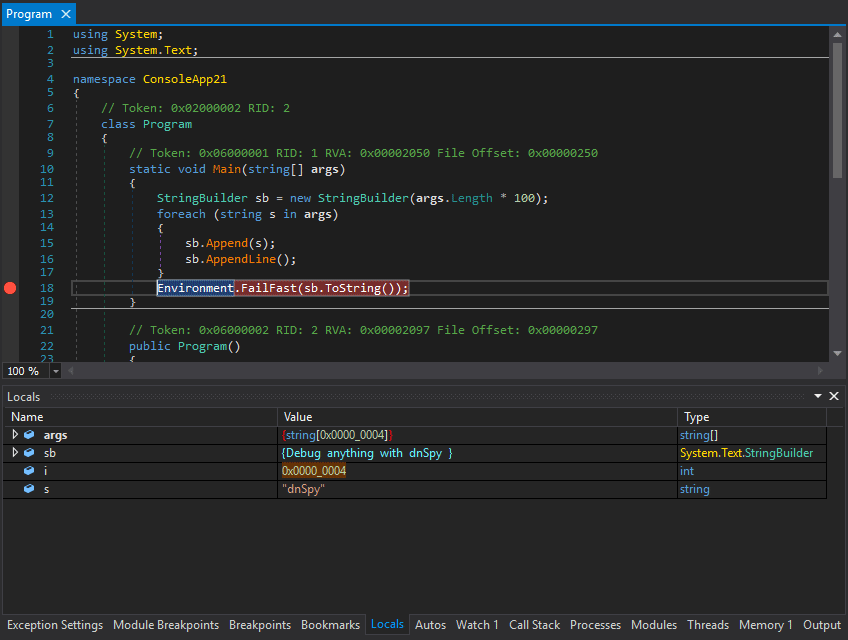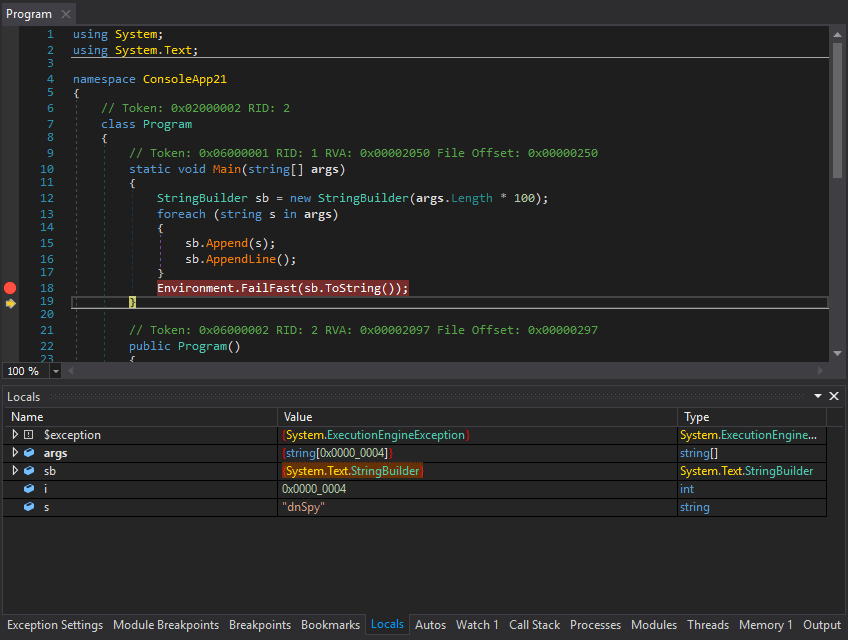 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
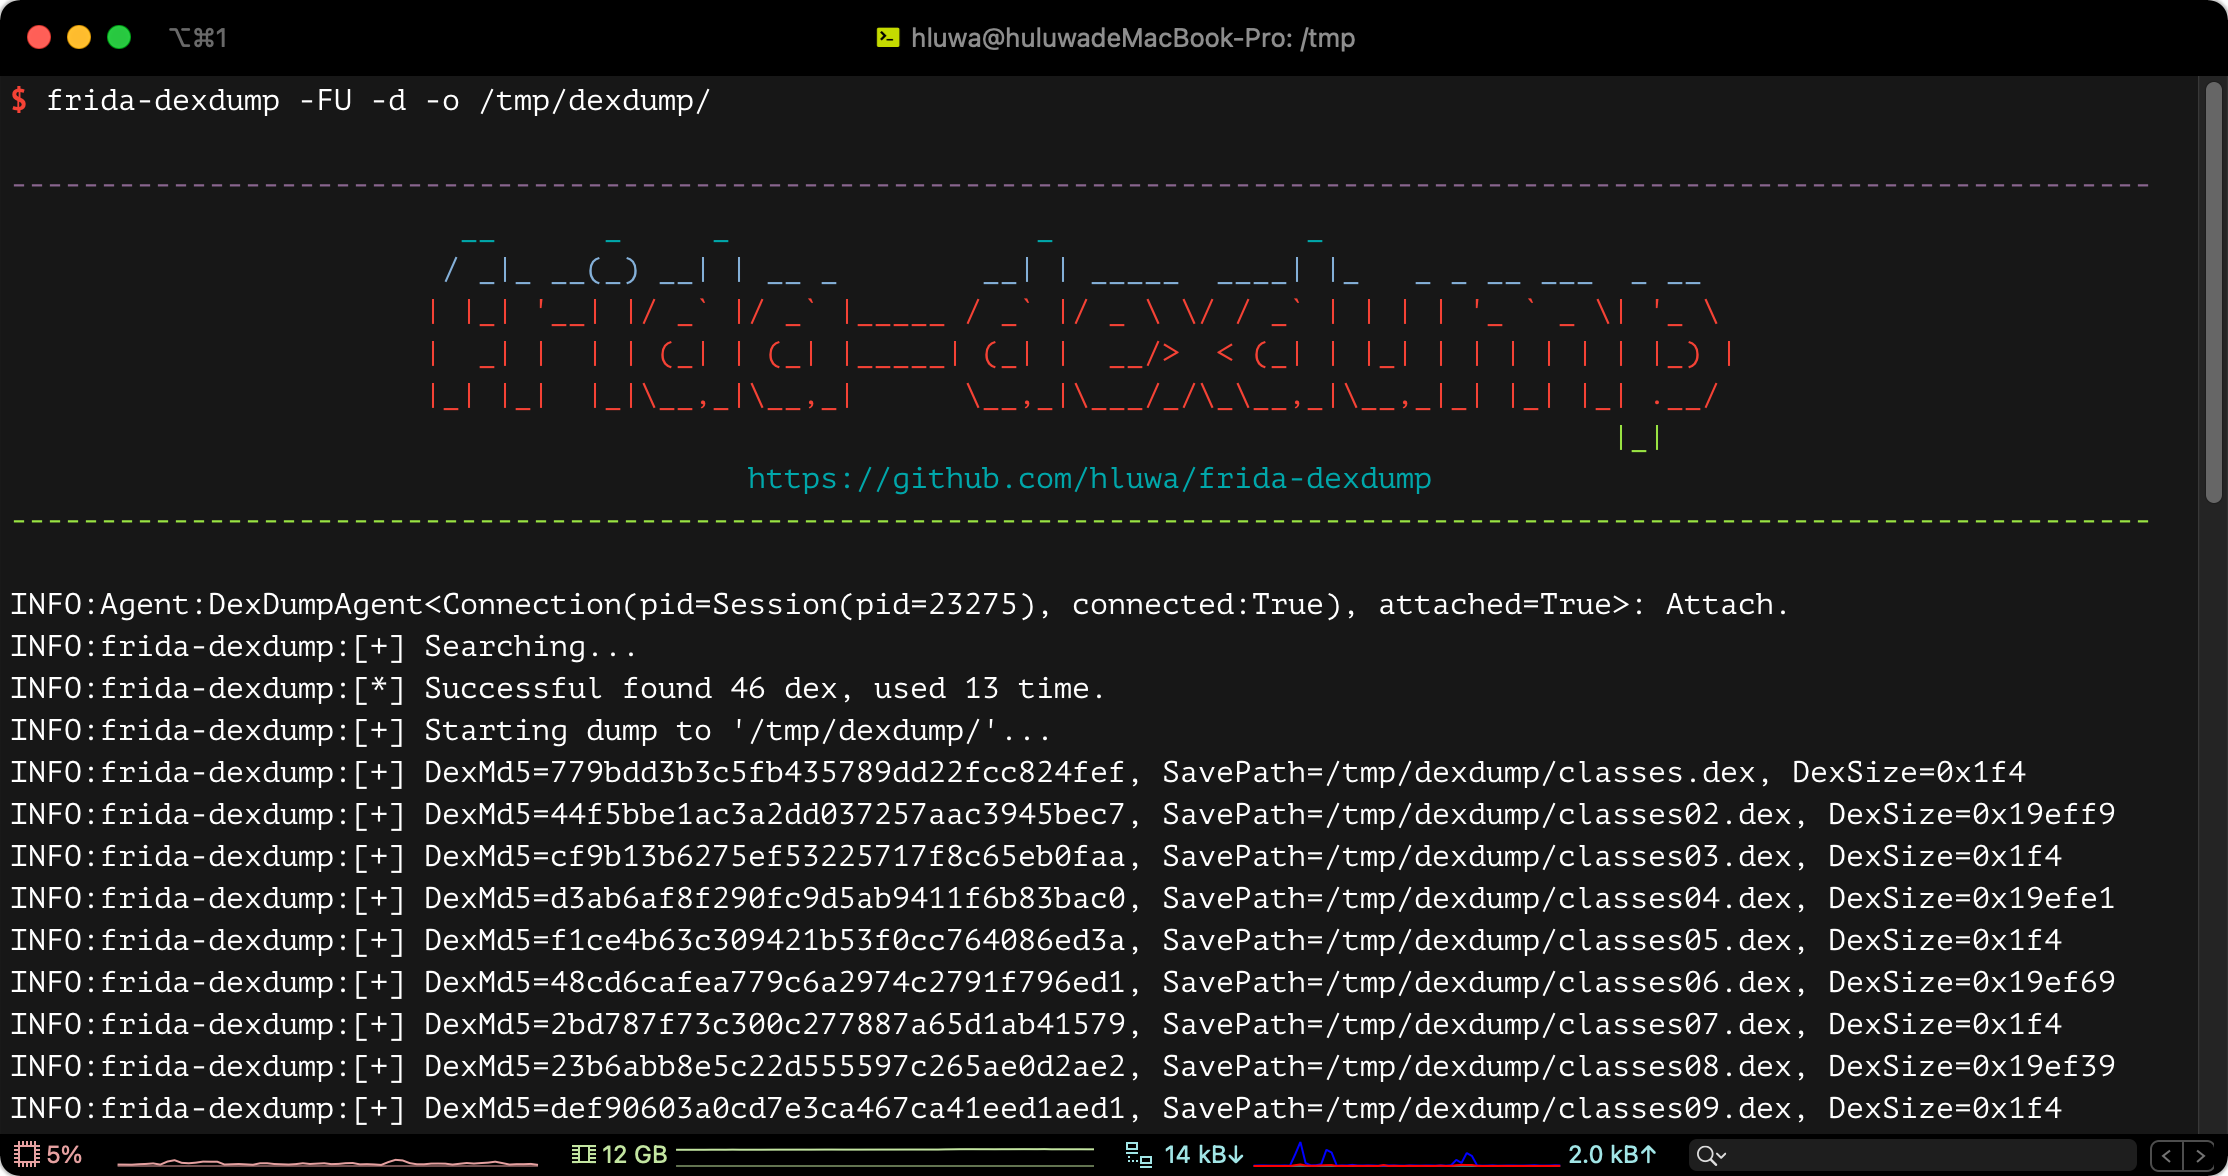 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.